



Хакеры используют 0-day в плагине Easy WP SMTP для угона админ-аккаунта

Хакеры используют 0-day в плагине Easy WP SMTP для угона админ-аккаунта

Хакеры используют 0-day в плагине Easy WP SMTP для угона админ-аккаунта

Злоумышленники автоматизируют атаки на сайты WordPress, пытаясь сбросить пароль администратора с помощью эксплойта для уязвимости нулевого дня в плагине Easy WP SMTP. Заплатка для этой бреши уже выпущена, пользователям рекомендуется как можно скорее обновить расширение до сборки 1.4.4.

Плагин Easy WP SMTP призван обеспечить отправку email-сообщений с сайта через сторонний сервер SMTP. В настоящее время его используют более 500 тыс. сайтов на WordPress. Наличие уязвимости 0-day подтверждено для выпусков 1.4.2 и ниже.

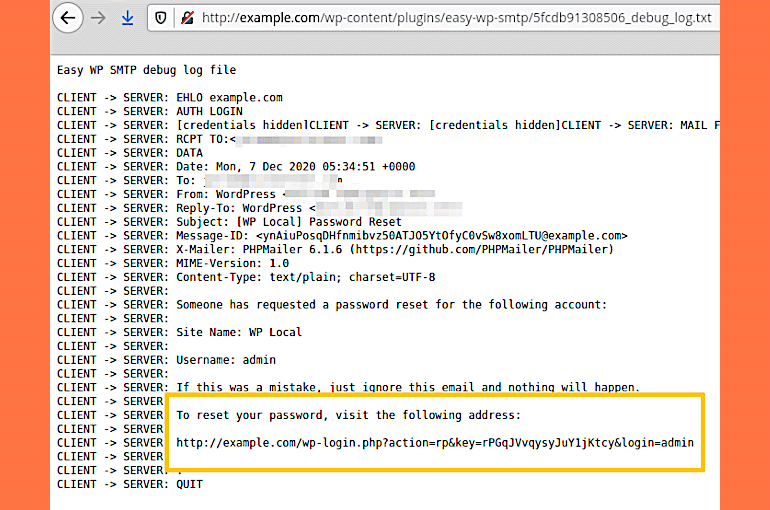
Согласно описанию на сайте Ninja Technologies Network (NinTechNet), проблема вызвана ненадежным хранением записей о email-событиях. Функциональность Easy WP SMTP позволяет создавать такие записи в журнале отладки и сохранять их в папке установки плагина. Поскольку в этой папке отсутствует файл index.html (он был добавлен только в версии 1.4.3), злоумышленники имеют возможность просматривать связанные с email записи на серверах с включенной опцией вывода каталогов.

Авторы наблюдаемых атак вначале пытаются определить логин администратора перебором ходовых вариантов с использованием REST API либо путем просмотра архива авторов сайта. Получив искомое, они заходят на страницу регистрации и отсылают запрос на смену пароля. Поиск соответствующего события в логах Easy WP SMTP позволяет злоумышленникам скопировать ссылку для сброса пароля, сгенерированную в ответ на запрос, и использовать ее для захвата аккаунта.


Все действия в рамках этой схемы, по свидетельству NinTechNet, автоматизированы — и подбор логина, и отправка запроса на сброс пароля, и поиск нужной записи в логах. Разработчики Easy WP SMTP закрыли эту возможность, переместив журнал отладки в папку логов WordPress и скрыв имя файла.

На настоящий момент неизвестно, сколько сайтов уязвимо к эксплойту. Функция автообновления плагинов и тем WordPress уже доступна, но далеко не все ею пользуются. Ввиду текущих атак владельцев сайтов призывают проверить версию используемого Easy WP SMTP и при необходимости обновить его в кратчайшие сроки.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru