



Хакеры используют 0-day в плагине Easy WP SMTP для угона админ-аккаунта

Хакеры используют 0-day в плагине Easy WP SMTP для угона админ-аккаунта

Хакеры используют 0-day в плагине Easy WP SMTP для угона админ-аккаунта

Злоумышленники автоматизируют атаки на сайты WordPress, пытаясь сбросить пароль администратора с помощью эксплойта для уязвимости нулевого дня в плагине Easy WP SMTP. Заплатка для этой бреши уже выпущена, пользователям рекомендуется как можно скорее обновить расширение до сборки 1.4.4.

Плагин Easy WP SMTP призван обеспечить отправку email-сообщений с сайта через сторонний сервер SMTP. В настоящее время его используют более 500 тыс. сайтов на WordPress. Наличие уязвимости 0-day подтверждено для выпусков 1.4.2 и ниже.

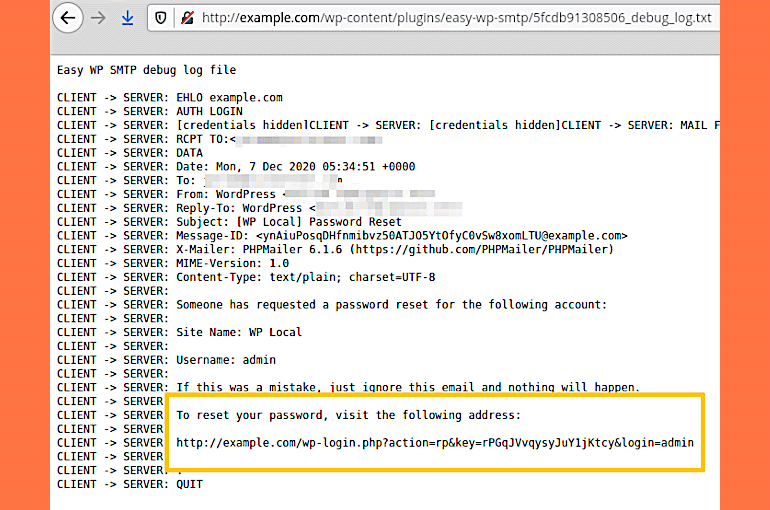
Согласно описанию на сайте Ninja Technologies Network (NinTechNet), проблема вызвана ненадежным хранением записей о email-событиях. Функциональность Easy WP SMTP позволяет создавать такие записи в журнале отладки и сохранять их в папке установки плагина. Поскольку в этой папке отсутствует файл index.html (он был добавлен только в версии 1.4.3), злоумышленники имеют возможность просматривать связанные с email записи на серверах с включенной опцией вывода каталогов.

Авторы наблюдаемых атак вначале пытаются определить логин администратора перебором ходовых вариантов с использованием REST API либо путем просмотра архива авторов сайта. Получив искомое, они заходят на страницу регистрации и отсылают запрос на смену пароля. Поиск соответствующего события в логах Easy WP SMTP позволяет злоумышленникам скопировать ссылку для сброса пароля, сгенерированную в ответ на запрос, и использовать ее для захвата аккаунта.


Все действия в рамках этой схемы, по свидетельству NinTechNet, автоматизированы — и подбор логина, и отправка запроса на сброс пароля, и поиск нужной записи в логах. Разработчики Easy WP SMTP закрыли эту возможность, переместив журнал отладки в папку логов WordPress и скрыв имя файла.

На настоящий момент неизвестно, сколько сайтов уязвимо к эксплойту. Функция автообновления плагинов и тем WordPress уже доступна, но далеко не все ею пользуются. Ввиду текущих атак владельцев сайтов призывают проверить версию используемого Easy WP SMTP и при необходимости обновить его в кратчайшие сроки.

Подпишитесь на новости

Украинские торрент-сайты временно отключились после ударов по ЦОД

Популярные торрент-ресурсы 1337x и NordicQuality столкнулись с перебоями, которые Tom’s Hardware связывает с российскими ударами по дата-центрам в Украине. Для 1337x это очередная проблема после нескольких месяцев борьбы с DDoS-атаками.

По данным издания, несколько серверов инфраструктуры 1337x вышли из строя из-за взрывов. NordicQuality также временно оказался недоступен.

Только теперь речь о физическом повреждении инфраструктуры: фильтрацией трафика и настройкой защиты такой сбой не устранить.

При этом установить, в каких именно украинских дата-центрах размещались серверы этих ресурсов, изданию не удалось.

Подобные сайты используют промежуточную инфраструктуру, включая Cloudflare, которая скрывает расположение исходных серверов. Поэтому привязывать отключения к конкретному хостинг-провайдеру пока преждевременно.

На момент публикации Tom’s Hardware оба ресурса снова работали. Продолжительность простоев и полный масштаб повреждений в сообщении не уточняются.

RSS: Новости на портале Anti-Malware.ru