



Microsoft предупредила о вредоносе, модифицирующем Chrome, Firefox, Edge

Microsoft предупредила о вредоносе, модифицирующем Chrome, Firefox, Edge

Microsoft предупредила о вредоносе, модифицирующем Chrome, Firefox, Edge

Microsoft предупредила пользователей о новом семействе вредоносных программ, которые проникают на устройства и модифицируют настройки браузеров. Цель — встроить рекламу в поисковую выдачу. Известно, что вредонос охотится на популярные интернет-обозреватели: Google Chrome, Microsoft Edge, Mozilla Firefox, Yandex Browser.

Зловред получил имя Adrozek, первое его появление в атаках датируется маем 2020 года. Своего пика вредоносная программа достигла в августе, в этот период ей удавалось контролировать более 30 тыс. браузеров ежедневно.

Команда исследователей Microsoft 365 Defender опубликовала отчёт, посвящённый этой киберугрозе. По словам специалистов, число пострадавших от Adrozek пользователей гораздо больше тех цифр, которые называются сегодня.

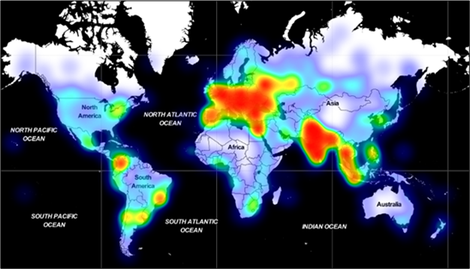
В корпорации отметили, что Microsoft 365 Defender Research Team в период с мая по сентябрь 2002 года фиксировала «сотни тысяч» поражённых Adrozek компьютеров по всему миру. Наибольшее количество жертв находились в Европе, затем шла Юго-Восточная Азия.


Проникнув в систему жертвы, Adrozek ищет браузеры Microsoft Edge, Google Chrome, Mozilla Firefox и Yandex Browser. Если хотя бы один из этих интернет-обозревателей установлен на компьютере пользователя, вредонос пытается инсталлировать расширение в директории внутри AppData.

Чтобы обойти защитные функции браузеров, Adrozek модифицирует ряд их DLL-файлов, с помощью которых меняет настройки программ. В частности, зловред может отключить таким способом Safe Browsing, проверку целостности, функцию обновления браузера, изменить начальную страницу и поисковой движок по умолчанию.

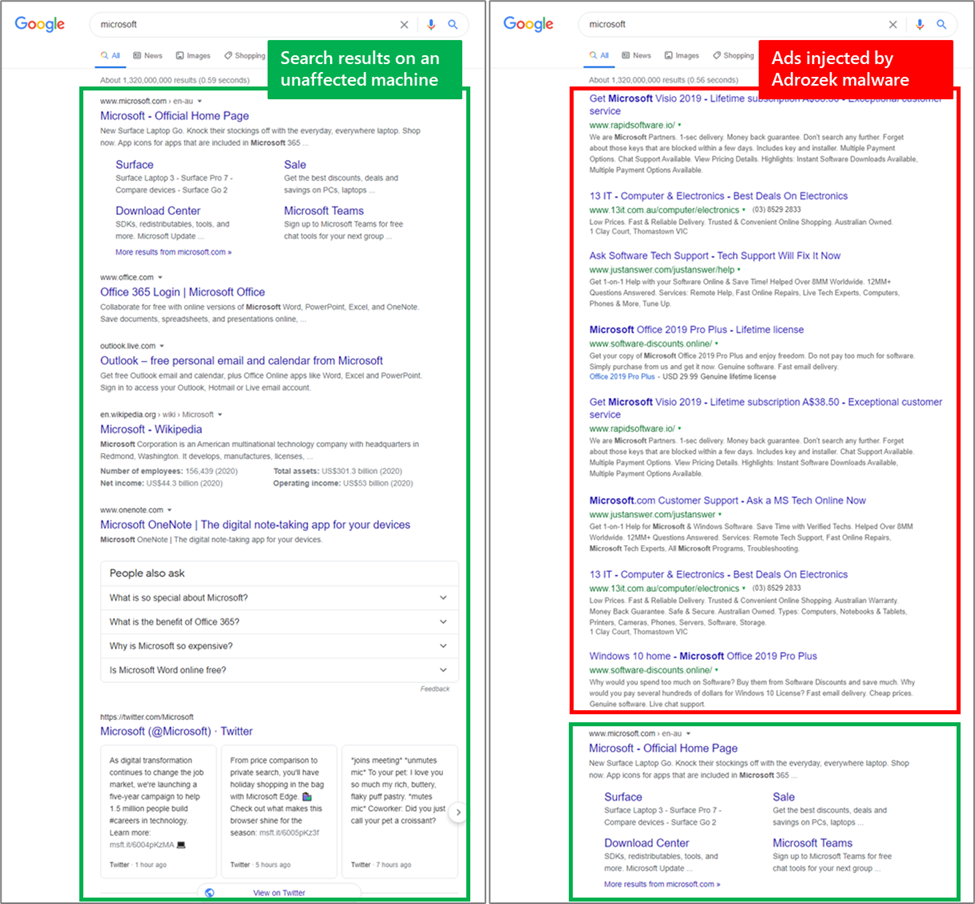
После всех вышеописанных действий Adrozek может спокойно внедрять рекламу в поисковую выдачу. Выглядит это следующим образом:

Подпишитесь на новости

5G на словах: ФАС признала рекламу МегаФона недостоверной

МегаФон предложил абонентам включить режим 5G, но у ФАС возник вопрос: а где, собственно, сам 5G? Служба признала рекламу услуги недостоверной, на момент показа ролика коммерческого внедрения технологии в России ещё не было.

Согласно сообщению ФАС, рекламу транслировали на федеральных телеканалах с апреля по май 2026 года. Зрителей призывали активировать «5G режим» в приложении оператора.

Ведомство считает, что такая подача могла создать ложное впечатление: нажал кнопку и пользуешься связью пятого поколения. Теперь служба рассмотрит вопрос о привлечении компании к административной ответственности. О назначенном штрафе пока речи нет.

МегаФон решением удивлён. Оператор объяснил, что предлагал увеличить скорость интернета до значений, сопоставимых со скоростями в его сетях 5G.

По версии компании, реклама соответствовала сути услуги. Дальнейшие действия там определят после получения мотивировочной части решения.

Вся интрига в разнице между формулировкой «скорость как у 5G» и собственно подключением к 5G. Для рекламного ролика формулировки, возможно, выглядят близкими.

Для абонента, который ждёт новую технологию после одного нажатия, разница вполне ощутимая. ФАС такой маркетинговый разгон не оценила.

RSS: Новости на портале Anti-Malware.ru