



Microsoft предупредила о вредоносе, модифицирующем Chrome, Firefox, Edge

Microsoft предупредила о вредоносе, модифицирующем Chrome, Firefox, Edge

Microsoft предупредила о вредоносе, модифицирующем Chrome, Firefox, Edge

Microsoft предупредила пользователей о новом семействе вредоносных программ, которые проникают на устройства и модифицируют настройки браузеров. Цель — встроить рекламу в поисковую выдачу. Известно, что вредонос охотится на популярные интернет-обозреватели: Google Chrome, Microsoft Edge, Mozilla Firefox, Yandex Browser.

Зловред получил имя Adrozek, первое его появление в атаках датируется маем 2020 года. Своего пика вредоносная программа достигла в августе, в этот период ей удавалось контролировать более 30 тыс. браузеров ежедневно.

Команда исследователей Microsoft 365 Defender опубликовала отчёт, посвящённый этой киберугрозе. По словам специалистов, число пострадавших от Adrozek пользователей гораздо больше тех цифр, которые называются сегодня.

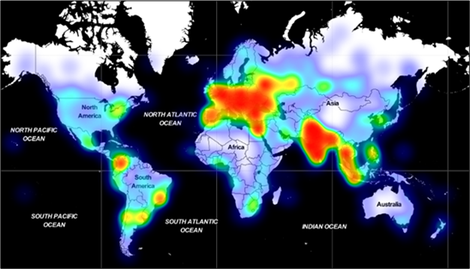
В корпорации отметили, что Microsoft 365 Defender Research Team в период с мая по сентябрь 2002 года фиксировала «сотни тысяч» поражённых Adrozek компьютеров по всему миру. Наибольшее количество жертв находились в Европе, затем шла Юго-Восточная Азия.


Проникнув в систему жертвы, Adrozek ищет браузеры Microsoft Edge, Google Chrome, Mozilla Firefox и Yandex Browser. Если хотя бы один из этих интернет-обозревателей установлен на компьютере пользователя, вредонос пытается инсталлировать расширение в директории внутри AppData.

Чтобы обойти защитные функции браузеров, Adrozek модифицирует ряд их DLL-файлов, с помощью которых меняет настройки программ. В частности, зловред может отключить таким способом Safe Browsing, проверку целостности, функцию обновления браузера, изменить начальную страницу и поисковой движок по умолчанию.

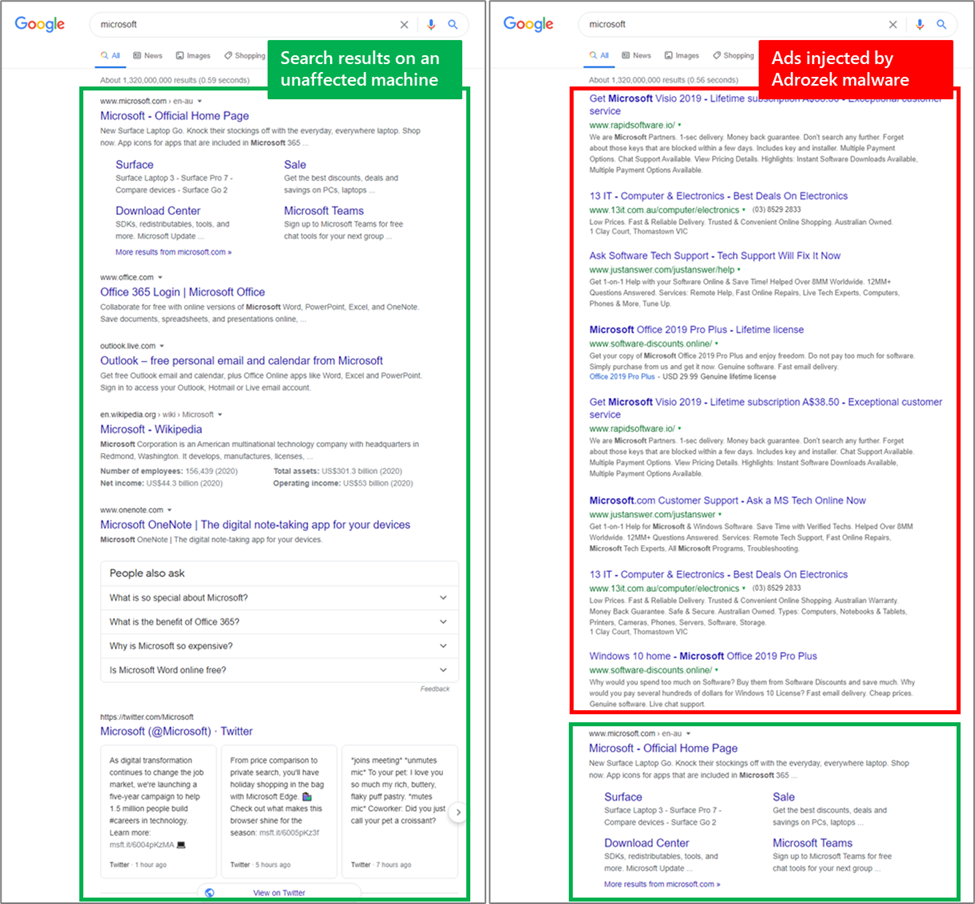
После всех вышеописанных действий Adrozek может спокойно внедрять рекламу в поисковую выдачу. Выглядит это следующим образом:

Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.


Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru