



Qbot научился следить за состоянием Windows, чтобы лучше спрятаться

Qbot научился следить за состоянием Windows, чтобы лучше спрятаться

Qbot научился следить за состоянием Windows, чтобы лучше спрятаться

Создатели Qbot выпустили новую версию Windows-зловреда, поместив загрузчик и бот в единый dll-файл. Банковский троян также получил новый защитный механизм, позволяющий ему стартовать перед выключением ПК и автоматически удалять следы своего присутствия при перезагрузке системы или по ее выходе из спящего режима.

Вредонос-полиморфик Qbot, также известный как Qakbot, Quakbot и Pinkslipbot, существует в интернете как минимум с 2009 года. Он способен воровать банковские реквизиты, учетные и персональные данные, регистрировать клавиатурный ввод. Троян также умеет открывать бэкдор на зараженных машинах и самостоятельно распространяться по сети.

Новую версию Qbot обнаружили в конце прошлого месяца исследователи из компании Binary Defense. Она распространялась через спам-письма, снабженные вредоносной ссылкой или вложенным файлом в формате Excel с вредоносным макросом.

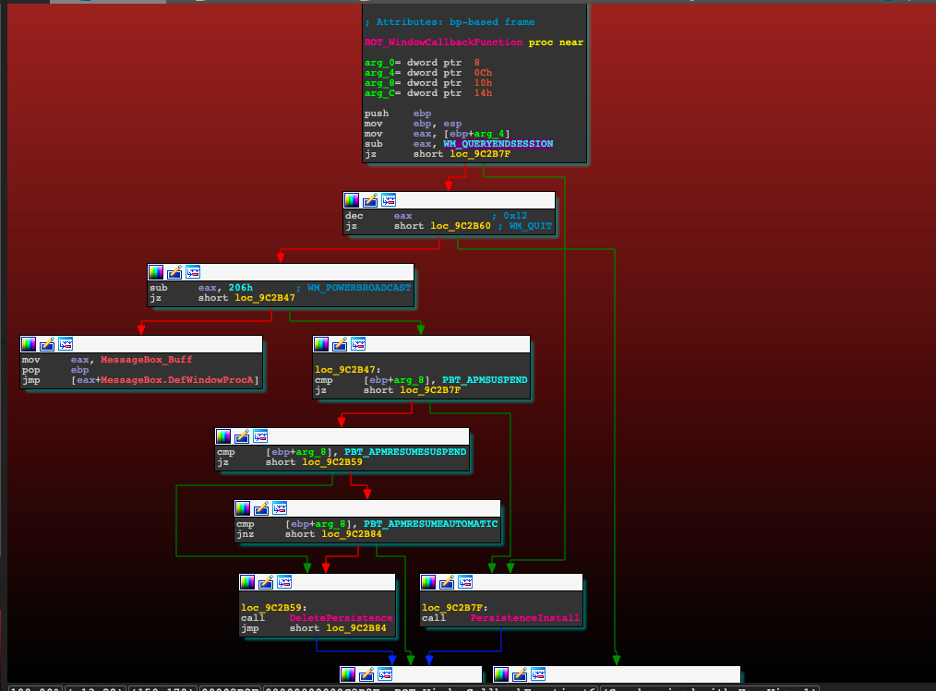
Проведенный в Binary Defense анализ выявил функциональность, позволяющую зловреду более эффективно избегать обнаружения. Обновленный Qbot тщательно отслеживает служебные сообщения Windows о состоянии питания (WM_POWERBROADCAST), фиксируя такие события, как Shutdown, Suspend и Resume (отключение, переход в спящий режим, пробуждение), и манипулирует ключом реестра run.


С помощью этого ключа троян прописывается на автозапуск в системе перед выключением питания или ее уходом в спящий режим и пытается удалить эту запись при начальной загрузке системы или ее пробуждении после длительного простоя. Эти трюки, по словам экспертов, позволяют повысить скрытность присутствия Qbot на зараженной машине. Залогом успеха в данном случае является быстрота внесения ключа run и его удаления из системного реестра.

Новая тактика зловреда настолько эффективна, что некоторые исследователи даже сначала решили, что Qbot потерял былую цепкость после обновления. В блог-записи Binary Defense также отмечено, что подобный способ сокрытия не нов, его некогда использовали другие банковские трояны — Gozi и Dridex.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru