



В дарквебе продаются более 85 тыс. баз данных SQL

В дарквебе продаются более 85 тыс. баз данных SQL

В дарквебе продаются более 85 тыс. баз данных SQL

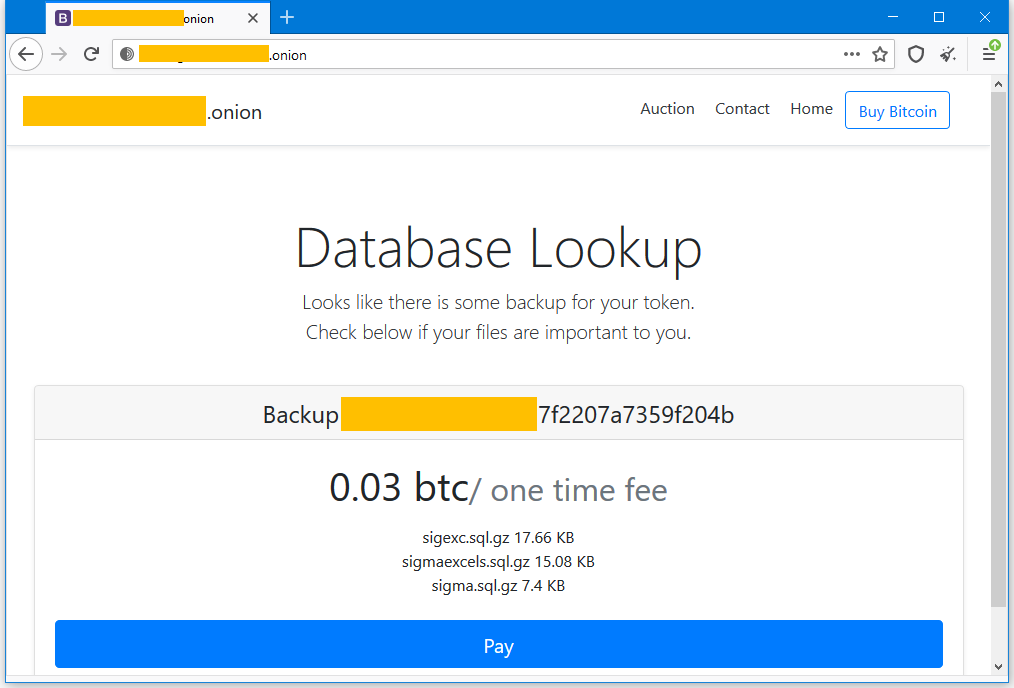
Более 85 тысяч баз данных SQL в настоящее время продаются на одной из площадок дарквеба. Злоумышленники, располагающие таким огромным набором БД, просят $550 за каждую из баз.

Ресурс, на котором размещено объявление о продаже, является частью схемы вымогателей, которые в последнее время часто давят на жертву публикацией украденных данных. В ходе атак киберпреступники проникали в базы данных SQL, скачивали таблицы, удаляли оригиналы и оставляли записку с требованиями выкупа.

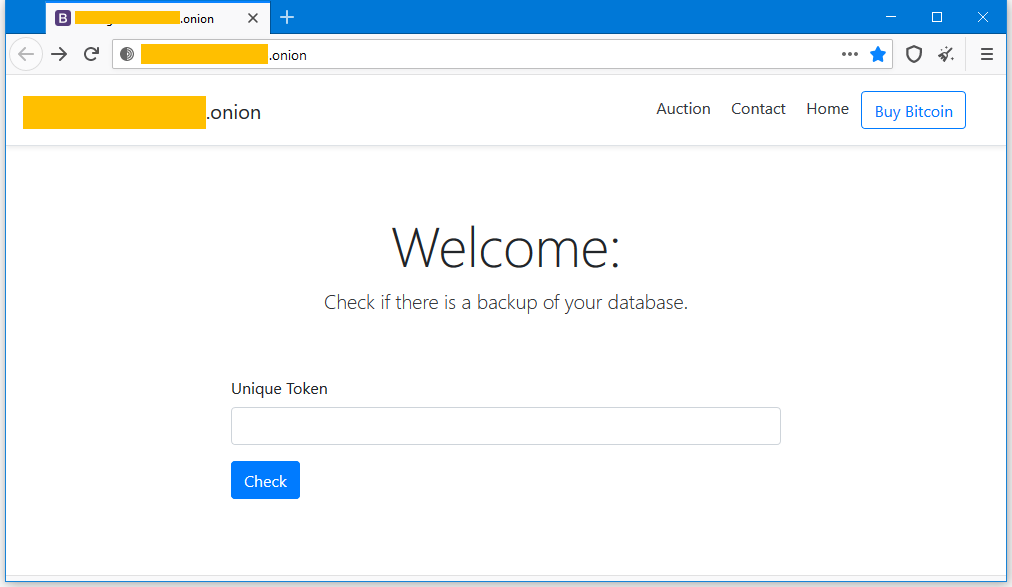
В итоге жертве приходилось идти на специальный сайт, принадлежащий злоумышленникам, и вводить там индивидуальный идентификатор. Далее её перенаправляли на страницу, где злоумышленники продавали украденную информацию.


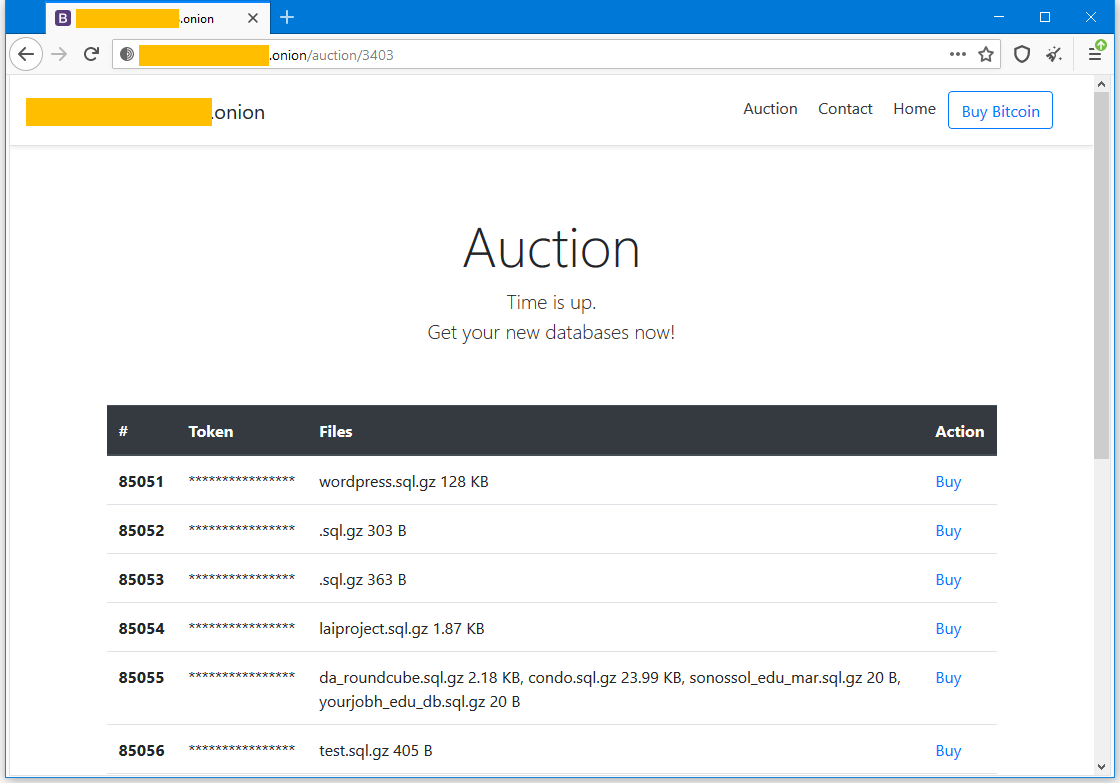
Если пострадавшая организация не оплачивала выкуп в течение девяти дней, её данные дополнительно размещали в другой секции ресурса, выставляя их таким образом на аукцион.


Сумма выкупа, которую следовало оплатить в биткоинах, зависит от текущего курса этой цифровой валюты. По словам исследователей, преступники особо не анализировали содержимое баз данных, иначе бы установили более крупные суммы за выкуп персональных и финансовых данных.

Жалобы жертв вымогателей можно найти на площадке Reddit, форумах MySQL, постах на Medium и в личных блогах.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru