



Червеобразная 0-click в Microsoft Teams позволяет выполнить код удалённо

Червеобразная 0-click в Microsoft Teams позволяет выполнить код удалённо

Червеобразная 0-click в Microsoft Teams позволяет выполнить код удалённо

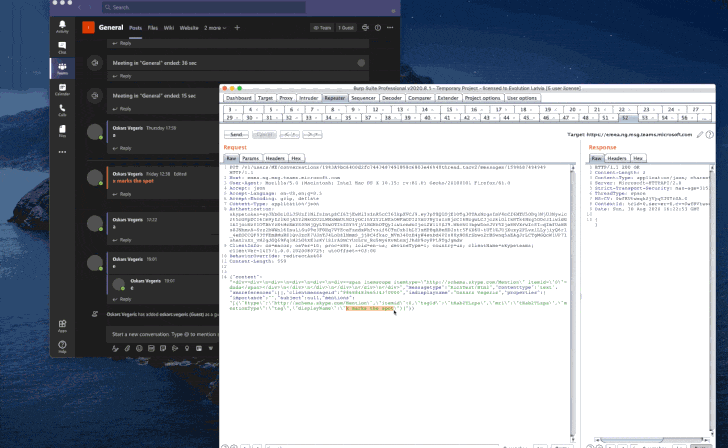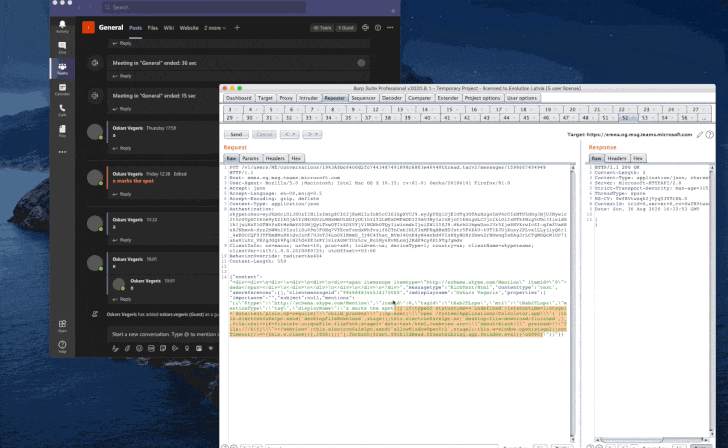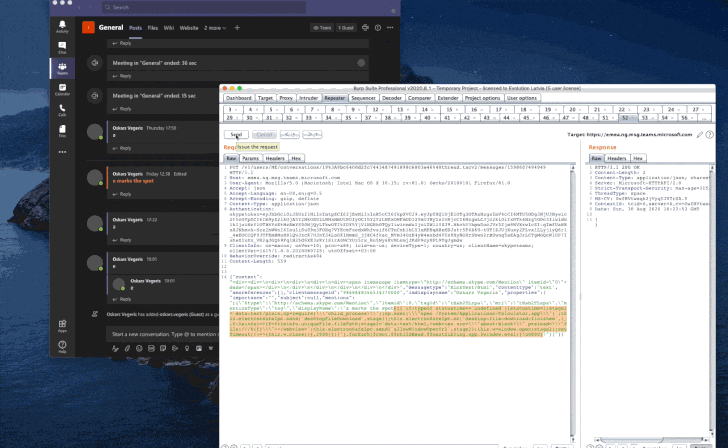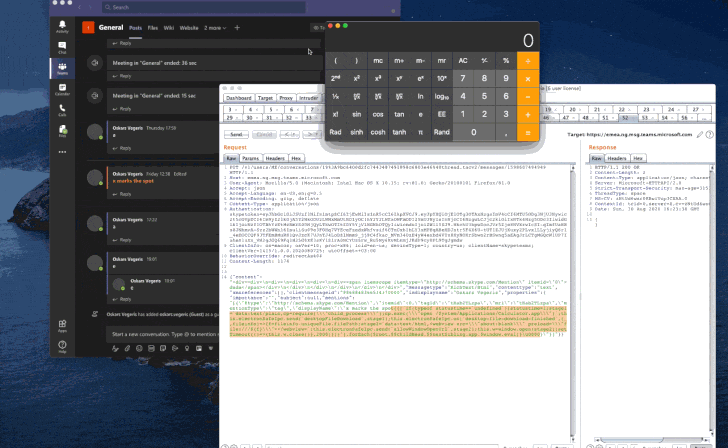
0-click уязвимость в десктопных и веб-версиях приложения Microsoft Teams позволяет выполнить код удалённо. Для эксплуатации атакующему достаточно отправить жертве специально сформированное сообщение в чат.

О проблеме безопасности Microsoft сообщил специалист компании Evolution Gaming Оскарс Вегерис, отправив отчёт ещё 31 августа 2020 года. В конце октября техногигант из Редмонда выпустил патч.

«Эксплуатация бага не требует взаимодействия с атакуемым пользователем. Сам эксплойт отрабатывает в тот момент, когда жертва просматривает вредоносное сообщение в чате», — описывает уязвимость Вегерис.

В результате успешной атаки злоумышленник может получить доступ к личным беседам, файлам, внутренней сети, частным ключам и персональным данным. Хуже всего, что уязвимость по факту является кросс-платформенной, она затрагивает приложения для Windows (v1.3.00.21759), Linux (v1.3.00.16851) и macOS (v1.3.00.23764), а также веб-версию — teams.microsoft.com.

Более того, брешь несёт червеобразный характер: эксплойт можно передать от одного аккаунта целой группе пользователей. Другими словами, у атакующего есть возможность скомпрометировать целые каналы.

Подпишитесь на новости

WhatsApp готовит встроенный браузер для iPhone, ссылки останутся в чате

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает встроенный браузер для iPhone, который позволит открывать любые ссылки из переписки внутри приложения. Переключаться в Safari или Chrome ради каждой присланной страницы больше не потребуется. Мессенджер явно не хочет отпускать пользователя даже на соседнюю вкладку.

Следы функции в сборке WhatsApp для iOS 26.41.10.72 обнаружил WABetaInfo. Важная оговорка: новинку ещё не предоставили даже бета-тестерам, срок публичного запуска неизвестен.

В настройках чатов появится пункт «Встроенный браузер». После его включения отправленные и полученные ссылки можно будет открывать непосредственно в WhatsApp. Раньше подобный механизм был ограничен отдельными бизнес-ссылками, соответствующими техническим требованиям.


Принудительно переселять всех во внутренний браузер, судя по описанию, не собираются. Пользователь сможет вернуть открытие ссылок в браузере по умолчанию. Для отдельной страницы такой переход также предусмотрен через меню.

В настройках появится очистка cookies, кеша и других данных посещённых сайтов. По информации WABetaInfo, данные встроенного браузера будут храниться локально на устройстве.

RSS: Новости на портале Anti-Malware.ru