



Червеобразная 0-click в Microsoft Teams позволяет выполнить код удалённо

Червеобразная 0-click в Microsoft Teams позволяет выполнить код удалённо

Червеобразная 0-click в Microsoft Teams позволяет выполнить код удалённо

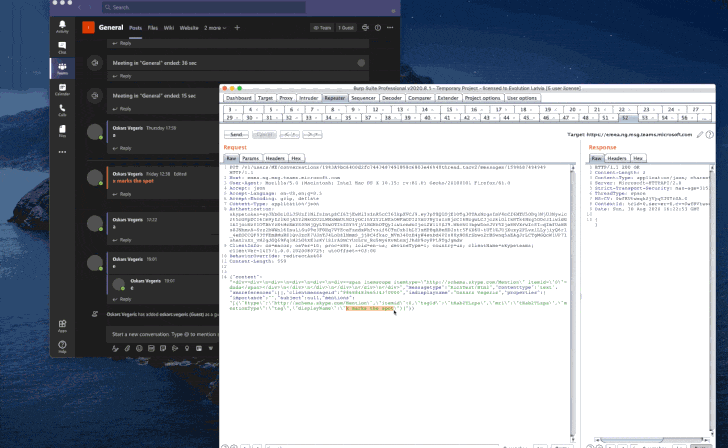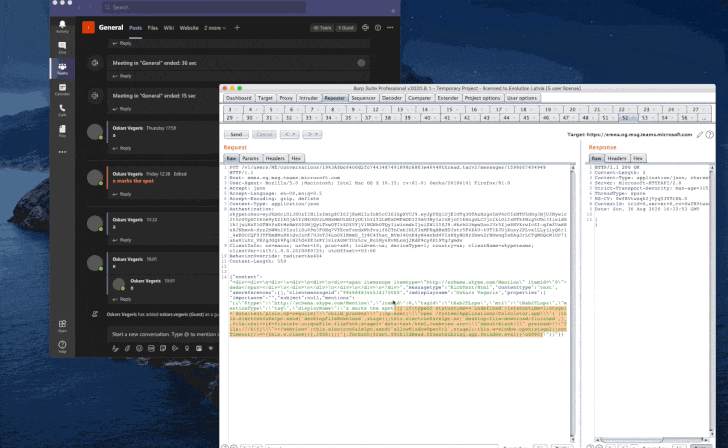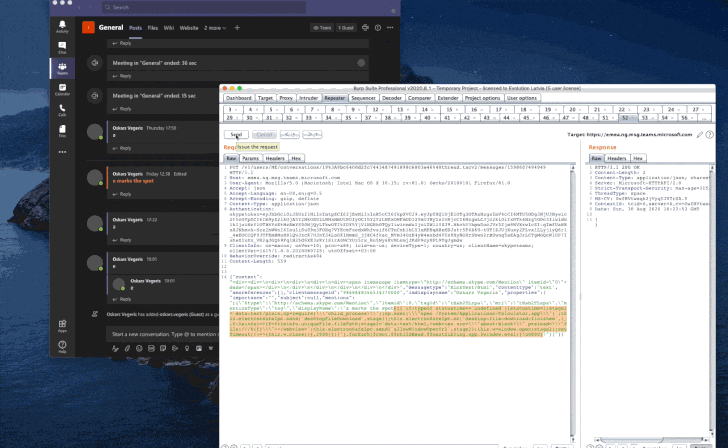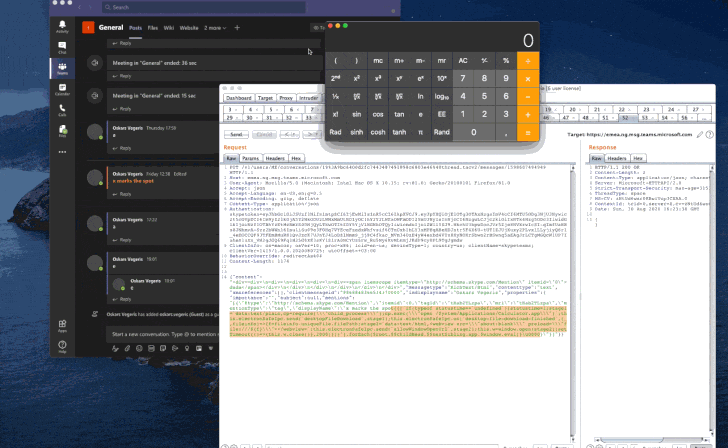
0-click уязвимость в десктопных и веб-версиях приложения Microsoft Teams позволяет выполнить код удалённо. Для эксплуатации атакующему достаточно отправить жертве специально сформированное сообщение в чат.

О проблеме безопасности Microsoft сообщил специалист компании Evolution Gaming Оскарс Вегерис, отправив отчёт ещё 31 августа 2020 года. В конце октября техногигант из Редмонда выпустил патч.

«Эксплуатация бага не требует взаимодействия с атакуемым пользователем. Сам эксплойт отрабатывает в тот момент, когда жертва просматривает вредоносное сообщение в чате», — описывает уязвимость Вегерис.

В результате успешной атаки злоумышленник может получить доступ к личным беседам, файлам, внутренней сети, частным ключам и персональным данным. Хуже всего, что уязвимость по факту является кросс-платформенной, она затрагивает приложения для Windows (v1.3.00.21759), Linux (v1.3.00.16851) и macOS (v1.3.00.23764), а также веб-версию — teams.microsoft.com.

Более того, брешь несёт червеобразный характер: эксплойт можно передать от одного аккаунта целой группе пользователей. Другими словами, у атакующего есть возможность скомпрометировать целые каналы.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru