



Боты Xanthe проникают на Linux через плохо настроенные Docker API

Боты Xanthe проникают на Linux через плохо настроенные Docker API

Боты Xanthe проникают на Linux через плохо настроенные Docker API

Обнаружен новый Linux-ботнет, построенный на серверах Docker. Анализ показал, что лежащий в его основе вредонос с кодовым именем Xanthe распространяется в основном через Docker API, которые из-за неправильной конфигурации оказались доступны из интернета и плохо защищены.

По данным Cisco Talos, новоявленный ботнет активен уже больше полугода. В настоящее время он используется для добычи Monero за счет чужих мощностей и с этой целью загружает на серверы вариант криптомайнера XMRig.

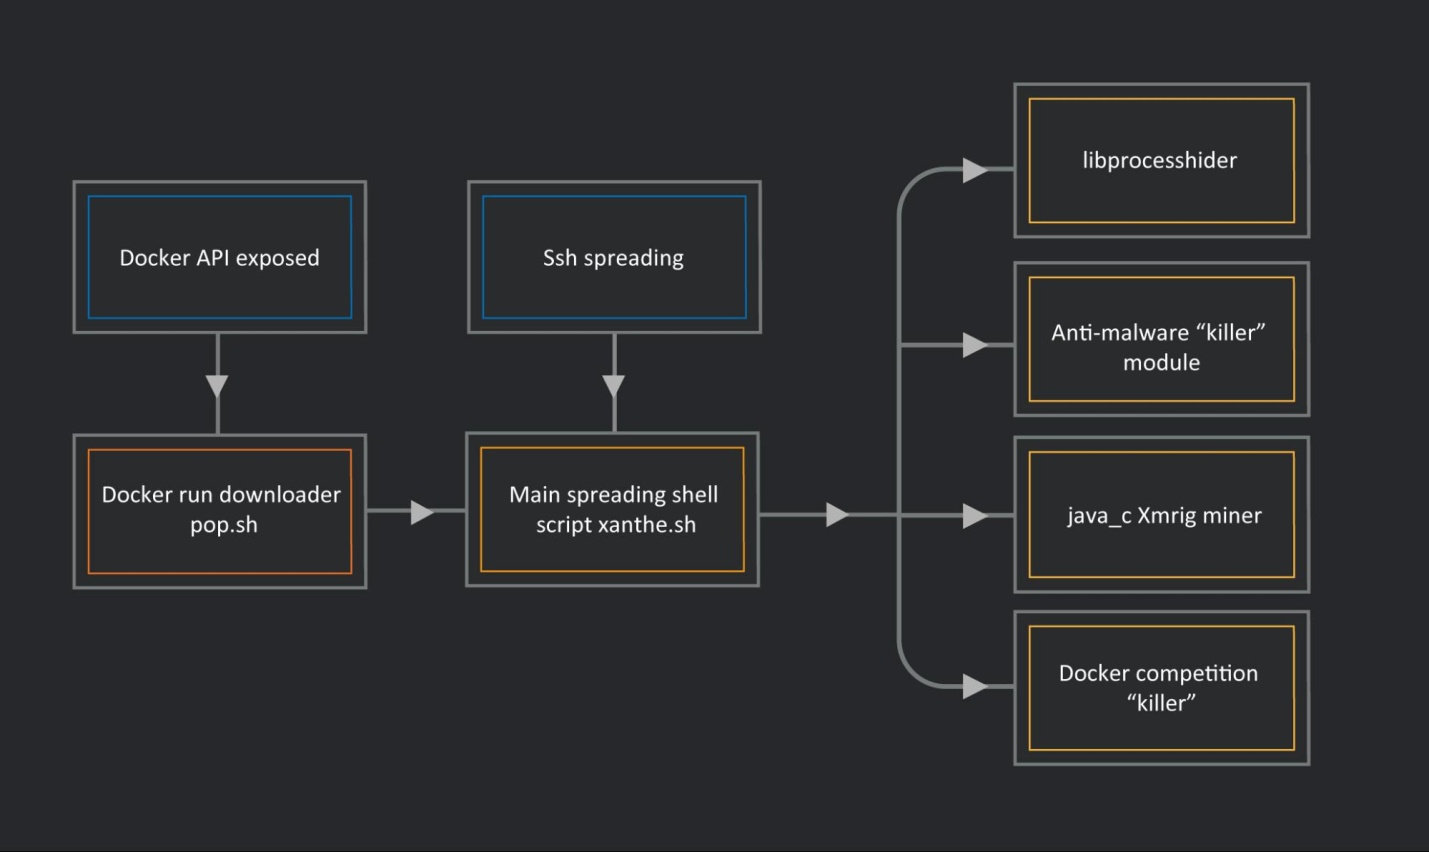
Скриптовый зловред, на котором основан Xanthe, имеет модульную структуру. Основной компонент xanthe.sh, название которого эксперты используют для идентификации бот-сети, загружается с помощью скрипта pop.sh. После запуска xanthe.sh скачивает еще четыре модуля, в том числе XMRig с конфигурационным файлом в формате JSON.


Остальные вспомогательные модули выполняют защитные функции:

  • libprocesshider.so скрывает процессы бота;
  • шелл-скрипт xesa.txt отключает сторонние майнеры и службы безопасности;
  • шелл-скрипт fczyo завершает процессы Docker-контейнеров конкурирующих троянских программ и создает новых пользователей sysall, system, logger и autoupdater, чтобы обеспечить возможность выполнения команд с привилегиями администратора.

Основной скрипт Xanthe также отвечает за распространение инфекции на другие компьютеры в локальных и удаленных сетях. С этой целью он ослабляет защиту SSH-демона и крадет сертификаты на стороне клиента, чтобы с их помощью авторизоваться на удаленных хостах и запустить команду на загрузку своей копии.

Поиск через Shodan, проведенный исследователями, выявил более 6 тыс. уязвимых серверов Docker — в основном в США, Китае, Ирландии, Японии и Южной Корее. К сожалению, выбрать правильные настройки для Docker API не так уж просто, и соответствующий демон зачастую оказывается открытым для злоупотреблений. Хакеры прекрасно это знают и не упускают случая воспользоваться такой возможностью. В частности, Docker-серверы часто избирает мишенью криминальная группа TeamTNT.

Подпишитесь на новости

Детское свидетельство в МАКС примут в поликлиниках, МФЦ и транспорте

Бумажное свидетельство о рождении можно будет реже доставать из папки. Правительство расширило перечень ситуаций, в которых родители смогут подтверждать личность несовершеннолетнего ребёнка через Цифровой ID в МАКС. Электронный документ разрешат предъявлять при покупке билетов, оформлении льготного или бесплатного проезда и при посадке в транспорт.

В списке также медицинская помощь по ОМС, посещение МФЦ, музеев, культурно-просветительных и спортивных мероприятий, покупка льготных билетов.

Возможность предусмотрена и для других услуг, при которых родителю или ребёнку нужно подтвердить личность. Но есть нюанс: сервис заработает по мере подключения организаций.

Поэтому наличие QR-кода в телефоне ещё не означает, что ближайшая регистратура уже готова его считать.

Само свидетельство находится в разделе «Семья и дети» сервиса Цифровой ID в МАКС. Родитель показывает QR-код, сотрудник организации считывает сведения.

При заселении в гостиницы такой сценарий уже действует. По представленным данным, к сервису подключены более 3 тыс. гостиниц по России.

Использование электронной версии добровольное, бумажное свидетельство продолжает действовать, просто у документа появляется больше шансов остаться дома, пока ребёнок едет в музей, на соревнования или к врачу.

RSS: Новости на портале Anti-Malware.ru