



Боты Xanthe проникают на Linux через плохо настроенные Docker API

Боты Xanthe проникают на Linux через плохо настроенные Docker API

Боты Xanthe проникают на Linux через плохо настроенные Docker API

Обнаружен новый Linux-ботнет, построенный на серверах Docker. Анализ показал, что лежащий в его основе вредонос с кодовым именем Xanthe распространяется в основном через Docker API, которые из-за неправильной конфигурации оказались доступны из интернета и плохо защищены.

По данным Cisco Talos, новоявленный ботнет активен уже больше полугода. В настоящее время он используется для добычи Monero за счет чужих мощностей и с этой целью загружает на серверы вариант криптомайнера XMRig.

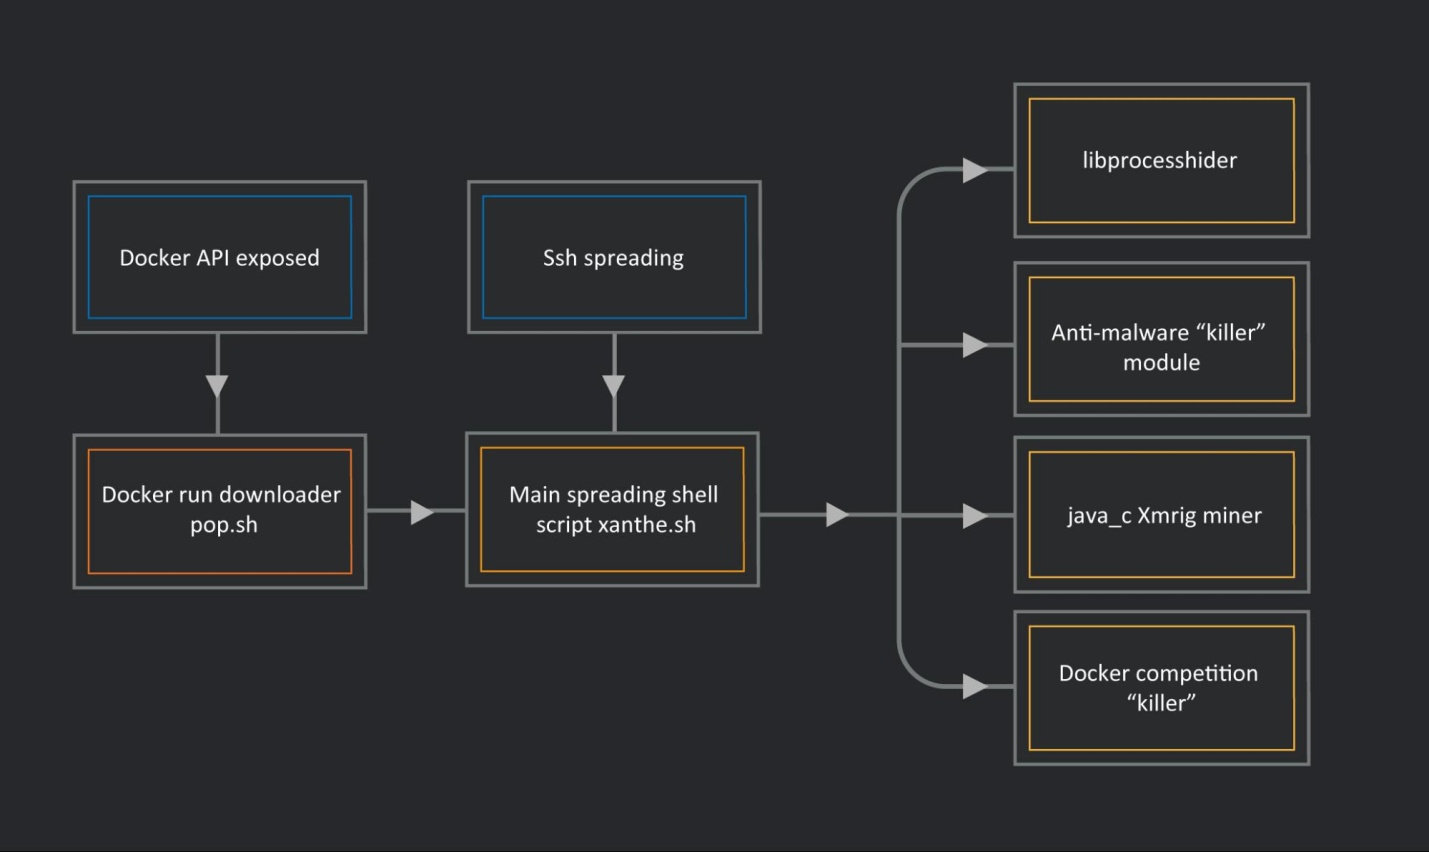
Скриптовый зловред, на котором основан Xanthe, имеет модульную структуру. Основной компонент xanthe.sh, название которого эксперты используют для идентификации бот-сети, загружается с помощью скрипта pop.sh. После запуска xanthe.sh скачивает еще четыре модуля, в том числе XMRig с конфигурационным файлом в формате JSON.


Остальные вспомогательные модули выполняют защитные функции:

  • libprocesshider.so скрывает процессы бота;
  • шелл-скрипт xesa.txt отключает сторонние майнеры и службы безопасности;
  • шелл-скрипт fczyo завершает процессы Docker-контейнеров конкурирующих троянских программ и создает новых пользователей sysall, system, logger и autoupdater, чтобы обеспечить возможность выполнения команд с привилегиями администратора.

Основной скрипт Xanthe также отвечает за распространение инфекции на другие компьютеры в локальных и удаленных сетях. С этой целью он ослабляет защиту SSH-демона и крадет сертификаты на стороне клиента, чтобы с их помощью авторизоваться на удаленных хостах и запустить команду на загрузку своей копии.

Поиск через Shodan, проведенный исследователями, выявил более 6 тыс. уязвимых серверов Docker — в основном в США, Китае, Ирландии, Японии и Южной Корее. К сожалению, выбрать правильные настройки для Docker API не так уж просто, и соответствующий демон зачастую оказывается открытым для злоупотреблений. Хакеры прекрасно это знают и не упускают случая воспользоваться такой возможностью. В частности, Docker-серверы часто избирает мишенью криминальная группа TeamTNT.

Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru