



Android-версии Viber, Booking, Teams ставят миллионы юзеров под угрозу

Android-версии Viber, Booking, Teams ставят миллионы юзеров под угрозу

Android-версии Viber, Booking, Teams ставят миллионы юзеров под угрозу

Ряд популярных Android-приложений по сей день используют непропатченную версию библиотеки Google, предназначенную для обновления функций софта. Такой подход ставит под угрозу персональные данные сотен миллионов пользователей мобильных устройств.

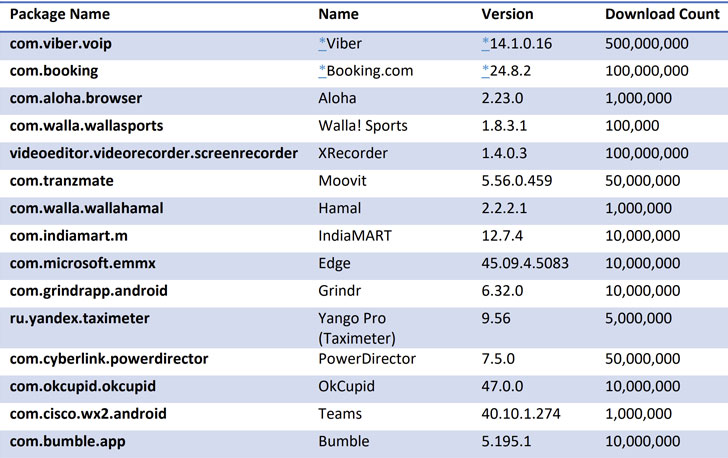
Среди проблемных программ для Android исследователи назвали Grindr, Bumble, OkCupid, Cisco Teams, Moovit, Yango Pro, Microsoft Edge, Xrecorder и PowerDirector — этот софт можно взломать и вытащить конфиденциальную информацию: пароли, платёжные данные и адреса электронной почты.

Уязвимость, на которую обращают внимание специалисты, получила идентификатор CVE-2020-8913. Дыре присвоили 8.8 баллов из 10 возможных по шкале CVSS, она затрагивает библиотеку Android Play Core Library версий до 1.7.2.

Разработчики Google устранили уязвимость ещё в марте, однако эксперты компании Check Point обнаружили, что многие сторонние приложения до сих пор не интегрировали пропатченную версию библиотеки в свой софт.

Исследователи подчёркивают, что всем заинтересованным девелоперам необходимо взять последнюю версию используемой библиотеки и впредь работать исключительно с ней. Отметим, что этот компонент действительно важен для большинства разработчиков, поскольку позволяет «на лету» добавлять новые функции в приложения или загружать дополнительные языковые пакеты.

Специалисты Check Point записали специальное видео, наглядно демонстрирующее эксплуатацию вышеописанной уязвимости в библиотеке Android. Ознакомиться с роликом можно ниже:


Помимо этого, доступна таблица с уязвимыми приложениями:

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru