



В Google Chrome тестируют уведомления о слабых паролях (как попробовать)

В Google Chrome тестируют уведомления о слабых паролях (как попробовать)

В Google Chrome тестируют уведомления о слабых паролях (как попробовать)

Паролям в последнее время постоянно пророчат скорую смерть, однако те и не думают пока уступать место другим методам защиты аккаунтов. Здесь важно убедиться в том, что пользователи устанавливают сложные пароли, и специалисты Google согласны с такой позицией. Именно поэтому браузер Chrome в скором времени будет предупреждать вас о слишком слабых паролях.

Если рассуждать логически, такие меры должны предотвратить часть успешных атак вида «брутфорс» (когда злоумышленник многократно подбирает пароль). Готовящаяся к выходу функция Google Chrome будет проверять учётные данные пользователей и даже больше — искать их в утечках.

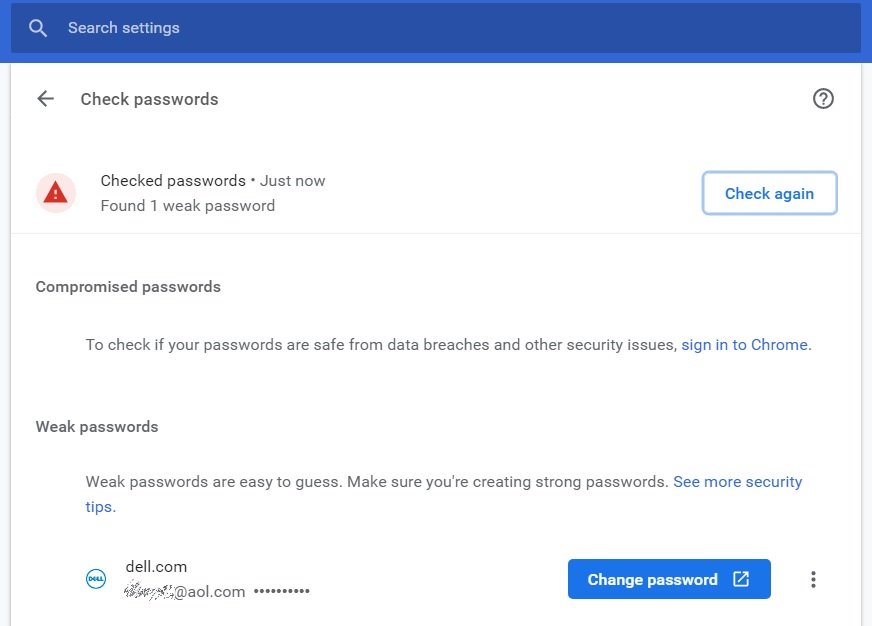
Нововведение автоматически обнаружит и подсветит слабые пароли. Функция уже тестируется в сборках Chrome Canary, а ниже можно ознакомиться с примером работы проверки паролей:


Если вы не желаете ждать до выхода новой функции в стабильной версии браузера, можно установить Chrome Canary. К слову, чаще всего это довольно рабочие сборки, которые могут отличаться лишь небольшим количеством багов. Тем не менее это всё же тестовые версии, поэтому пользоваться ими можно только на свой страх и риск.

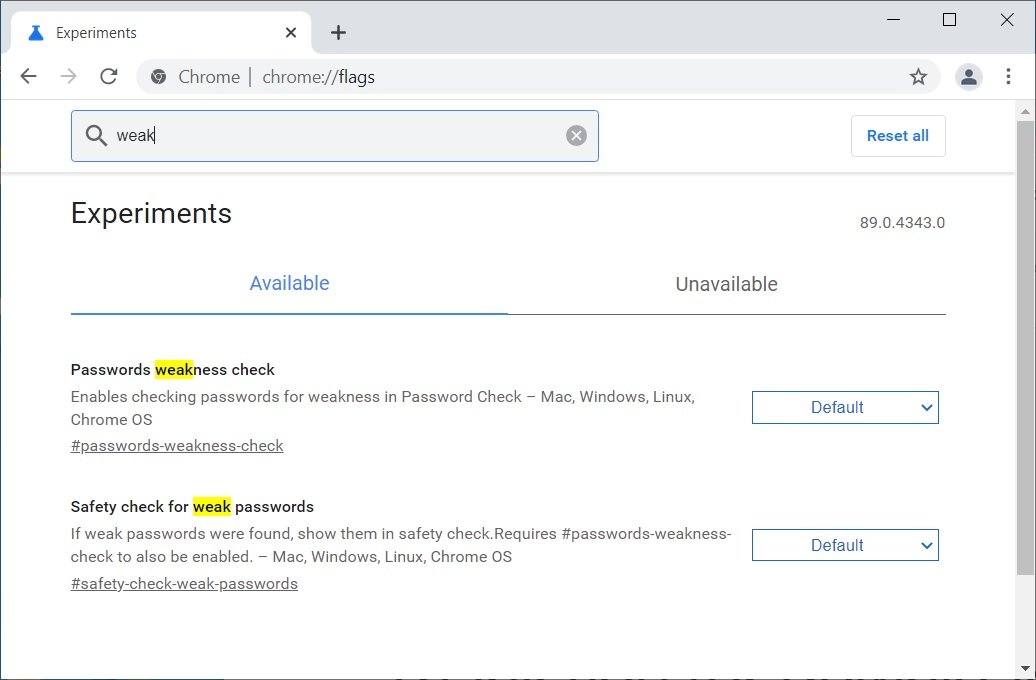
Если вы уже скачали Chrome Canary, то наберите в адресной строке «Chrome://flags», введите в поле поиска «weak» и активируйте функции «Safety check for weak passwords» и «Passwords weakness check».

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru