



Веб-скиммер на лету заполняет платежку PayPal крадеными данными

Веб-скиммер на лету заполняет платежку PayPal крадеными данными

Веб-скиммер на лету заполняет платежку PayPal крадеными данными

В Сети обнаружен новый веб-скиммер, способный не только воровать вводимые покупателем данные, но также использовать их для заполнения поддельной платежной формы PayPal — чтобы сделать ее более убедительной.

Обновка злоумышленников, занимающихся сбором банковских реквизитов в интернет-магазинах, традиционно выполнена в виде JavaScript-сценария. Чтобы уберечь вредоносный скрипт от обнаружения, вирусописатели прибегли к стеганографии и спрятали свой код внутри графического объекта.

После установки на сервер взломанного сайта зловредная картинка начинает собирать информацию, вводимую в форму заказа, и выводить ее на сервер, контролируемый злоумышленниками. Для сбора платежных реквизитов новый скрипт, как и его предшественники, подменяет страницу PayPal, загружая фальшивку через iFrame.


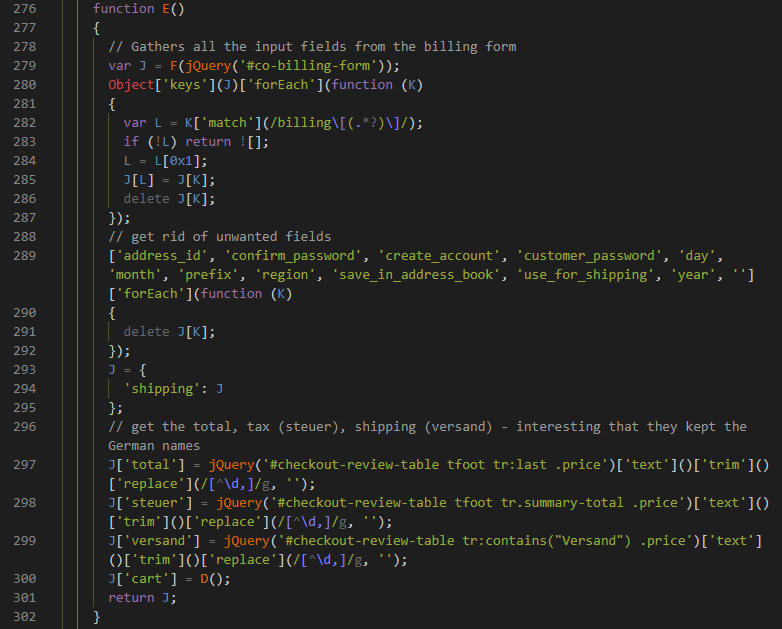
Чтобы придать поддельной платежной форме легитимный вид, веб-скиммер заполняет ее информацией, украденной из формы заказа. При этом он, в числе прочего, может даже перечислить товары в корзине и указать итоговую сумму с учетом налога на покупку и стоимости доставки.

Примечательно, что, прежде чем заполнить платежку, зловред производит оценку краденых данных. Если те не пригодны для использования, он удаляет свой фрейм со страницы оформления заказа.

Кража платежных данных происходит, когда жертва ввела в поддельную форму все реквизиты и нажала кнопку подтверждения оплаты. Эта информация отсылается в домен apptegmaker[.]com, зарегистрированный полтора месяца назад. Как оказалось, новое хранилище взаимосвязано с tawktalk[.]com — доменом, засветившимся в атаках одной из криминальных групп Magecart.

Украв платежные реквизиты, веб-скиммер возвращает жертву на легитимную страницу оформления заказа, активируя соответствующую кнопку позади встроенного фрейма.

Защититься от подобных веб-атак помогает блокировка загрузки JavaScript в браузер, однако эта опция даст искомый эффект лишь в тех случаях, когда сайт не вызывает доверия. Если хакеры взломали интернет-магазин, внесенный в белые списки, такая мера окажется бесполезной.

Apple может разрешить заменить Siri на Claude или ChatGPT в iOS 27

В коде iOS 27 и macOS 27 обнаружили возможность выбора стороннего ИИ-ассистента вместо Siri AI. В демонстрации разработчик PDFU назначил основным помощником Claude. Обнаруженный механизм позволяет указать предпочтительного ИИ-ассистента в системных настройках.

Теоретически его место смогут занять Claude, ChatGPT и другие совместимые сервисы. Пользователю не придётся отдельно открывать приложение чат-бота: выбранная модель сможет работать как системный помощник.

Пока функция существует только внутри кода и активировать её обычным способом нельзя. Apple её не анонсировала, список поддерживаемых сервисов не раскрыла и вообще не обещала, что настройка доберётся до публичного релиза.

Появление такой возможности выглядело бы заметным разворотом для Apple, которая традиционно объясняет ограничения сторонних приложений заботой о безопасности и конфиденциальности.

Однако компания уже интегрирует внешние модели в собственную ИИ-систему, а код iOS 27 указывает на следующий шаг: пользователь сможет выбирать не запасного консультанта, а основного собеседника.

 

Впрочем, свобода выбора может оказаться географически дозированной. По предположению 9to5Mac, настройку способны включить только в Евросоюзе, где Apple уже пришлось открыть iOS для альтернативных магазинов приложений, браузерных движков и платёжных сервисов.

Если функция всё же выйдет глобально, пользователи получат выбор между экосистемой Apple и более привычными ИИ-моделями. А Siri — редкую для системного приложения мотивацию становиться лучше.

RSS: Новости на портале Anti-Malware.ru