



Веб-скиммер на лету заполняет платежку PayPal крадеными данными

Веб-скиммер на лету заполняет платежку PayPal крадеными данными

Веб-скиммер на лету заполняет платежку PayPal крадеными данными

В Сети обнаружен новый веб-скиммер, способный не только воровать вводимые покупателем данные, но также использовать их для заполнения поддельной платежной формы PayPal — чтобы сделать ее более убедительной.

Обновка злоумышленников, занимающихся сбором банковских реквизитов в интернет-магазинах, традиционно выполнена в виде JavaScript-сценария. Чтобы уберечь вредоносный скрипт от обнаружения, вирусописатели прибегли к стеганографии и спрятали свой код внутри графического объекта.

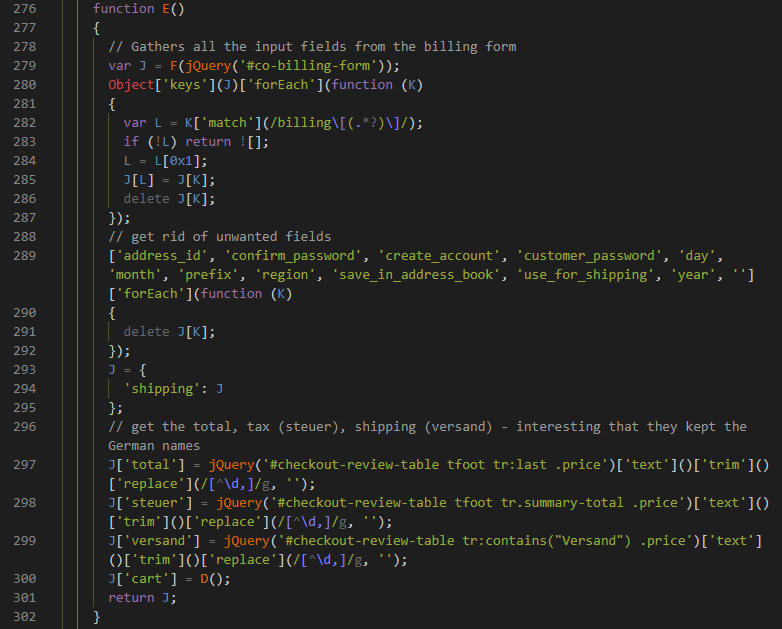
После установки на сервер взломанного сайта зловредная картинка начинает собирать информацию, вводимую в форму заказа, и выводить ее на сервер, контролируемый злоумышленниками. Для сбора платежных реквизитов новый скрипт, как и его предшественники, подменяет страницу PayPal, загружая фальшивку через iFrame.


Чтобы придать поддельной платежной форме легитимный вид, веб-скиммер заполняет ее информацией, украденной из формы заказа. При этом он, в числе прочего, может даже перечислить товары в корзине и указать итоговую сумму с учетом налога на покупку и стоимости доставки.

Примечательно, что, прежде чем заполнить платежку, зловред производит оценку краденых данных. Если те не пригодны для использования, он удаляет свой фрейм со страницы оформления заказа.

Кража платежных данных происходит, когда жертва ввела в поддельную форму все реквизиты и нажала кнопку подтверждения оплаты. Эта информация отсылается в домен apptegmaker[.]com, зарегистрированный полтора месяца назад. Как оказалось, новое хранилище взаимосвязано с tawktalk[.]com — доменом, засветившимся в атаках одной из криминальных групп Magecart.

Украв платежные реквизиты, веб-скиммер возвращает жертву на легитимную страницу оформления заказа, активируя соответствующую кнопку позади встроенного фрейма.

Защититься от подобных веб-атак помогает блокировка загрузки JavaScript в браузер, однако эта опция даст искомый эффект лишь в тех случаях, когда сайт не вызывает доверия. Если хакеры взломали интернет-магазин, внесенный в белые списки, такая мера окажется бесполезной.

Украинец, создавший LockerGoga и Nefilim, получил почти 13 лет тюрьмы

Писать шифровальщики оказалось плохой карьерной инвестицией. Окружной суд Цюриха приговорил 52-летнего гражданина Украины к 12 годам и девяти месяцам заключения за участие в атаках с использованием LockerGoga, MegaCortex и Nefilim. После освобождения ему также запретят въезд в Швейцарию на десять лет.

Суд признал мужчину ведущим разработчиком вредоносных программ, хотя организатором группировок он не был.

По версии следствия, созданные им шифровальщики применялись против компаний в десятках стран, а совокупный ущерб только по рассмотренным эпизодам оценили примерно в 100 млн швейцарских франков.

Одной из самых заметных целей стала Stadler Rail. В 2020 году преступники похитили около 500 Гбайт конфиденциальных данных производителя поездов и потребовали, по сообщениям СМИ, $6 млн.

Компания платить отказалась. В деле также фигурируют поставщик климатического оборудования Meier Tobler и разработчик банковского ПО Crealogix.

Обвиняемый настаивал, что занимался обычным ИБ-консалтингом и не знал, для чего заказчику нужен его код. Но версия про просто программиста развалилась: вместе с исходниками следователи нашли шаблоны сообщений с требованиями выкупа. Суд счёл такое совпадение чересчур подозрительным.

Мужчина находился под стражей с октября 2021 года. Его задержание стало частью международного расследования атак на более чем 1800 граждан и организаций в 71 стране.

Приговор пока не вступил в силу и может быть обжалован.

RSS: Новости на портале Anti-Malware.ru