



Фишеры приглашают встретиться в Zoom по случаю Дня благодарения

Фишеры приглашают встретиться в Zoom по случаю Дня благодарения

Фишеры приглашают встретиться в Zoom по случаю Дня благодарения

В канун Дня благодарения зафиксирован всплеск спам-рассылок, нацеленных на кражу адресов и паролей email. Авторы текущей кампании массово распространяют фальшивые приглашения на видеоконференцию в Zoom и создали тысячи фишинговых страниц, с помощью которых уже украдено более 3,6 тыс. ключей к почтовым ящикам пользователей.

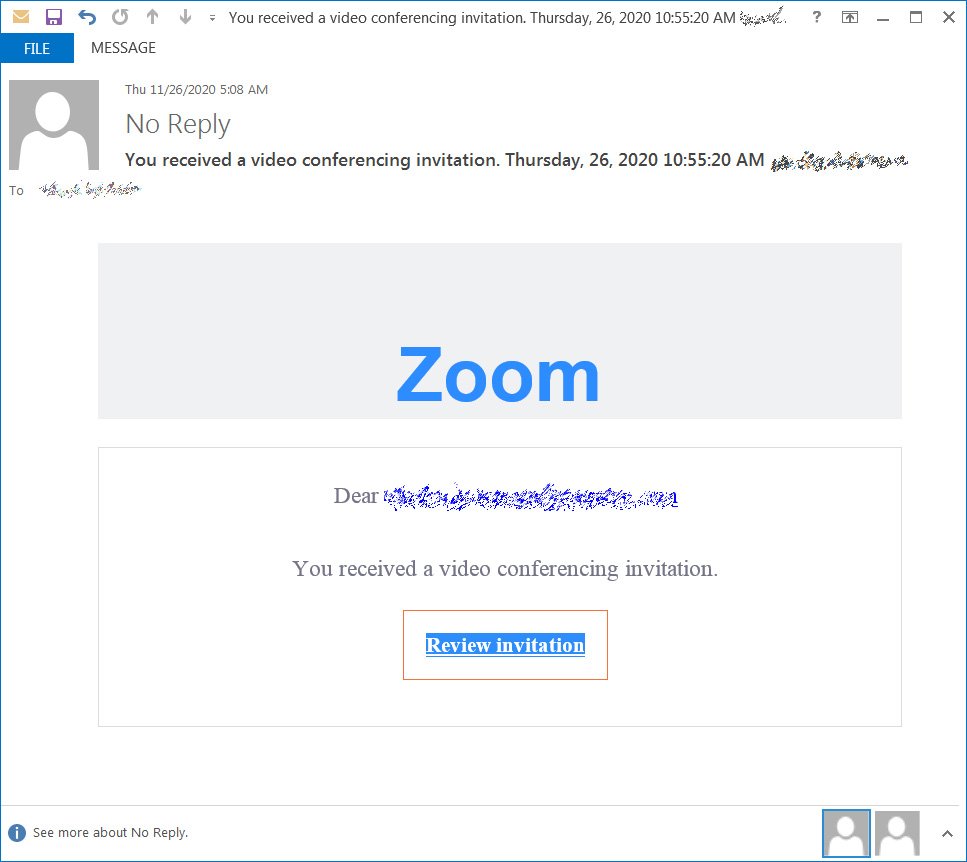
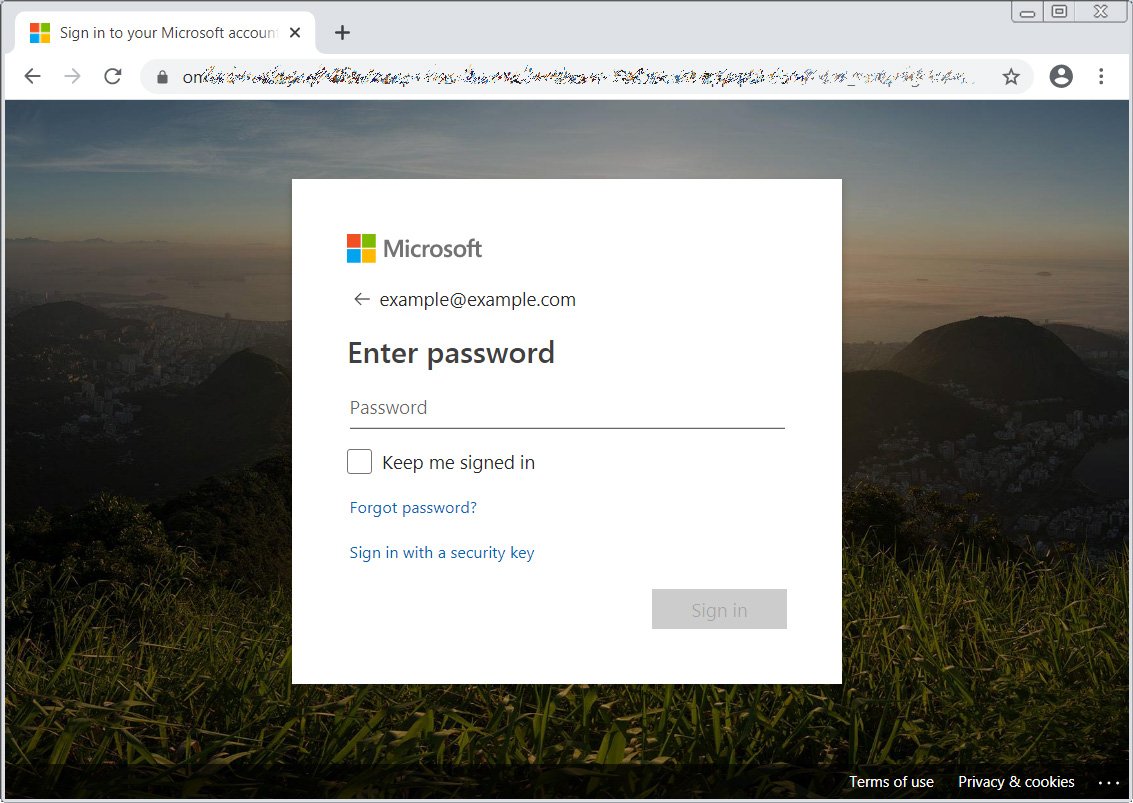
Поддельные письма, рассылаемые от имени Zoom, содержат ссылку, по которой якобы можно просмотреть приглашение. Активация встроенной кнопки открывает поддельную страницу регистрации Microsoft, размещенную в домене appspot.com (принадлежит Google).


Эта лендинг-страница запрашивает у пользователя пароль, автоматически отображая его email-адрес. Если потенциальная жертва введет требуемую информацию, его идентификаторы вместе IP и данными геолокации отправятся прямиком в руки мошенников.


Примечательно, что ввод пользователя фишинговая страница параллельно проверяет на достоверность, пытаясь войти в целевой аккаунт по IMAP.

По состоянию на 26 ноября BleepingComputer удалось подтвердить кражу более 3,6 тыс. логинов и паролей email. Эксперты опасаются, что число жертв текущей атаки может возрасти — ввиду большого количества задействованных страниц-ловушек и массового характера рассылок.

Получателей подобных писем призывают не кликать бездумно по ссылкам. При случайном переходе на фишинговую страницу ее следует немедленно закрыть, игнорируя подсказки. Ссылки в подлинных приглашениях Zoom обычно открывают соответствующее приложение, а не страницу, запрашивающую пароль. Жертвам фишинга рекомендуется сразу уведомить об этом ИТ-службу организации и сменить пароль.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru