



Last.fm устранил баг, раскрывающий учётные данные администраторов

Last.fm устранил баг, раскрывающий учётные данные администраторов

Last.fm устранил баг, раскрывающий учётные данные администраторов

Владельцы знаменитого сайта Last.fm, посвящённого музыке, устранили уязвимость, приводящую к утечке данных аккаунтов. Баг был настолько серьёзный, что раскрывал имя пользователя и пароль администраторов.

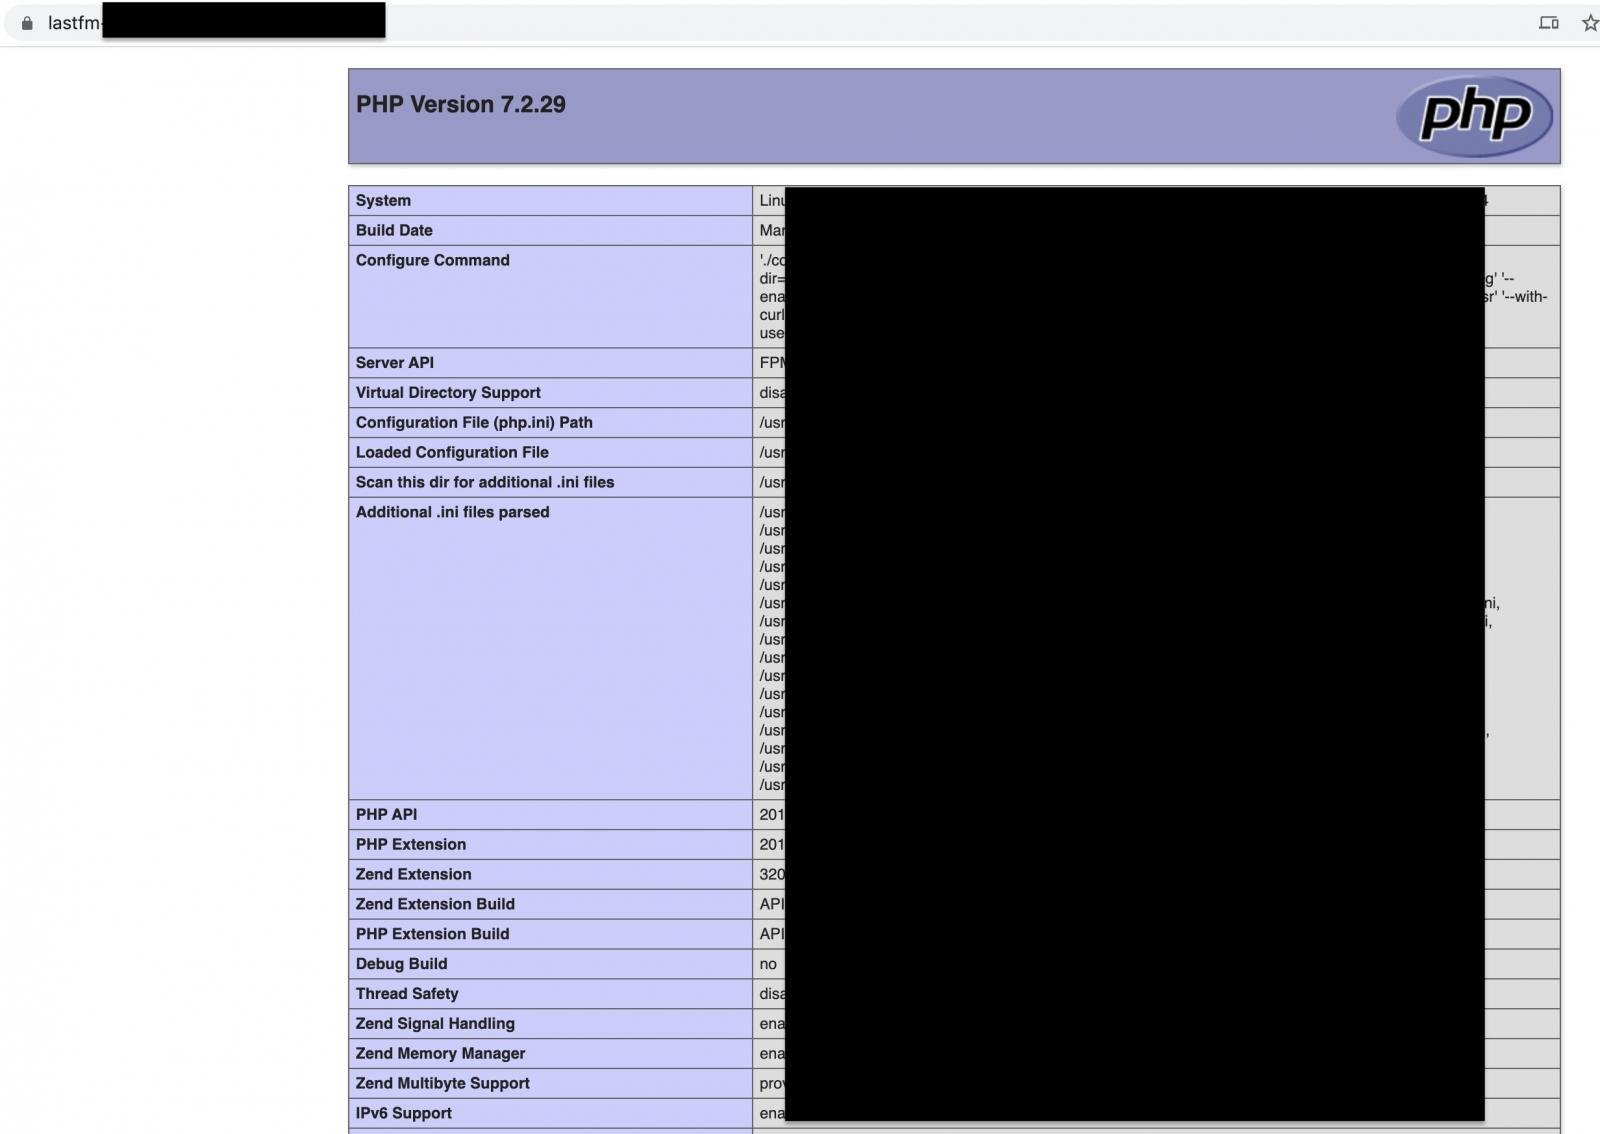
Проблема крылась в неправильно настроенном PHP-приложении Symfony, которое почему-то работало в режиме отладки. В результате третьим лицам открывались логи профилей.

Используя скомпрометированные учётные данные, потенциальный злоумышленники мог получить доступ к аккаунту пользователя сервиса Last.fm, а также изменить данные учётной записи.

На запущенное в режиме отладки веб-приложение обратили внимание исследователи из SecurityDiscovery.com. Дебаг-режим означает, что многие данные, которым надлежит оставаться «за ширмой», предстают абсолютно открытыми. Так разработчикам проще искать баги и проблемы в работе приложения.

Как отметил эксперт в области кибербезопасности Боб Дьяченко, некорректно сконфигурированное приложение Symfony раскрывало страницу PHPinfo и логи профилей с учётными данными. В руках злоумышленников такие данные превращаются в серьёзную проблему: атакующие могут достать конфиденциальную информацию пользователей.


Более того, в раскрытых логах удалось найти имена пользователей, пароли и даже секретные ключи администраторов, что создавало ещё более серьёзную угрозу.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru