



Хакер опубликовал список из 49 тыс. IP уязвимых Fortinet VPN

Хакер опубликовал список из 49 тыс. IP уязвимых Fortinet VPN

Хакер опубликовал список из 49 тыс. IP уязвимых Fortinet VPN

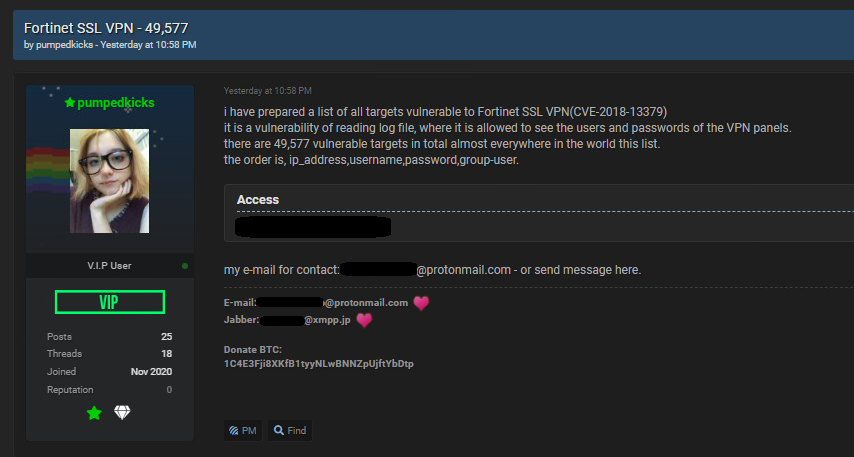
Некий киберпреступник (или группа киберпреступников), скрывающийся за псевдонимом «pumpedkicks», опубликовал список уязвимых IP, который можно использовать для кражи учётных данных более чем из 49 тыс. уязвимых устройств Fortinet VPN.

Первыми о публикации 49 577 IP, затронутых брешью CVE-2018-13379, сообщили исследователи из Bank Security. Соответствующую информацию они нашли на одном из форумов киберпреступной тематики.


Оказалось, что список «pumpedkicks» содержит устройства, принадлежащие крупным корпорациям, а также финансовым и государственным организациям по всему миру. Речь в посте злоумышленника идёт об уязвимости CVE-2018-13379, которая представляет собой баг «обратного пути в каталогах» (Path Traversal).

На деле не прошедший аутентификацию злоумышленник может загрузить системные файлы FortiOS, а также подсунуть вредоносные копии на непропатченные системы. В результате успешная атака приведёт к взлому серверов Fortinet VPN.

Как объяснил исследователь Акс Шарма, анализировавший уязвимость, у атакующего открывается доступ к файлам sslvpn_websession, которые позволяют выкрасть логины и пароли. Впоследствии преступник может использовать учётные данные для доступа к атакуемым сетям.

При этом стоит учитывать, что отдельные эксперты уже фиксировали попытки киберпреступников эксплуатировать уязвимость CVE-2018-13379, поэтому компаниям следует проявлять бдительность и вовремя патчить уязвимые устройства.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru