



Плагины для Chrome будут показывать список собираемых данных

Плагины для Chrome будут показывать список собираемых данных

Плагины для Chrome будут показывать список собираемых данных

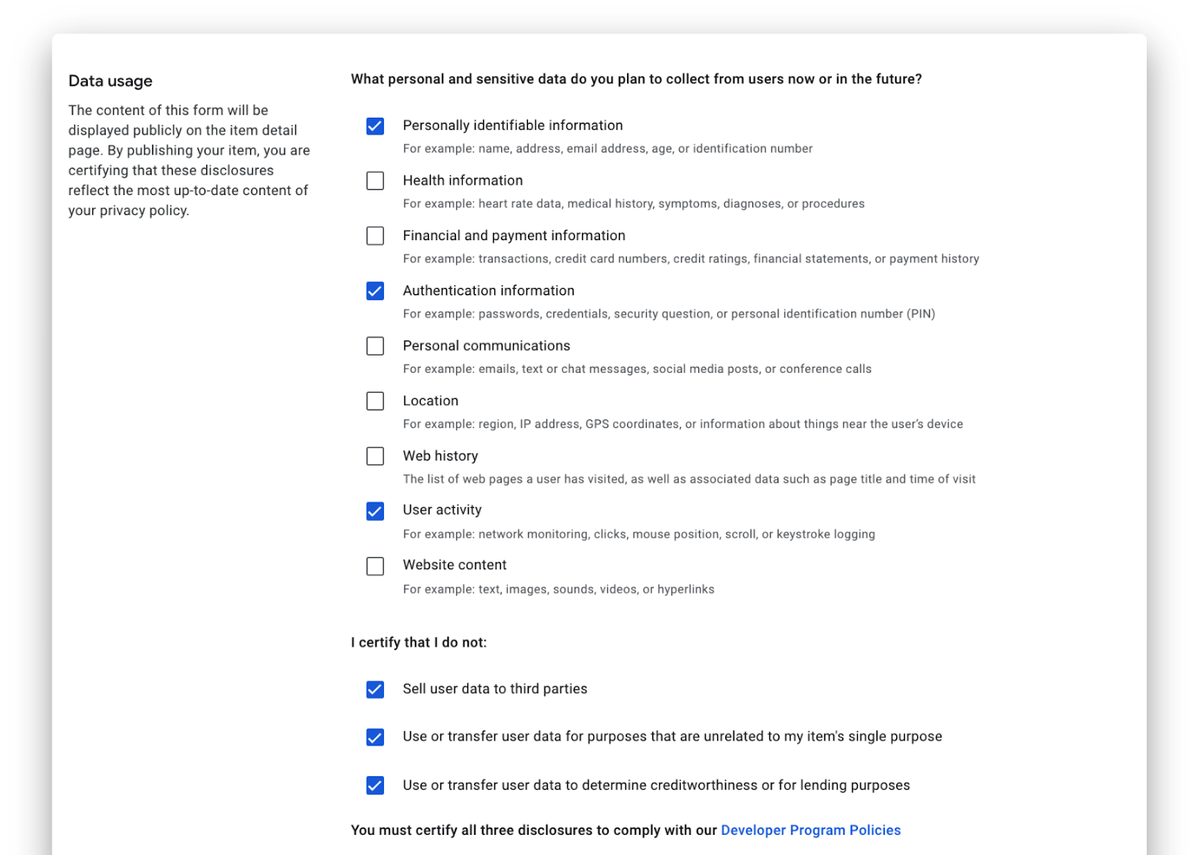
Интернет-магазин Chrome Web Store откроет раздел, в котором разработчики расширений для браузера смогут публиковать списки данных, собираемых их продуктами, и свои планы по использованию этой информации. В Google надеются, что нововведение позволит повысить прозрачность политик конфиденциальности и усилить защиту пользовательских данных.

Открытие нового раздела Chrome Web Store запланировано на 18 января. В Google также создали веб-форму, облегчающую публикацию практик в отношении приватности пользователей. Эта форма отчетности уже доступна разработчикам через консоль; ее содержимое пользователи смогут увидеть, вызвав кнопкой Privacy practices в соответствующей позиции каталога.

Помимо списка данных, собираемых плагином, декларация разработчика должна содержать удостоверение соответствия требованиям Chrome Web Store. Автор должен однозначно заявить, что он не продает информацию о пользователях третьим лицам, не использует ее в целях, не предусмотренных назначением продукта, и не передает их для оценки кредитоспособности потенциальных клиентов.


Названные ограничения уже добавлены в политики Chrome Web Store по защите конфиденциальности пользовательских данных.

Аналогичные нововведения недавно озвучила Apple. Компания расширит требования к публикациям в своем магазине, обязав разработчиков предоставлять информацию о характере и использовании данных, собираемых приложениями. Запуск обновленного интерфейса пользователя App Store запланирован на 8 декабря.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru