



Плагины для Chrome будут показывать список собираемых данных

Плагины для Chrome будут показывать список собираемых данных

Плагины для Chrome будут показывать список собираемых данных

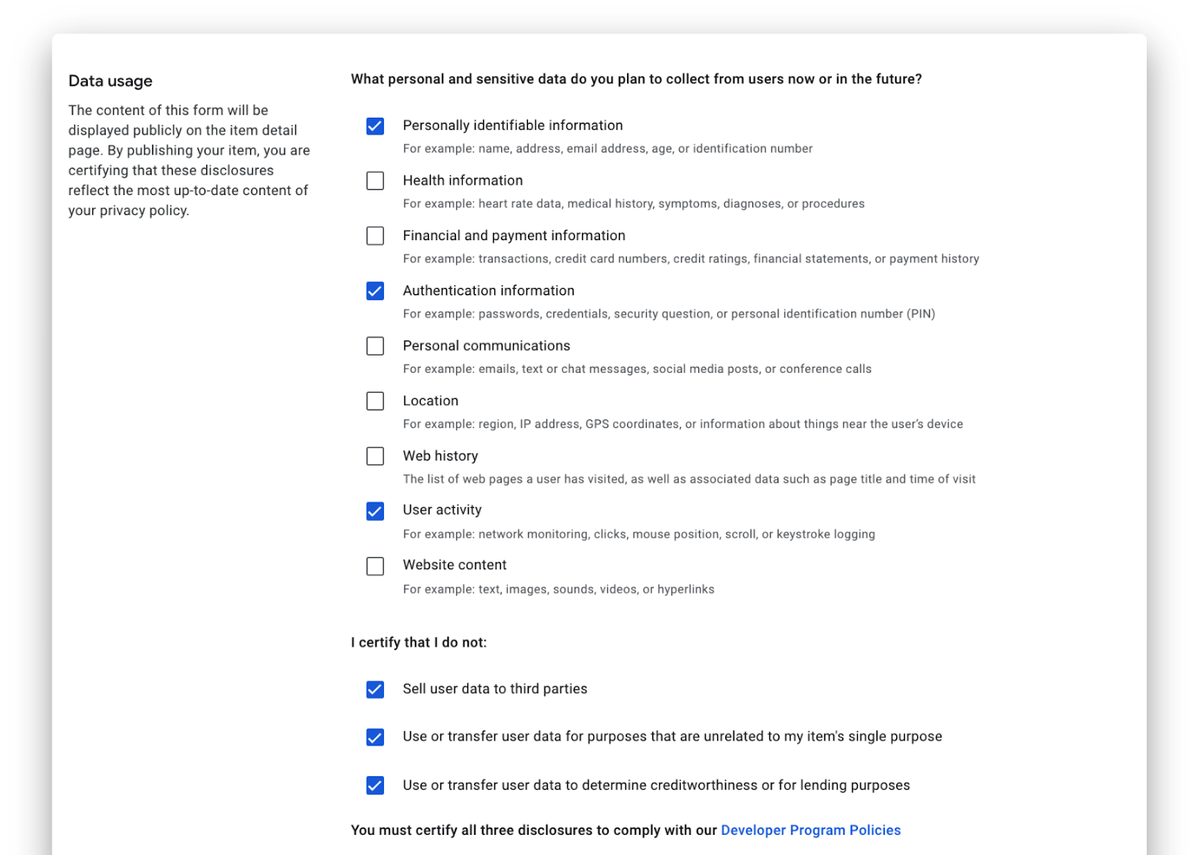
Интернет-магазин Chrome Web Store откроет раздел, в котором разработчики расширений для браузера смогут публиковать списки данных, собираемых их продуктами, и свои планы по использованию этой информации. В Google надеются, что нововведение позволит повысить прозрачность политик конфиденциальности и усилить защиту пользовательских данных.

Открытие нового раздела Chrome Web Store запланировано на 18 января. В Google также создали веб-форму, облегчающую публикацию практик в отношении приватности пользователей. Эта форма отчетности уже доступна разработчикам через консоль; ее содержимое пользователи смогут увидеть, вызвав кнопкой Privacy practices в соответствующей позиции каталога.

Помимо списка данных, собираемых плагином, декларация разработчика должна содержать удостоверение соответствия требованиям Chrome Web Store. Автор должен однозначно заявить, что он не продает информацию о пользователях третьим лицам, не использует ее в целях, не предусмотренных назначением продукта, и не передает их для оценки кредитоспособности потенциальных клиентов.


Названные ограничения уже добавлены в политики Chrome Web Store по защите конфиденциальности пользовательских данных.

Аналогичные нововведения недавно озвучила Apple. Компания расширит требования к публикациям в своем магазине, обязав разработчиков предоставлять информацию о характере и использовании данных, собираемых приложениями. Запуск обновленного интерфейса пользователя App Store запланирован на 8 декабря.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru