



Утекли данные более 226 миллионов аккаунтов, Трой Хант изучил базу

Утекли данные более 226 миллионов аккаунтов, Трой Хант изучил базу

Утекли данные более 226 миллионов аккаунтов, Трой Хант изучил базу

Известный исследователь в области кибербезопасности Трой Хант проанализировал свежую базу скомпрометированных данных, в которой якобы присутствуют логины и пароли более чем от 226 миллионов аккаунтов. Специалист попытался выяснить, есть ли достаточные основания для внесения БД в его сервис Have I Been Pwned (HIBP).

В руки Троя Ханта попал файл «Cit0day.in_special_for_xss.is.zip», который весил в сжатом состоянии 13 Гб. Внутри ZIP-архива оказались две папки: «Cit0day [_special_for_xss.is]» и «Cit0day Prem [_special_for_xss.is]».

Далее Хант обнаружил целый зоопарк. Например, в первой директории он нашёл 14 669 .rar-файлов, а во второй — 8 949 таких же архивов. Содержимое файлов исследователь выложил на GitHub (первый файл и второй файл).

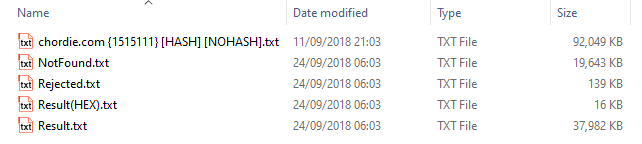
После этого специалист проанализировал архив «chordie.com {1.515.111} [HASH+NOHASH] (Arts)_special_for_XSS.IS.rar», поскольку он был наиболее объёмным. Внутри лежали пять текстовых файлов.


Самый крупный из .txt-файлов включал 1,5 млн строк, состоящих из адреса электронной почты и пароля в виде хеша MD5.

«Однако можем ли мы доверять указанной в файлах информации? Действительно ли связка "имейл-пароль" подлинная. Я проверил актуальность данных на площадке chordie.com, форуме для гитаристов», — рассуждает Трой Хант.

В результате оказалось, что указанный адрес электронной почты действительно есть в базе сайта — он принадлежит пользователю с ником «trawis». Хант заключил, что слитые учётные данные не являются фейком.

Всего в базе насчитывается 226 883 414 логинов и паролей. Если считать все данные валидными, то пользователям необходимо как можно скорее поменять пароли от своих аккаунтов. Напомним, что подобные утечки могут использоваться в дальнейшем в атаках с подбором паролей.

Подпишитесь на новости

Минцифры готовит единые правила включения сайтов в белый список

Попасть в «белый список» сайтов, доступных при ограничениях интернета, должно стать проще и понятнее. Минцифры начало готовить единые правила отбора ресурсов: бизнес жалуется на непрозрачность процедуры, а у ФСБ России появились претензии к тому, как формируются перечни.

Как сообщает РБК, именно эти жалобы стали поводом для разработки регламента. Пока правила готовят, утверждённого порядка ещё нет.

По данным издания, ФСБ недовольна тем, что операторы самостоятельно добавляют в списки своих партнёров. В результате доступ могут получать запрещённые ресурсы и VPN-сервисы. Получается, механизм исключений сам нуждается в наведении порядка.

Минцифры подтвердило работу над техническим совершенствованием системы. Среди ключевых задач — бесперебойная работа «Госуслуг» и банковских сервисов.

Сейчас «белый список» представляет собой административный перечень, который формируют по обращениям органов власти. Отдельного закона для него нет, а обязательным условием включения остаётся размещение серверов в России.

Для бизнеса проблема вполне денежная: пока заявку согласовывают, сервис может оставаться недоступным пользователям во время ограничений. По оценкам экспертов, ожидание способно растянуться на месяцы.

Единые критерии должны сделать отбор прозрачнее и дать компаниям равные условия. Но главный вопрос пока открыт: появится ли у бизнеса понятный маршрут с конкретными требованиями и сроками.

RSS: Новости на портале Anti-Malware.ru