



Zoom добавил новые функции для борьбы с хулиганами, срывающими встречи

Zoom добавил новые функции для борьбы с хулиганами, срывающими встречи

Zoom добавил новые функции для борьбы с хулиганами, срывающими встречи

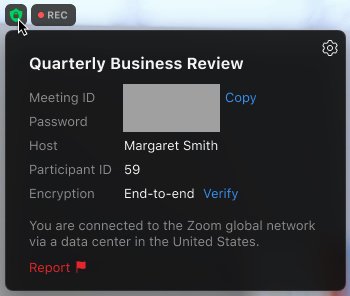
Разработчики сервиса для видеоконференций Zoom представили новые функции, обеспечивающие дополнительную безопасность онлайн-встреч. Теперь организаторы конференций смогут блокировать попытки так называемой «бомбардировки Zoom» (Zoom bombing), а также жаловаться на неправомерное поведение.

Понятие «бомбардировка Zoom» подразумевает, что некое третье лицо вторгается в видеоконференцию с целью сорвать встречу и оскорбить её участников.

Одна из новых функций Zoom, получившая имя Suspend Participant Activities, даёт возможность организаторам видеоконференции временно поставить её на паузу и удалить хулиганов. Нововведение по умолчанию включили для всех пользователей сервиса.

При нажатии специальной кнопки вся активность будет приостановлена: видео- и аудиопоток, чаты, демонстрация экрана и тому подобное.


«Организатору также будет предложено пожаловаться на конкретного пользователя, пытающегося сорвать встречу. В этом случае команда безопасности Zoom оперативно изучит инцидент и займётся злоумышленником», — пишут представители Zoom.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru