



8,3 млн записей данных пользователей 123RF продаются на хакерском форуме

8,3 млн записей данных пользователей 123RF продаются на хакерском форуме

8,3 млн записей данных пользователей 123RF продаются на хакерском форуме

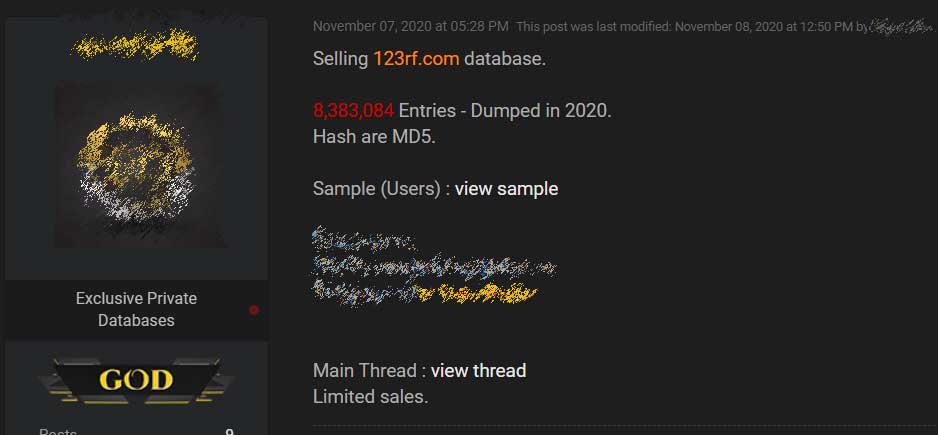
123RF, популярный сервис стоковых фотографий, стал жертвой крупной утечки данных. Неизвестный злоумышленник в настоящий момент продаёт на хакерском форуме базу пользовательских данных, насчитывающую 8,3 млн записей.

На площадке 123RF любой желающий может найти изображения, иллюстрации, видео- и аудиофайлы, которые можно использовать на веб-сайте. Согласно статистике SimilarWeb, 123RF принимает более 26 миллионов посетителей в месяц.

По словам киберпреступника, разместившего 8,3 млн записей пользовательских данных на одном из форумов, 123RF.com стал жертвой утечки.

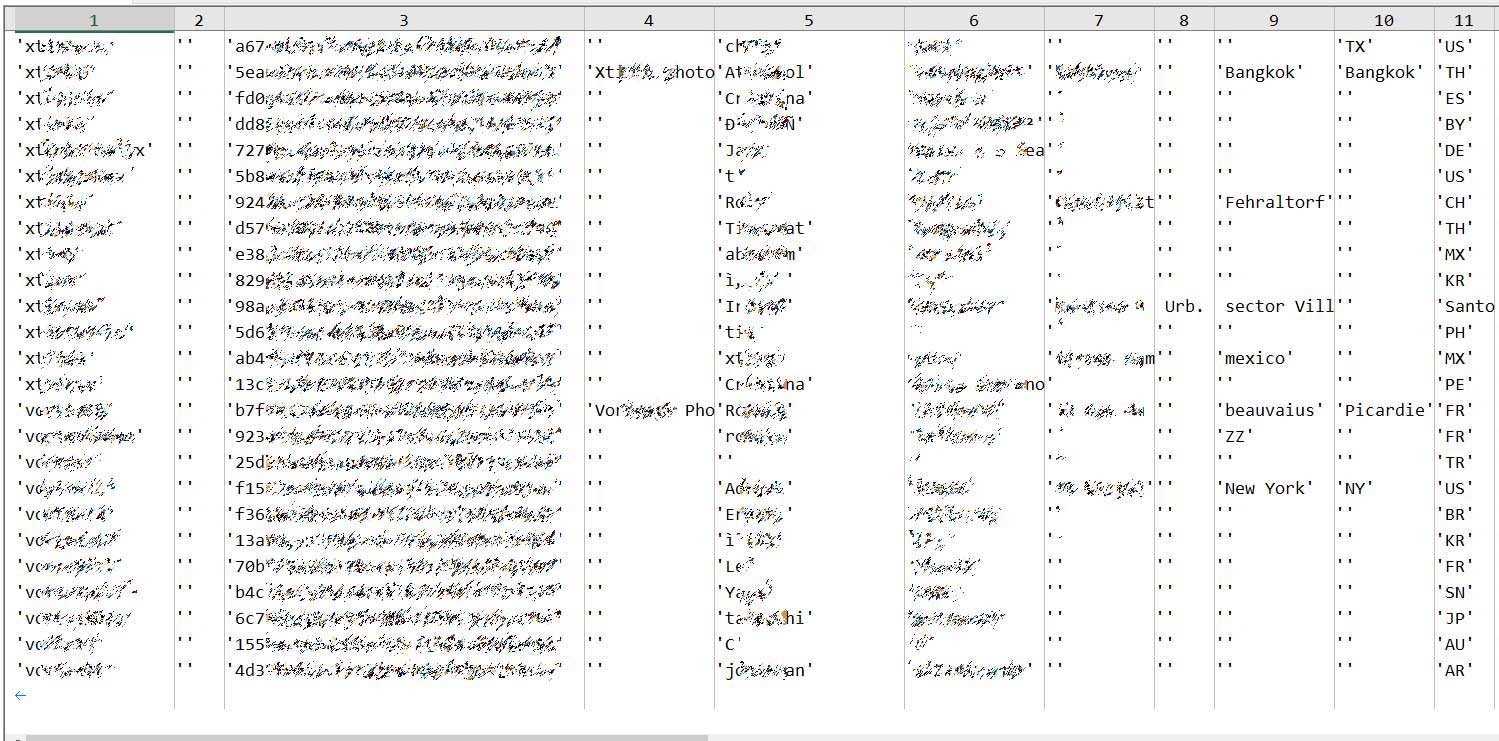
Из пробников БД удалось узнать, что в записях находятся полные имена пользователей, адреса электронной почты, захешированные MD5 пароли, имена организаций, физические адреса, привязанная к PayPal почта и IP-адреса.


Представители сервиса стоковых фотографий подтвердили факт утечки, уточнив, однако, что данные в базе, скорее всего, устарели. Специалисты проекта BleepingComputer по пробникам установили дату самой свежей информации — 27 октября 2019 года.


Хуже всего, что захешированные пароли можно легко перевести в простой текст, используя инструменты для взлома MD5.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru