



8,3 млн записей данных пользователей 123RF продаются на хакерском форуме

8,3 млн записей данных пользователей 123RF продаются на хакерском форуме

8,3 млн записей данных пользователей 123RF продаются на хакерском форуме

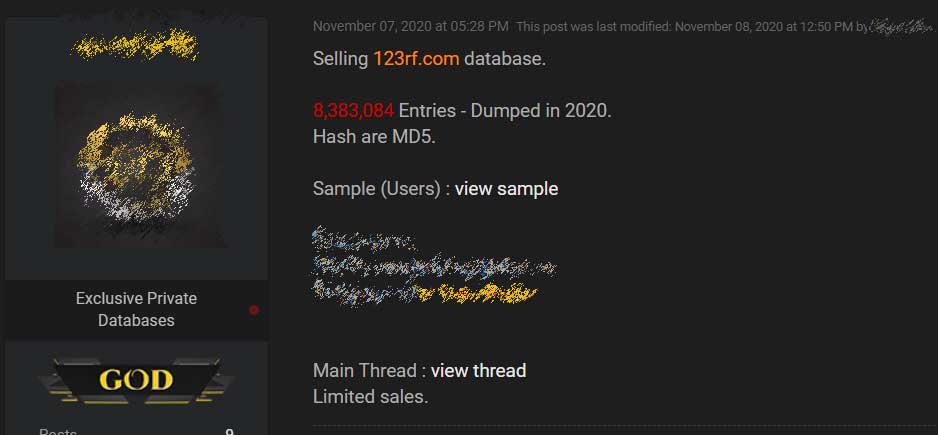
123RF, популярный сервис стоковых фотографий, стал жертвой крупной утечки данных. Неизвестный злоумышленник в настоящий момент продаёт на хакерском форуме базу пользовательских данных, насчитывающую 8,3 млн записей.

На площадке 123RF любой желающий может найти изображения, иллюстрации, видео- и аудиофайлы, которые можно использовать на веб-сайте. Согласно статистике SimilarWeb, 123RF принимает более 26 миллионов посетителей в месяц.

По словам киберпреступника, разместившего 8,3 млн записей пользовательских данных на одном из форумов, 123RF.com стал жертвой утечки.

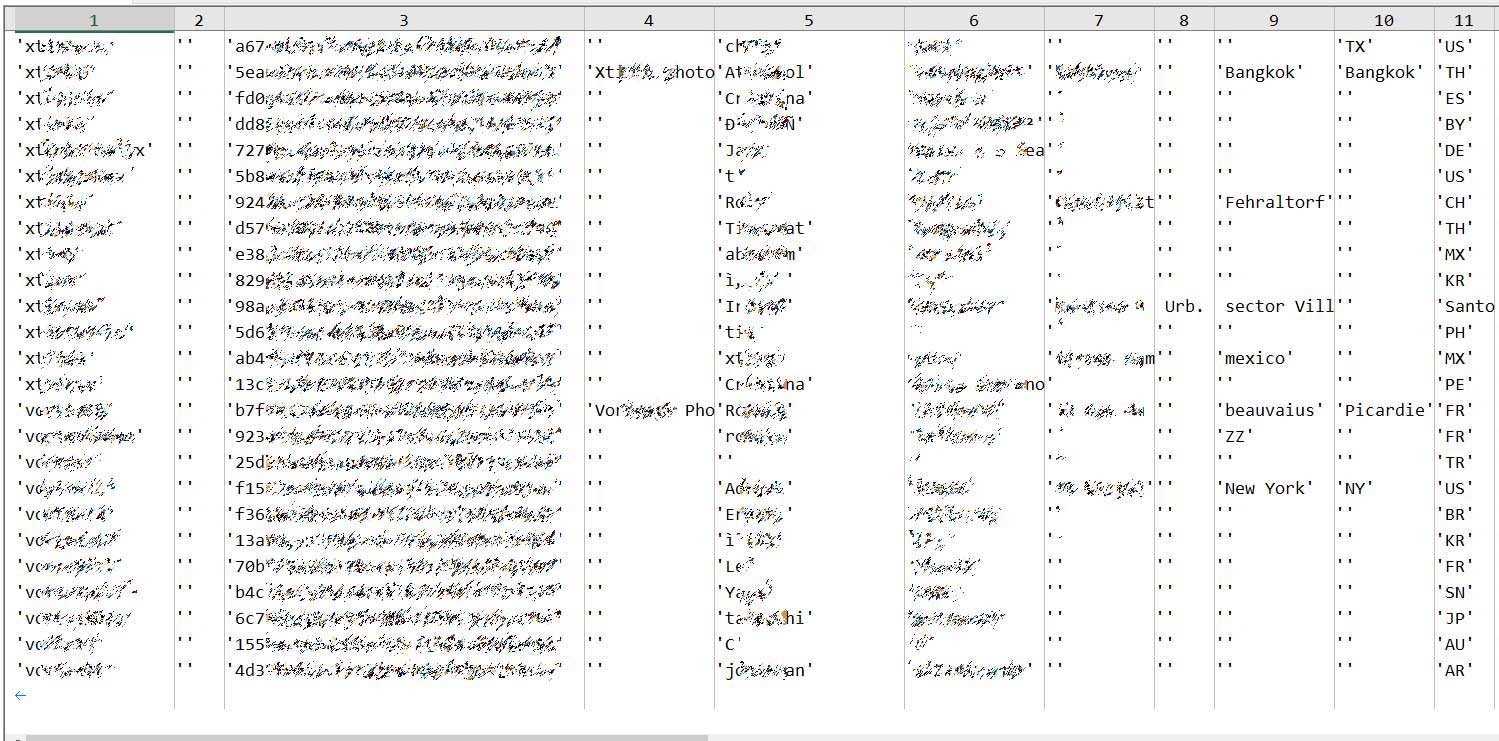
Из пробников БД удалось узнать, что в записях находятся полные имена пользователей, адреса электронной почты, захешированные MD5 пароли, имена организаций, физические адреса, привязанная к PayPal почта и IP-адреса.


Представители сервиса стоковых фотографий подтвердили факт утечки, уточнив, однако, что данные в базе, скорее всего, устарели. Специалисты проекта BleepingComputer по пробникам установили дату самой свежей информации — 27 октября 2019 года.


Хуже всего, что захешированные пароли можно легко перевести в простой текст, используя инструменты для взлома MD5.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru