



8,3 млн записей данных пользователей 123RF продаются на хакерском форуме

8,3 млн записей данных пользователей 123RF продаются на хакерском форуме

8,3 млн записей данных пользователей 123RF продаются на хакерском форуме

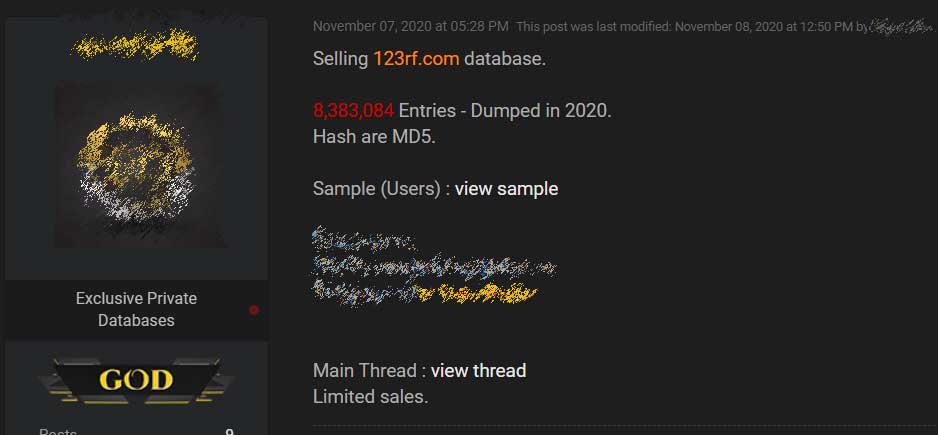
123RF, популярный сервис стоковых фотографий, стал жертвой крупной утечки данных. Неизвестный злоумышленник в настоящий момент продаёт на хакерском форуме базу пользовательских данных, насчитывающую 8,3 млн записей.

На площадке 123RF любой желающий может найти изображения, иллюстрации, видео- и аудиофайлы, которые можно использовать на веб-сайте. Согласно статистике SimilarWeb, 123RF принимает более 26 миллионов посетителей в месяц.

По словам киберпреступника, разместившего 8,3 млн записей пользовательских данных на одном из форумов, 123RF.com стал жертвой утечки.

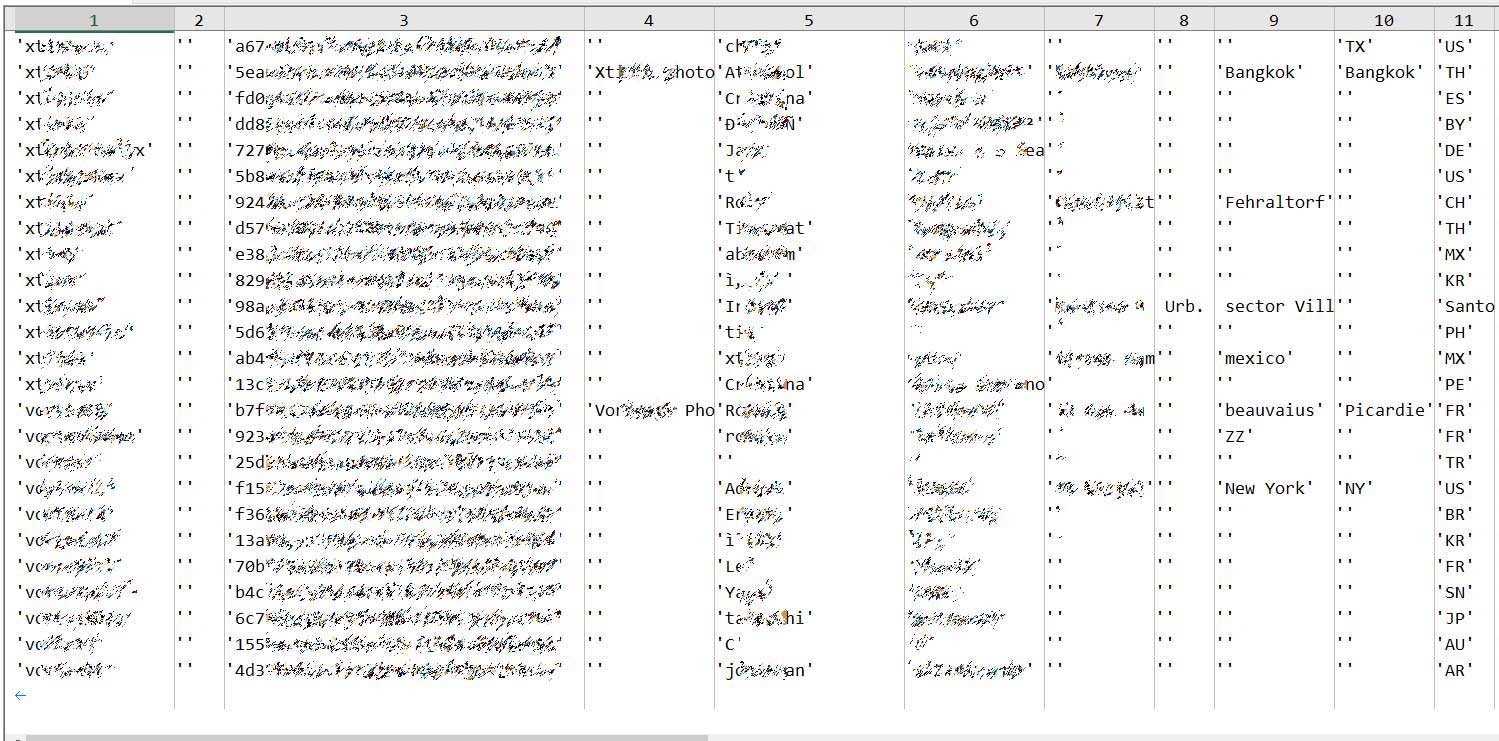
Из пробников БД удалось узнать, что в записях находятся полные имена пользователей, адреса электронной почты, захешированные MD5 пароли, имена организаций, физические адреса, привязанная к PayPal почта и IP-адреса.


Представители сервиса стоковых фотографий подтвердили факт утечки, уточнив, однако, что данные в базе, скорее всего, устарели. Специалисты проекта BleepingComputer по пробникам установили дату самой свежей информации — 27 октября 2019 года.


Хуже всего, что захешированные пароли можно легко перевести в простой текст, используя инструменты для взлома MD5.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru