



8,3 млн записей данных пользователей 123RF продаются на хакерском форуме

8,3 млн записей данных пользователей 123RF продаются на хакерском форуме

8,3 млн записей данных пользователей 123RF продаются на хакерском форуме

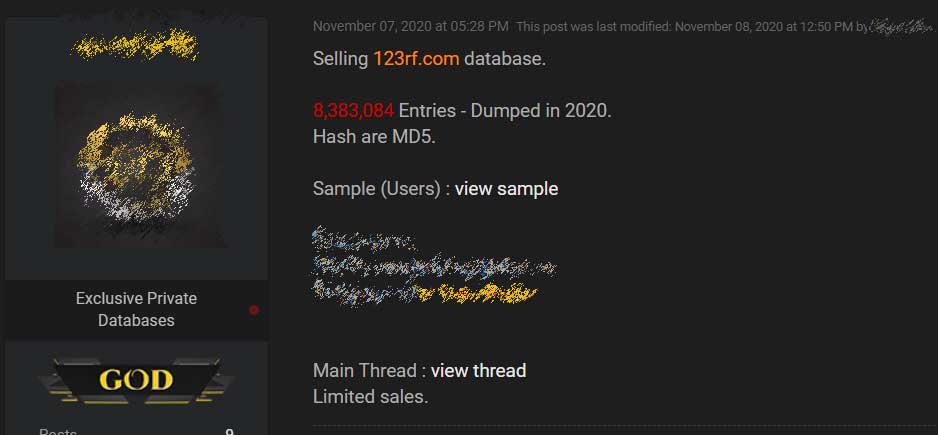
123RF, популярный сервис стоковых фотографий, стал жертвой крупной утечки данных. Неизвестный злоумышленник в настоящий момент продаёт на хакерском форуме базу пользовательских данных, насчитывающую 8,3 млн записей.

На площадке 123RF любой желающий может найти изображения, иллюстрации, видео- и аудиофайлы, которые можно использовать на веб-сайте. Согласно статистике SimilarWeb, 123RF принимает более 26 миллионов посетителей в месяц.

По словам киберпреступника, разместившего 8,3 млн записей пользовательских данных на одном из форумов, 123RF.com стал жертвой утечки.

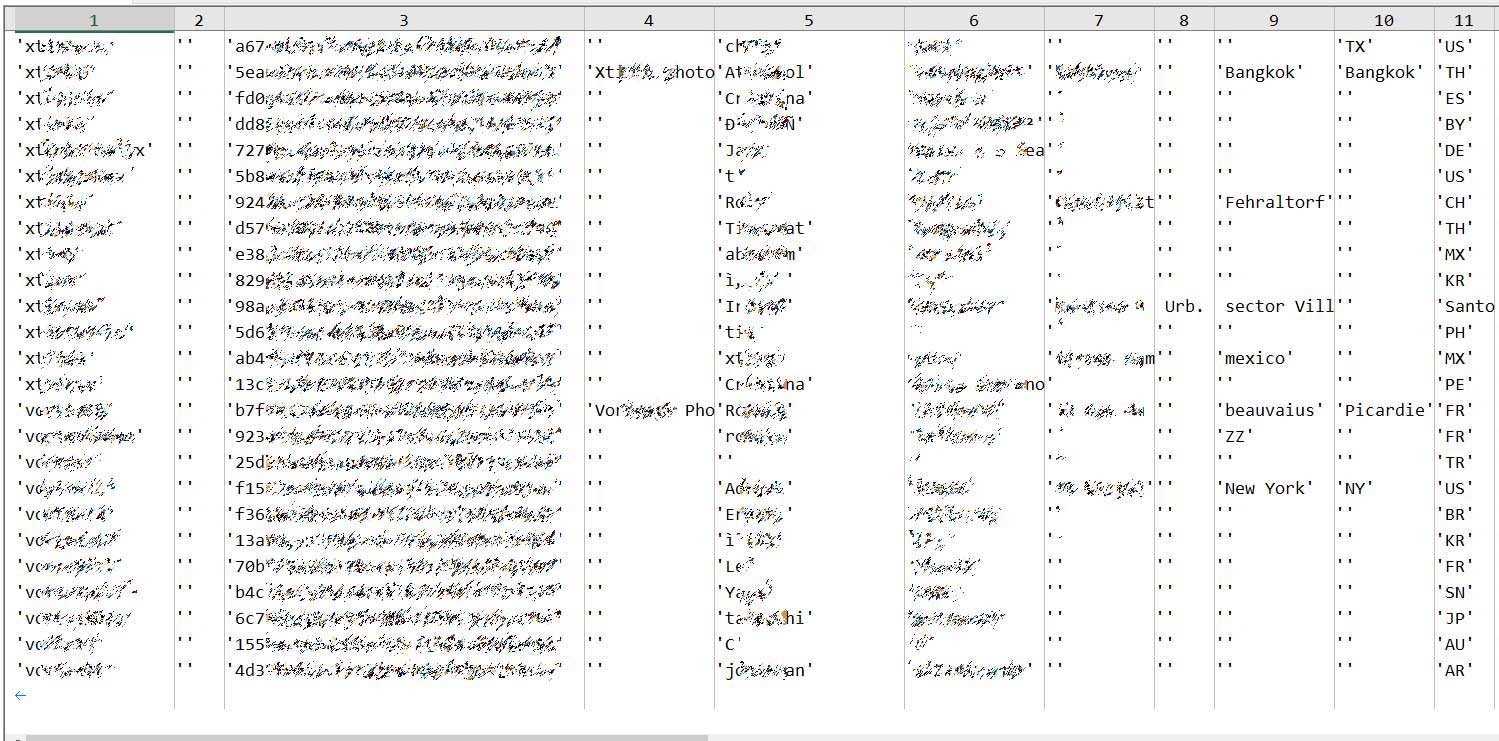
Из пробников БД удалось узнать, что в записях находятся полные имена пользователей, адреса электронной почты, захешированные MD5 пароли, имена организаций, физические адреса, привязанная к PayPal почта и IP-адреса.


Представители сервиса стоковых фотографий подтвердили факт утечки, уточнив, однако, что данные в базе, скорее всего, устарели. Специалисты проекта BleepingComputer по пробникам установили дату самой свежей информации — 27 октября 2019 года.


Хуже всего, что захешированные пароли можно легко перевести в простой текст, используя инструменты для взлома MD5.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru