



Эксперты показали рабочие эксплойты для Windows 10, iOS, Chrome и др.

Эксперты показали рабочие эксплойты для Windows 10, iOS, Chrome и др.

Эксперты показали рабочие эксплойты для Windows 10, iOS, Chrome и др.

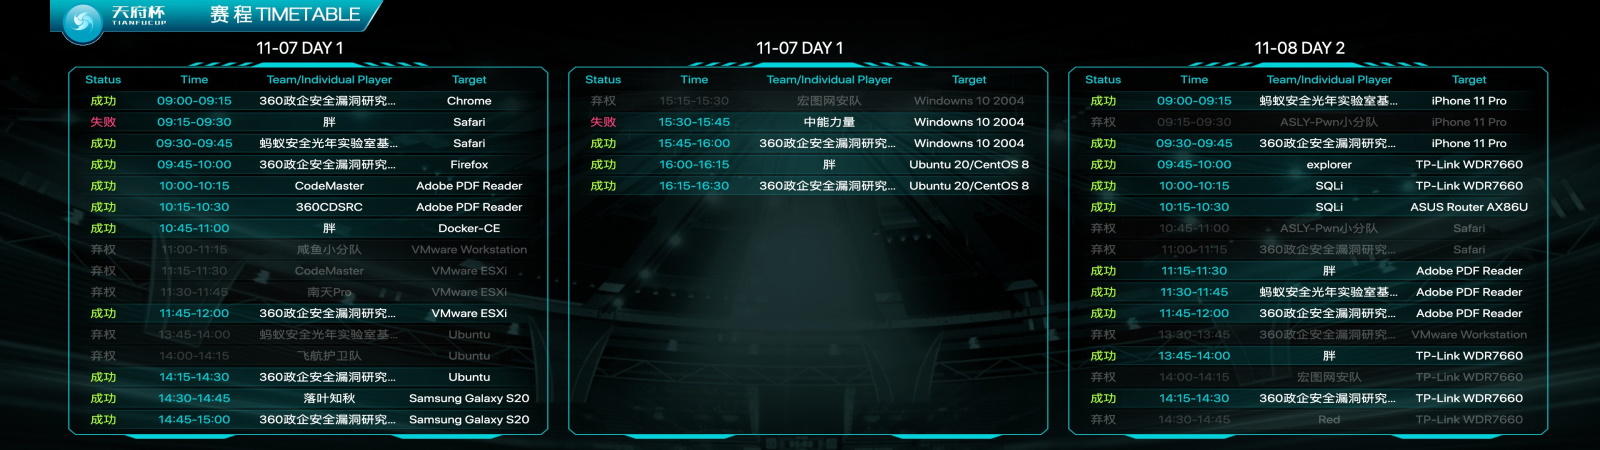
На Tianfu Cup, одном из крупнейших соревновательных мероприятий для хакеров, специалисты продемонстрировали ранее неизвестные эксплойты, с помощью которых удалось пробить популярнейшие операционные системы и софт.

Мероприятие Tianfu Cup проходило в Китае уже в третий раз, в 2020 году его принял город Чэнду. По словам организаторов, в ходе конкурса исследователи смогли взломать следующие цели:

  • iOS 14, запущенную на iPhone 11 Pro
  • Samsung Galaxy S20;
  • Windows 10 v2004 (апрельское обновление 2020 года)
  • Ubuntu
  • Chrome
  • Safari
  • Firefox
  • Adobe PDF Reader
  • Docker (Community Edition)
  • VMWare EXSi
  • QEMU
  • Прошивку маршрутизаторов TP-Link и ASUS


В этом году в конкурсе участвовали 15 команд китайских хакеров. У каждой было по три пятиминутных попытки, за которые они должны были взломать выбранную версию ОС или другой софт эксплойтом собственной разработки.

За каждый удачный взлом командам выплачивали вознаграждение, которое варьировалось в зависимости от цели и типа уязвимости.

Все успешные эксплойты, само собой, отправились прямиком разработчикам, чтобы последние смогли выпустить патчи. Специалистам компании Qihoo 360 удалось победить в конкурсе и заработать $744 500.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru