



Эксперты проанализировали блокировку Telegram-связи в Белоруссии

Эксперты проанализировали блокировку Telegram-связи в Белоруссии

Эксперты проанализировали блокировку Telegram-связи в Белоруссии

Исследователи из базирующейся в Швеции НКО Qurium Media Foundation и белорусской правозащитной организации Human Constanta выяснили причину дестабилизации сервиса Telegram, наблюдаемой в Белоруссии.

Как оказалось, сбои в работе IM-сервиса происходят из-за ограничения исходящего трафика на стороне провайдера, и такую политику ввел у себя крупнейший телеоператор страны — «Белтелеком».

Совместное расследование Qurium и Human Constanta было запущено на основании жалоб, поступающих от белорусских пользователей Telegram. Заявители сообщали, что мессенджер доступен, но сильно тормозит.

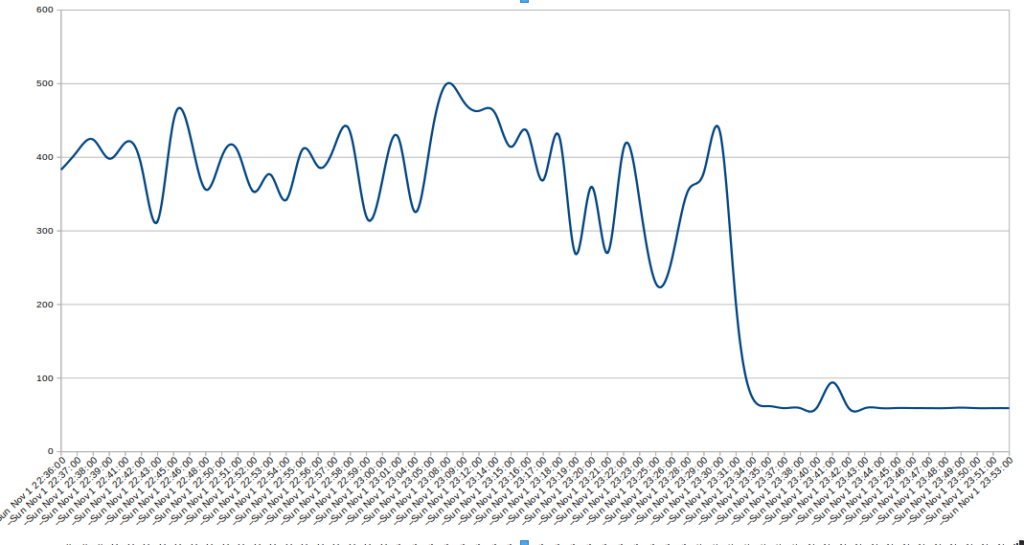
Чтобы установить причину сбоев, активисты начали отслеживать работу сети Telegram (блока 149.154.164.0/22). Благодаря мониторингу они заметили, что во время акций протеста в Белоруссии на некоторых IP-адресах мессенджера задержка возрастает до 300-450 мс при норме в 50 мс. По всей видимости, при обращении к ним срабатывал какой-то механизм, способный идентифицировать Telegram-трафик и применять заданные политики.


Выяснить, кто именно ввел такие ограничения, удалось с помощью пробных замеров исходящего трафика у различных белорусских AS-провайдеров. Оказалось, что управление Telegram-трафиком практикует единственный из них — BELPAK, он же «Белтелеком» (AS6697).

За четыре дня наблюдений исследователи заметили, что во время ланча и вечерами на каналах Beltelecom возникают перегрузки и задержки возрастают в семь раз. Остальные провайдеры страны стабильно демонстрировали норму — 59-62 мс.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru