



Android-зловред Firestarter использует мессенджер Google для связи с С2

Android-зловред Firestarter использует мессенджер Google для связи с С2

Android-зловред Firestarter использует мессенджер Google для связи с С2

Арсенал APT-группы DoNot пополнился новой программой-загрузчиком для Android, которая способна поддерживать связь со своими хозяевами через Google-сервис Firebase Cloud Messaging (FCM). Использование легитимной облачной службы позволяет злоумышленникам прятать свои команды в общем потоке IM-сообщений, а также быстро перенаправлять зловреда на другой адрес в случае потери C2-сервера.

Группировка DoNot известна своими атаками на пакистанских чиновников и кашмирские НКО, которые они время от времени проводит в ходе затянувшегося конфликта интересов Индии и Пакистана в Кашмире. По свидетельству Cisco Talos, злоумышленники предпочитают оперировать вредоносами для Android и постоянно экспериментируют, оттачивая техники, позволяющие закрепиться на устройстве и скрыть вредоносную активность. 

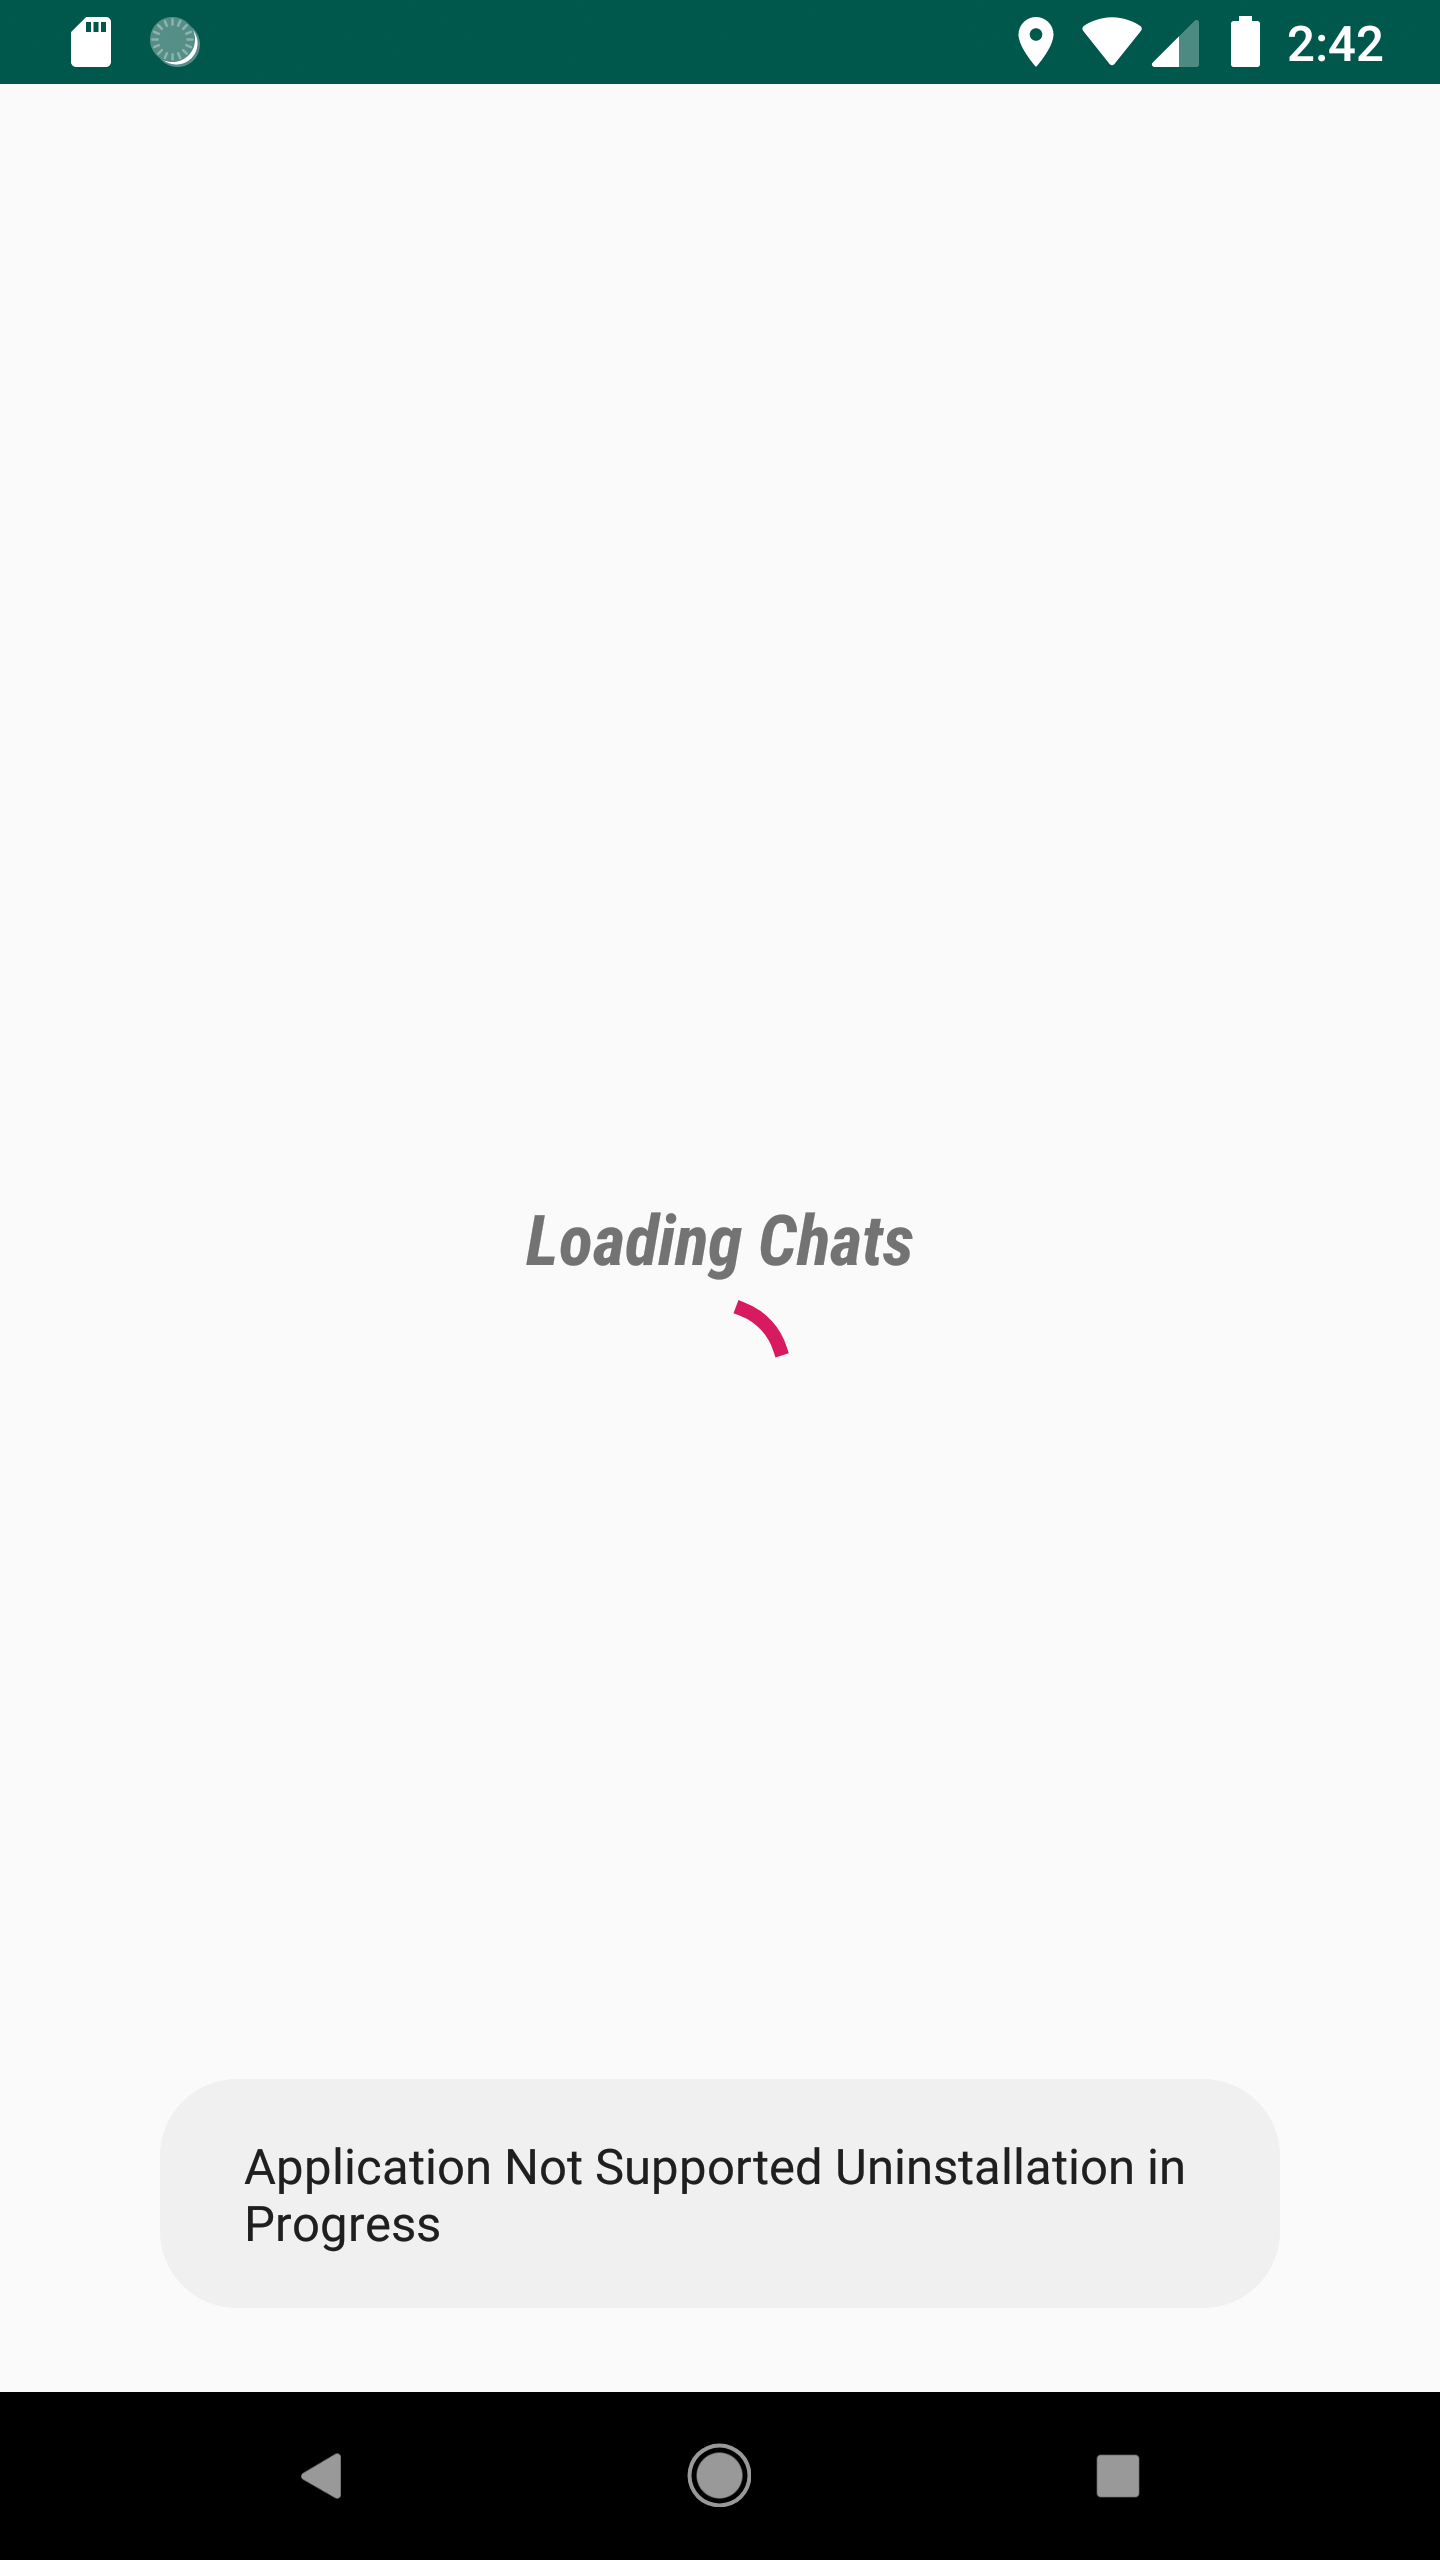
Новый мобильный загрузчик, именуемый Firestarter, обладает стандартными функциями программы-шпиона и распространяется, скорее всего, через личные сообщения, предлагающие адресату установить некий чат-клиент. Анализ показал, что при запуске зловред отображает мнимый процесс загрузки сообщений, призванный создать иллюзию легитимности скачанной программы. Для пущей убедительности пользователю также сообщают о проблеме совместимости, из-за которой приложение якобы будет удалено.


По завершении «деинсталляции» соответствующая иконка исчезает с экрана, и зловреда можно будет выявить лишь по списку установленных приложений. Проверка разрешений для фальшивого чат-клиента покажет, что все они выданы некой системной службе — еще одна уловка для ввода пользователя в заблуждение.

Пока жертва наблюдает процесс «деинсталляции», Firestarter через мессенджер связывается с C2-сервером и отсылает на него информацию о жертве (IP-адрес, IMEI, email), данные геолокации и токен Google FCM. В ответ вредонос может получить команду на загрузку и ссылку на ресурс для скачивания APK-файла.

Характер полезной нагрузки Firestarter точно определить не удалось, так как эксперты проводили тестирование в лабораторных условиях. Установлено лишь, что новый Android-зловред способен загрузить любой из инструментов, используемых в атаках DoNot. При каждой перезагрузке системы Firestarter проверяет наличие скачанного контента и запускает его на исполнение.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru