



Android-зловред Firestarter использует мессенджер Google для связи с С2

Android-зловред Firestarter использует мессенджер Google для связи с С2

Android-зловред Firestarter использует мессенджер Google для связи с С2

Арсенал APT-группы DoNot пополнился новой программой-загрузчиком для Android, которая способна поддерживать связь со своими хозяевами через Google-сервис Firebase Cloud Messaging (FCM). Использование легитимной облачной службы позволяет злоумышленникам прятать свои команды в общем потоке IM-сообщений, а также быстро перенаправлять зловреда на другой адрес в случае потери C2-сервера.

Группировка DoNot известна своими атаками на пакистанских чиновников и кашмирские НКО, которые они время от времени проводит в ходе затянувшегося конфликта интересов Индии и Пакистана в Кашмире. По свидетельству Cisco Talos, злоумышленники предпочитают оперировать вредоносами для Android и постоянно экспериментируют, оттачивая техники, позволяющие закрепиться на устройстве и скрыть вредоносную активность. 

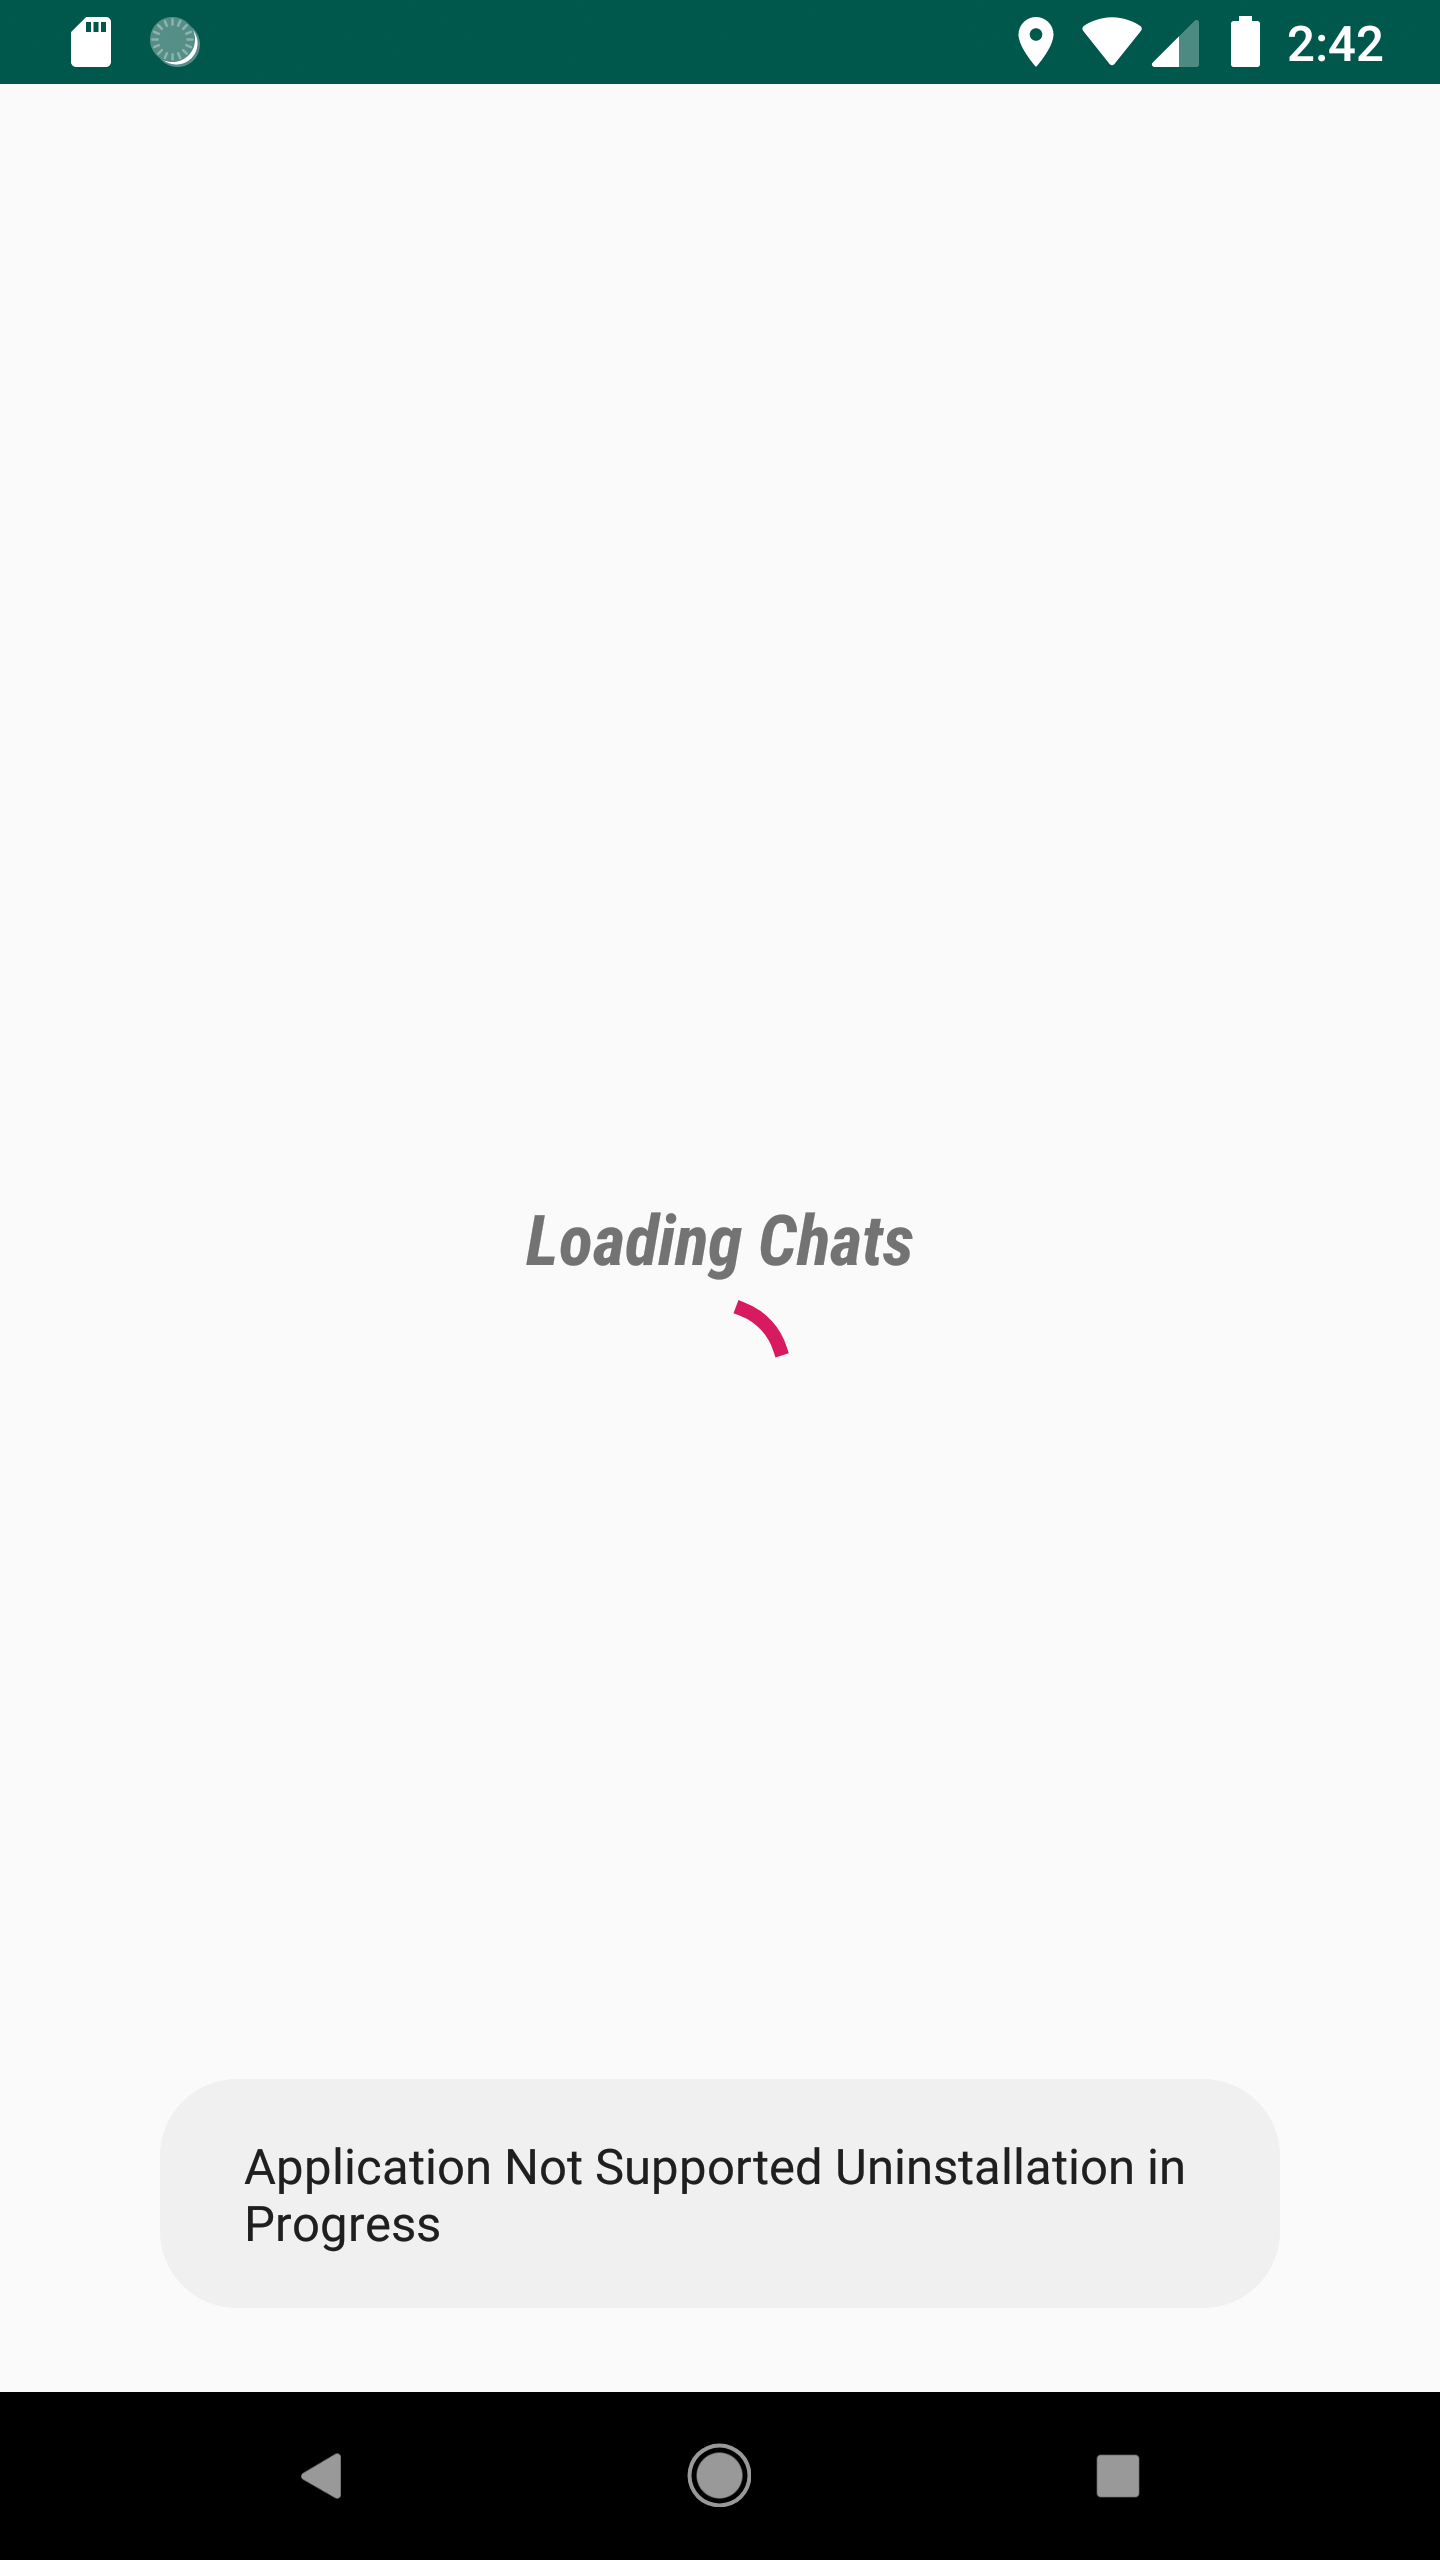
Новый мобильный загрузчик, именуемый Firestarter, обладает стандартными функциями программы-шпиона и распространяется, скорее всего, через личные сообщения, предлагающие адресату установить некий чат-клиент. Анализ показал, что при запуске зловред отображает мнимый процесс загрузки сообщений, призванный создать иллюзию легитимности скачанной программы. Для пущей убедительности пользователю также сообщают о проблеме совместимости, из-за которой приложение якобы будет удалено.


По завершении «деинсталляции» соответствующая иконка исчезает с экрана, и зловреда можно будет выявить лишь по списку установленных приложений. Проверка разрешений для фальшивого чат-клиента покажет, что все они выданы некой системной службе — еще одна уловка для ввода пользователя в заблуждение.

Пока жертва наблюдает процесс «деинсталляции», Firestarter через мессенджер связывается с C2-сервером и отсылает на него информацию о жертве (IP-адрес, IMEI, email), данные геолокации и токен Google FCM. В ответ вредонос может получить команду на загрузку и ссылку на ресурс для скачивания APK-файла.

Характер полезной нагрузки Firestarter точно определить не удалось, так как эксперты проводили тестирование в лабораторных условиях. Установлено лишь, что новый Android-зловред способен загрузить любой из инструментов, используемых в атаках DoNot. При каждой перезагрузке системы Firestarter проверяет наличие скачанного контента и запускает его на исполнение.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru