



Сайт президентской кампании Дональда Трампа дефейснули криптоскамеры

Сайт президентской кампании Дональда Трампа дефейснули криптоскамеры

Сайт президентской кампании Дональда Трампа дефейснули криптоскамеры

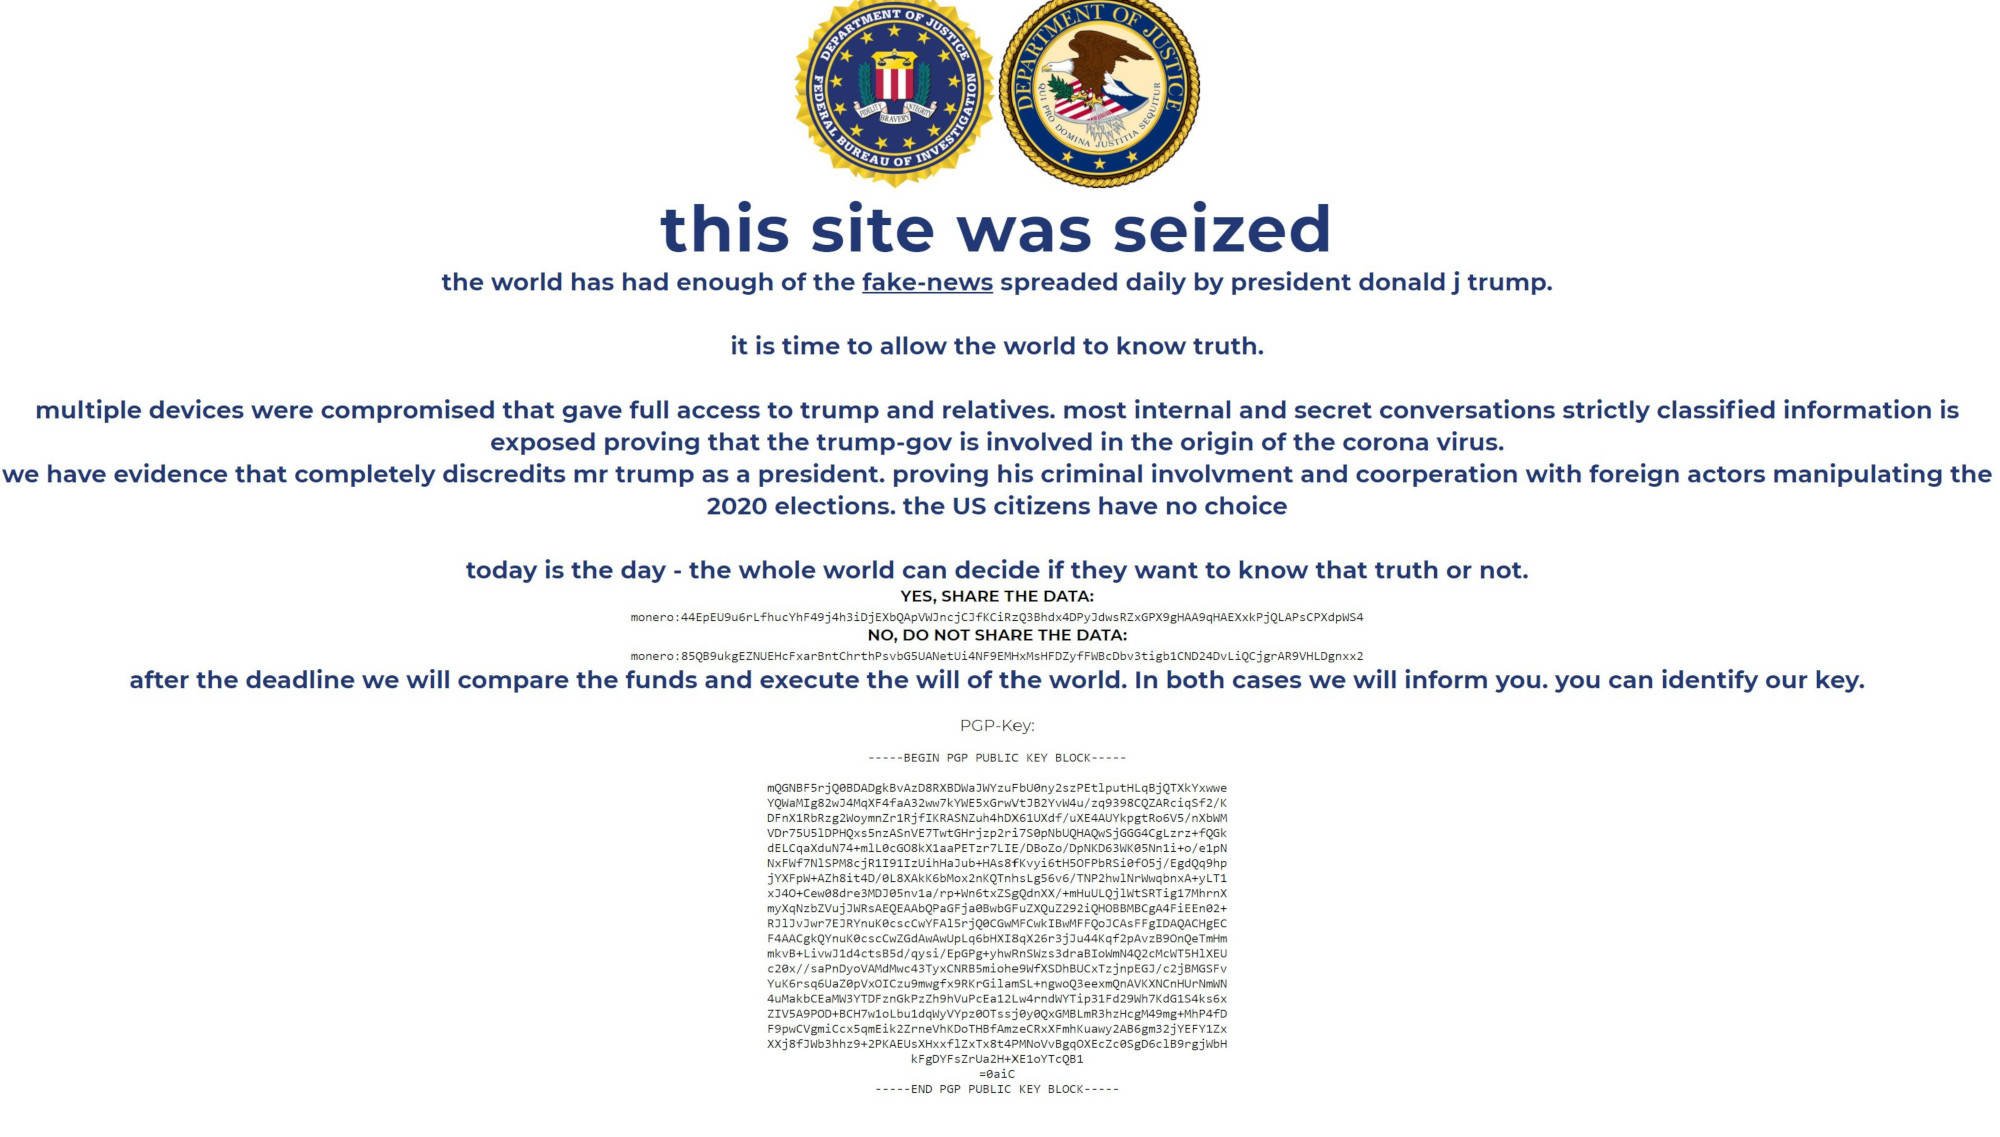
Официальный веб-сайт, посвящённый президентской кампании Дональда Трампа, стал жертвой киберпреступной группы. Неизвестные взломали ресурс donaldjtrump.com и провели дефейс.

В своём сообщении злоумышленники отметили, что мир устал от фейковых новостей, ежедневно исходящих от нынешнего главы США. Именно поэтому, по словам хакеров, они решили захватить официальный веб-сайт.

Владельцы ресурса вернули его в прежнее состояние спустя приблизительно 30 минут, однако ряд пользователей успел заметить дефейс. Забавно, что этот инцидент произошёл почти сразу после того, как Трамп заявил: «никого не взломают».


Помимо недовольства президентом США, злоумышленники разместили предложение внести пожертвования в виде криптовалюты Monero, приложив адреса двух кошельков.

«Благодаря взлому нескольких устройств мы получили полный доступ к Трампу и его родственникам», — гласило одно из сообщений на взломанном сайте.

Официальный представитель кампании Трампа заявил изданию NBC News, что к расследованию взлома подключились правоохранительные органы. Также пресс-секретарь отметил, что конфиденциальные данные не могли пострадать, поскольку их просто не было на атакованном ресурсе.

В конце прошлой недели один из исследователей в области кибербезопасности заявил, что ему удалось взломать Twitter-аккаунт Дональда Трампа с пятой попытки. По словам эксперта, глава страны использовал довольно простой пароль — «maga2020!».

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru