



Минюст США обвинил 6 офицеров ГРУ в правительственных кибератаках

Минюст США обвинил 6 офицеров ГРУ в правительственных кибератаках

Минюст США обвинил 6 офицеров ГРУ в правительственных кибератаках

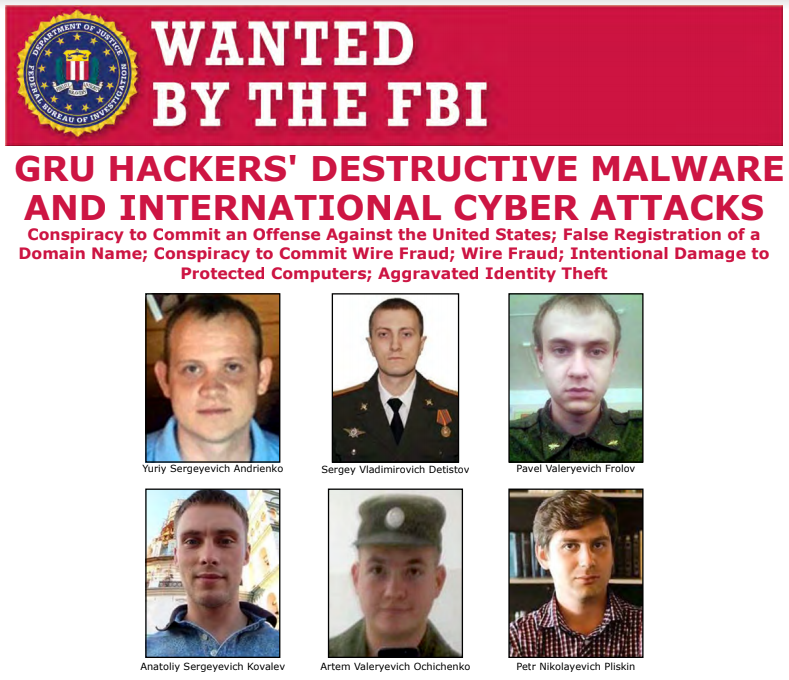
Министерство юстиции США обвинило шестерых сотрудников Главного управления Генерального штаба (бывшее ГРУ) в целевых кибератаках. Минюст полагает, что все шестеро являются членами группировки Sandworm.

Согласно судебным документам, обвиняемые работают в подразделении 74455, входящем в состав ГРУ. Власти США якобы нашли доказательства участия офицеров в мощных целенаправленных атаках.

Целью атакующих, по мнению Минюста, была дестабилизация внутренних процессов других стран, вторжение в политические аспекты и создание сумятицы.

Так, например, власти США приписывают шестерым офицерам ГРУ атаки на критическую информационную инфраструктуру (КИИ) Украины, запуск шифровальщика NotPetya, а также вторжение в выборы во Франции.

Помимо этого, как отметили в Минюсте, обвиняемые пытались помешать анализу инцидента с отправлением «Новичком» Сергея Скрипаля и его дочери. Среди обвиняемых оказались:

  • Юрий Сергеевич Андриенко, якобы разработавший компоненты NotPetya.
  • Сергей Владимирович Детисов, подготовивший атаки целевого фишинга на зимние Олимпийские игры 2018 в Пхёнчхане.
  • Павел Валерьевич Фролов, участвовавший в разработке компонентов KillDisk и NotPetya.
  • Анатолий Сергеевич Ковалёв, подготовивший вредоносные электронные письма.
  • Артём Валерьевич Очиченко, участвовавший в фишинге.
  • Пётр Николаевич Плискин, также разработавший компоненты NotPetya.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru