



Google Chrome и Microsoft Edge создают случайные логи на рабочем столе

Google Chrome и Microsoft Edge создают случайные логи на рабочем столе

Google Chrome и Microsoft Edge создают случайные логи на рабочем столе

Последние стабильные версии основанных на Chromium браузеров (Google Chrome, Microsoft Edge, Brave) содержат странный баг, из-за которого на рабочем столе и в других папках пользователя появляются случайные файлы debug.log.

6 октября разработчики Google выпустили версию Chrome 86, которая автоматически установилась на компьютеры пользователей. Приблизительно в то же время обновились Brave и Microsoft Edge, работающие на Chromium.

Некоторые пользователи обратили внимание, что с релизом 86.0.4240.75 браузер начал создавать файлы с ошибками debug.log на рабочем столе пользователя и в других директориях.

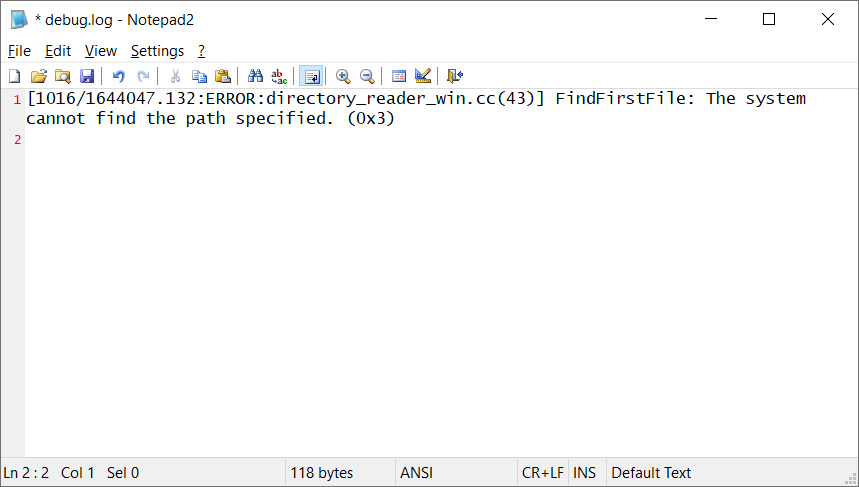
Вообще, debug.log — лог-файл для всех Chromium-браузеров по умолчанию. Он используется для записи ошибок в работе программы. Недавно обнаруженный баг выдавал следующее сообщение:

[1016/1644047.132:ERROR:directory_reader_win.cc(43)] FindFirstFile: The system cannot find the path specified. (0x3)


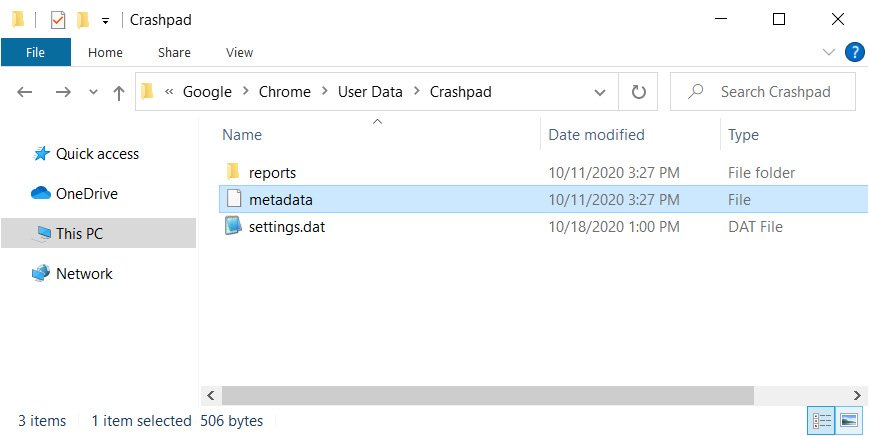
На сегодняшний день Google не прокомментировал странное поведение браузера. Все столкнувшиеся с багом пользователи могут попробовать удалить содержимое папки Chromium Crashpad, расположенной по следующим путям:

  • Chrome: C:\Users\[username]\AppData\Local\Google\Chrome\User Data\Crashpad
  • Edge: C:\Users\[username]\AppData\Local\Microsoft\Edge\User Data\Crashpad
  • Brave: C:\Users\User\AppData\Local\BraveSoftware\Brave-Browser\User Data\Crashpad

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru