



С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

Киберпреступники, у которых был доступ к Системе Сигнализации №7 (SS7, набор сетевых протоколов) смогли получить доступ к Telegram-аккаунтам и электронным письмам важных людей из мира цифровой валюты. Напомним, что SS7 используется для работы сотовой связи по всему миру.

Эксперты считают, что это была хорошо организованная целевая атака, в ходе которой злоумышленники старались получить короткие коды, приходящие жертве на смартфон и используемые для двухфакторной аутентификации (2FA).

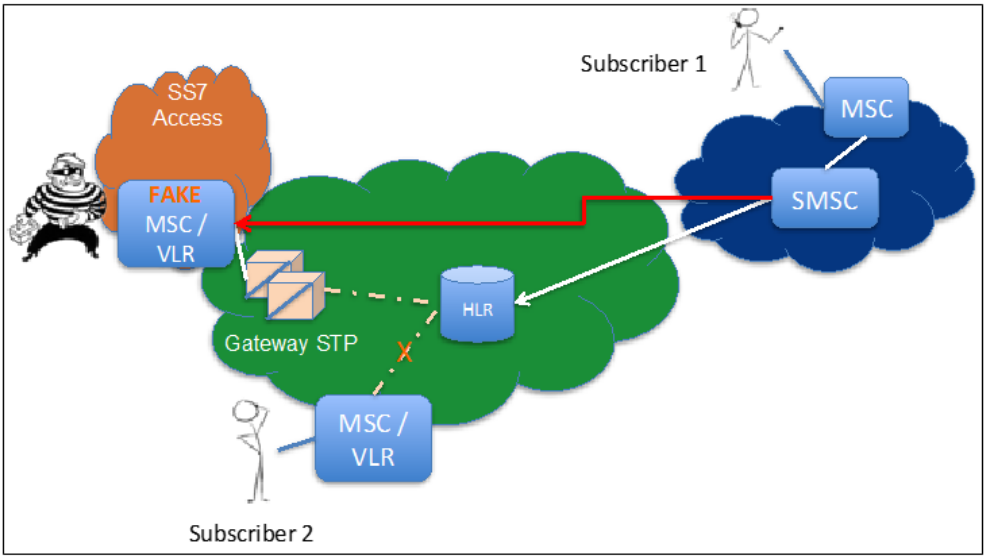
SS7 в этом случае помогала атакующим перехватывать текстовые сообщения и звонки с помощью хитрой тактики: местоположение мобильного устройства пользователя обновлялось с таким расчётом, чтобы система зарегистрировала его в другой сети (сценарий роуминга).

По данным специалистов, кибератака произошла в сентябре и поразила по меньшей мере 20 абонентов, которые были связаны работой над крупными проектами в сфере криптовалюты.

Эксперты Pandora Security, расследовавшие эту кибероперацию, помогли жертвам восстановить доступ к аккаунтам. Именно в Pandora Security впервые высказали предположение, что атака была завязана на SS7.

По словам исследователей, киберпреступники смогли подменить сервис коротких сообщений (SMSC), в результате чего все голосовые вызовы и СМС-сообщения, предназначавшиеся жертве, попадали в руки злоумышленников. Подробнее на инфографике:


«В некоторых случаях, получив доступ к учётным записям пользователей, преступники действовали от их лица в мессенджере Telegram», — поделился своими мыслями господин Ганот из Pandora Security.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru