



Google: В 2017 году мы отразили самую мощную DDoS-атаку (2.54 Tbps)

Google: В 2017 году мы отразили самую мощную DDoS-атаку (2.54 Tbps)

Google: В 2017 году мы отразили самую мощную DDoS-атаку (2.54 Tbps)

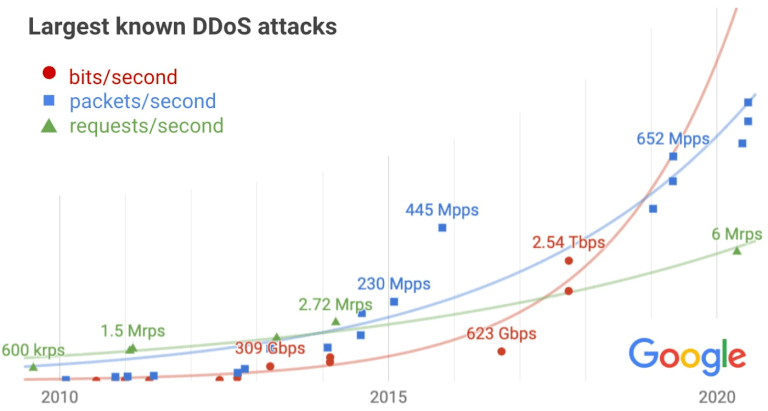
В сентябре 2017 года Google справился с DDoS мощностью 2.54 терабит в секунду (Tbps) — крупнейшей на сегодняшний день кибератакой подобного рода. Об этом на днях рассказала команда Google Cloud.

По словам сотрудников интернет-гиганта, DDoS стал кульминацией шестимесячной кампании, в ходе которой злоумышленники использовали различные методы вредоносного воздействия на сеть корпорации.

«Несмотря на одновременную атаку на тысячи наших адресов, операция киберпреступников не увенчалась успехом», — уточнили в Google.

Оказалось, что атакующие использовали несколько сетей для отправки 167 Mpps (миллионы пакетов в секунду) на 180 тыс. серверов CLDAP, DNS и SMTP, которые в свою очередь перенаправляли существенно большие ответы Google.


Как отметили специалисты, эта атака была в четыре раза мощнее кампании ботнета Mirai (623 Gbps), которую операторы запустили в 2016 году. Более того, DDoS против Google также переплюнул аналогичную операцию, нацеленную на Amazon (2.3 Tbps) — её зафиксировали в феврале этого года.

Команда Google Threat Threat Analysis Group (TAG) считает, что за кибератакой может стоять правительственная киберпреступная группировка.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru