



Причина 60% утечек данных в России — инсайдеры

Причина 60% утечек данных в России — инсайдеры

Причина 60% утечек данных в России — инсайдеры

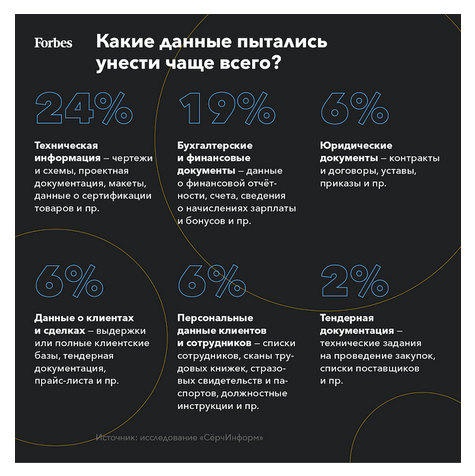
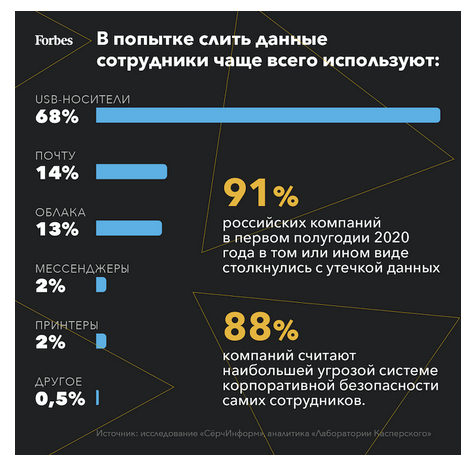
В текущем году 91% российских компаний уже столкнулся с утечкой клиентской базы, финансовых документов или данных персонала. В подавляющем большинстве случаев слив информации произошел по вине самих сотрудников, притом 60% инцидентов стали результатом намеренных действий, остальные — невнимательности или несоблюдения элементарных правил безопасности.

Эти цифры приводит Forbes, ссылаясь на итоги исследования, проведенного в «СёрчИнформ» — компании, специализирующейся на разработке средств ИБ и софта для защиты от утечек данных. В заметке также сказано, что, по данным «Лаборатории Касперского», инсайд считают основной угрозой безопасности 52% компаний во всем мире. По России Group-IB получила результат еще выше — 88%. При этом некрупному бизнесу, согласно Kaspersky, утечка в среднем обходится в 1,9 млн рублей.

Журналисты провели собственное расследование и выяснили, какие данные пропадают по вине инсайдеров, что им за это грозит и как бороться с такими сливами. Ситуацию с халатностью сотрудников российских компаний хорошо охарактеризовала в своем комментарии для Forbes Елена Молчанова, представитель платформы для повышения цифровой грамотности Kaspersky Security Awareness:

«Из-за невнимательности и низкой цифровой грамотности сотрудники проходят по фишинговым ссылкам, используют небезопасные пароли, самостоятельно пытаются бороться с вирусами-шифровальщиками, например, платят злоумышленникам-шантажистам за предоставление ключей для расшифровки данных, которых обычно все равно не получают».

Борьба со случайными утечками незамысловата — тренинг и регулярно обновляемые антивирусы. Гораздо труднее остановить умышленный слив информации ради дополнительного заработка или бравады на собеседовании при смене работодателя.


Выявить источник подобной утечки, как выяснилось, помогают стандартные технологии мониторинга — DLP и SIEM. Отделы ИБ обычно быстро реагируют на аномалии, зафиксированные такими системами, и запускают более тщательную проверку.


За раскрытие конфиденциальной информации работника могут уволить по статье 81 Трудового Кодекса РФ. Если слив повлек более серьезное правонарушение  — к примеру, совершение мошеннических действий, виновнику грозит судебное преследование, хотя работодатели обычно предпочитают не выносить сор из избы.

Подпишитесь на новости

Пассворк вдвое снизил цену на менеджер паролей к «Чёрной пятнице»

Пассворк, российский разработчик менеджера паролей и секретов для бизнеса, с 16 ноября по 5 декабря проводит акцию «Чёрная пятница». Для каждой версии продукта действует своё предложение: для установки на серверы компании — скидка, для облачного решения — бонус при пополнении баланса.

Задача, которую решают такие системы, знакома большинству ИТ-отделов. Доступы к рабочим сервисам со временем расползаются по чатам, таблицам и личным заметкам. Сложности начинаются, когда новому сотруднику нужно сразу выдать несколько доступов, уходящему закрыть их, а подрядчику открыть доступ ровно на неделю.

В Пассворке учётные данные хранятся в общих сейфах. Доступ к ним выдаёт администратор через роли и группы, а действия пользователей сохраняются в истории. Новому сотруднику открываются нужные сейфы, у уходящего права отзываются в одном месте, а подрядчику можно открыть только те записи, которые нужны ему для работы.

Версия для установки на серверы подходит организациям, которые хотят хранить данные внутри своего контура. Облачное решение рассчитано на тех, кому нужен быстрый старт без собственной инфраструктуры.

В рамках акции на покупку версии для установки на собственные серверы действует скидка 50%. В облачном решении пополнения баланса в период акции удваиваются.

Продукт можно протестировать бесплатно. Подробные условия опубликованы на сайте Пассворка.

RSS: Новости на портале Anti-Malware.ru