



Причина 60% утечек данных в России — инсайдеры

Причина 60% утечек данных в России — инсайдеры

Причина 60% утечек данных в России — инсайдеры

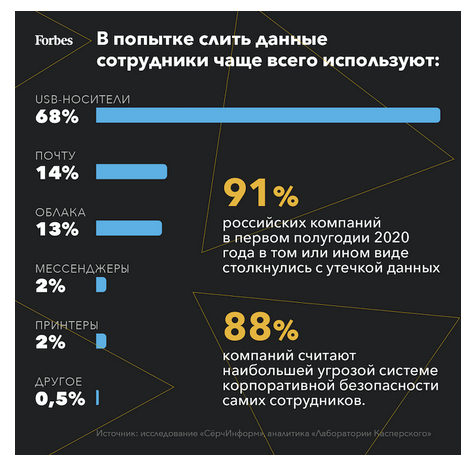
В текущем году 91% российских компаний уже столкнулся с утечкой клиентской базы, финансовых документов или данных персонала. В подавляющем большинстве случаев слив информации произошел по вине самих сотрудников, притом 60% инцидентов стали результатом намеренных действий, остальные — невнимательности или несоблюдения элементарных правил безопасности.

Эти цифры приводит Forbes, ссылаясь на итоги исследования, проведенного в «СёрчИнформ» — компании, специализирующейся на разработке средств ИБ и софта для защиты от утечек данных. В заметке также сказано, что, по данным «Лаборатории Касперского», инсайд считают основной угрозой безопасности 52% компаний во всем мире. По России Group-IB получила результат еще выше — 88%. При этом некрупному бизнесу, согласно Kaspersky, утечка в среднем обходится в 1,9 млн рублей.

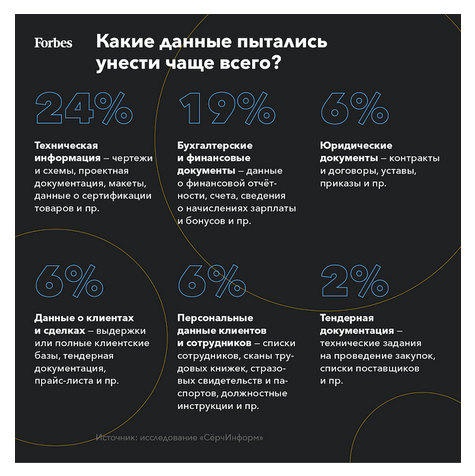
Журналисты провели собственное расследование и выяснили, какие данные пропадают по вине инсайдеров, что им за это грозит и как бороться с такими сливами. Ситуацию с халатностью сотрудников российских компаний хорошо охарактеризовала в своем комментарии для Forbes Елена Молчанова, представитель платформы для повышения цифровой грамотности Kaspersky Security Awareness:

«Из-за невнимательности и низкой цифровой грамотности сотрудники проходят по фишинговым ссылкам, используют небезопасные пароли, самостоятельно пытаются бороться с вирусами-шифровальщиками, например, платят злоумышленникам-шантажистам за предоставление ключей для расшифровки данных, которых обычно все равно не получают».

Борьба со случайными утечками незамысловата — тренинг и регулярно обновляемые антивирусы. Гораздо труднее остановить умышленный слив информации ради дополнительного заработка или бравады на собеседовании при смене работодателя.


Выявить источник подобной утечки, как выяснилось, помогают стандартные технологии мониторинга — DLP и SIEM. Отделы ИБ обычно быстро реагируют на аномалии, зафиксированные такими системами, и запускают более тщательную проверку.


За раскрытие конфиденциальной информации работника могут уволить по статье 81 Трудового Кодекса РФ. Если слив повлек более серьезное правонарушение  — к примеру, совершение мошеннических действий, виновнику грозит судебное преследование, хотя работодатели обычно предпочитают не выносить сор из избы.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru