



Solar appScreener 3.7 поддерживает интегрированные среды разработки

Solar appScreener 3.7 поддерживает интегрированные среды разработки

Solar appScreener 3.7 поддерживает интегрированные среды разработки

Компания «Ростелеком-Солар» выпустила очередное обновление анализатора кода приложений Solar appScreener 3.7. Ключевым изменением новой версии стала поддержка интегрированных сред разработки IntelliJ IDEA от JetBrains и Visual Studio от Microsoft для исправления уязвимостей на более ранних стадиях создания ПО.

IntelliJ IDEA представляет собой среду разработки для многих языков программирования, в частности Java, JavaScript, Python, разработанную компанией JetBrains. В свою очередь Visual Studio от Microsoft является инструментом разработки программного обеспечения, используемого для создания веб-приложений, веб-сайтов, мобильных приложений и программ Windows. Реализованная в новой версии Solar appScreener поддержка IDE-сред позволяет встраивать статический анализ приложений на уязвимости в процесс разработки уже на этапе сборки кода.

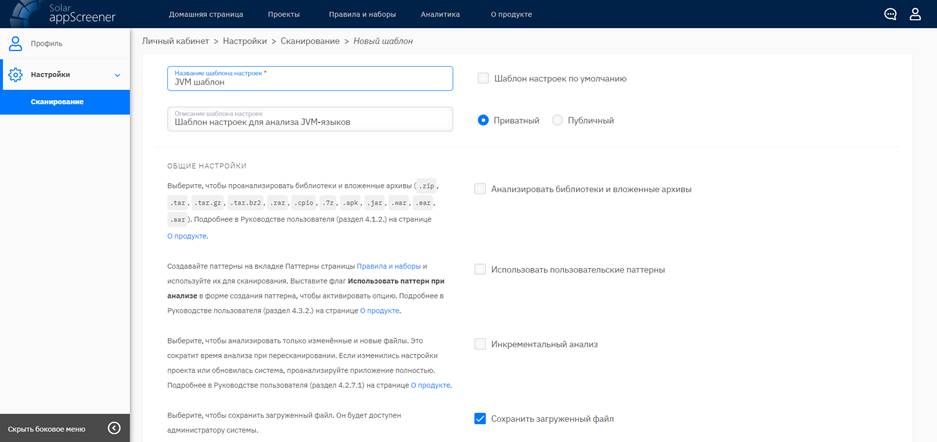
Помимо раннего обнаружения уязвимостей авторы системы поработали и над ускорением запуска сканирований. В личном кабинете Solar appScreener появился подраздел «Настройки» для создания шаблонов сканирований. Теперь пользователь анализатора может сохранить свои шаблоны настроек сканирования и использовать их для быстрого запуска проектов.


«Наряду с поддержкой наибольшего числа языков программирования среди всех аналогичных рыночных решений и расширением интеграционных возможностей нашего продукта мы значительное внимание уделяем и улучшению его функциональности. Ключевые изменения нам подсказывают сами пользователи, ориентируясь на них, мы стремимся сделать Solar appScreener самым удобным сканером кода», – отмечает Даниил Чернов, директор центра решений безопасности ПО компании «Ростелеком-Солар».

В соответствии с этой целью в Solar appScreener 3.7 была дополнена и значительно улучшена функциональность пользовательского интерфейса. Так, в разделе «О продукте» появилось руководство администратора системы. Все инструкции по установке, обновлению и настройке анализатора теперь можно скачать непосредственно из интерфейса системы, а не запрашивать у вендора.

Кроме того, повышена производительность раздела интерфейса «Подробные результаты»: теперь страница загружается быстрее, и работать с большим количеством уязвимостей будет удобнее. А в разделе «Формы создания/редактирования групп проектов, наборов правил, паттернов» появились радиокнопки «Приватный» и «Публичный», которые позволяют настроить видимость тех или иных элементов проекта сразу для всех пользователей анализатора или только для ограниченного круга лиц. В предыдущих версиях эта функциональность была представлена менее интуитивно понятным чекбоксом «Для всех пользователей».

Для повышения эффективности выявления уязвимостей в версии 3.7 разработчики дополнили базу правил новыми паттернами поиска уязвимостей для поддерживаемых языков программирования, а также расширили описания уязвимостей.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru