



34% организаций контролируют геолокацию удалённых сотрудников

34% организаций контролируют геолокацию удалённых сотрудников

34% организаций контролируют геолокацию удалённых сотрудников

«Первая волна» коронавируса заставила работодателей задуматься об организации защищенных сервисов для удаленной работы. STEP LOGIC провел опрос среди крупных и средних российских компаний и выделил основные тренды при выстраивании защиты корпоративной сети при дистанционном взаимодействии.

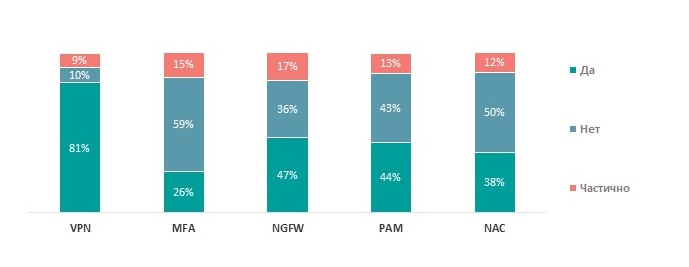
Согласно опросу, организации прежде всего позаботились о безопасности каналов дистанционного взаимодействия: 90% компаний полностью или частично используют VPN для удаленной работы.

Много внимания уделяется контролю доступа к конфиденциальной информации: 52% организаций регулярно проверяют права и перечень ресурсов, доступных для удаленных пользователей. Более 40% работодателей осуществляют мониторинг и записывают действия сотрудников и подрядчиков, удаленно подключающихся к корпоративной инфраструктуре.

Компании следят не только за тем, что сотрудники делают в корпоративной сети, но и за их местоположением и количеством отработанного времени: 34% опрошенных контролируют геолокацию и ведут учет длительности удаленных сессий и интервалов работы.

Организации проверяют устройства, с которых сотрудники подключаются к инфраструктуре. 38% компаний оценивает состояние устройств пользователей в момент их подключения по VPN и отслеживает наличие обновлений безопасности ОС и антивируса, не допуская зараженный компьютер в сеть.


Многофакторную аутентификацию при удаленном взаимодействии использует только четверть организаций, несмотря на то, что на сегодняшний день она является самым эффективным инструментом при защите от брутфорс—атак.

«Исходя из результатов опроса можно сделать вывод, что более чем 3/4 компаний успешно выстроили сервисы VPN для обеспечения возможности удаленной работы. Высокие цифры говорят о том, что во многих организациях эти сервисы работали и до пандемии, а во время нее остро встал вопрос их масштабирования. Доля реализации прочих мер для повышения защищенности от несанкционированного доступа, контроля подключающихся устройств и действий пользователей существенно ниже. Но мы видим явный позитивный тренд в этих направлениях, несмотря на непростую финансовую ситуацию во многих компаниях, – уверен Николай Забусов, директор Департамента ИБ STEP LOGIC. – В то же время 25% респондентов признались, что отдают наименьший приоритет задаче информационной защиты при организации удаленной работы. Учитывая, что рост кибератак на разные сектора во втором квартале 2020 года составил от 20% до 100%, такая беспечность может им дорого стоить».

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru