



Windows Update можно использовать для выполнения вредоносного кода

Windows Update можно использовать для выполнения вредоносного кода

Windows Update можно использовать для выполнения вредоносного кода

Службу Windows Update, отвечающую за обновление операционной системы, добавили в список потенциально опасных файлов LoLBins, с помощью которых атакующий может выполнить вредоносный код на компьютере пользователя.

Напомним, что LoLBins — исполняемые файлы (предустановленные или загруженные), которые могут участвовать в атаке злоумышленника, помогая ему избежать детектирования при установке и выполнении вредоносной составляющей.

Также с помощью LoLBins можно обойти контроль учётных записей Windows (UAC) или Windows Defender Application Control (WDAC).

В этот раз категория таких файлов пополнилась клиентом WSUS (Windows Update, wuauclt), расположенным в системной директории %windir%\system32. Этот клиент позволяет проверять наличие обновлений, устанавливать их через командную строку, без необходимости использовать пользовательский интерфейс.

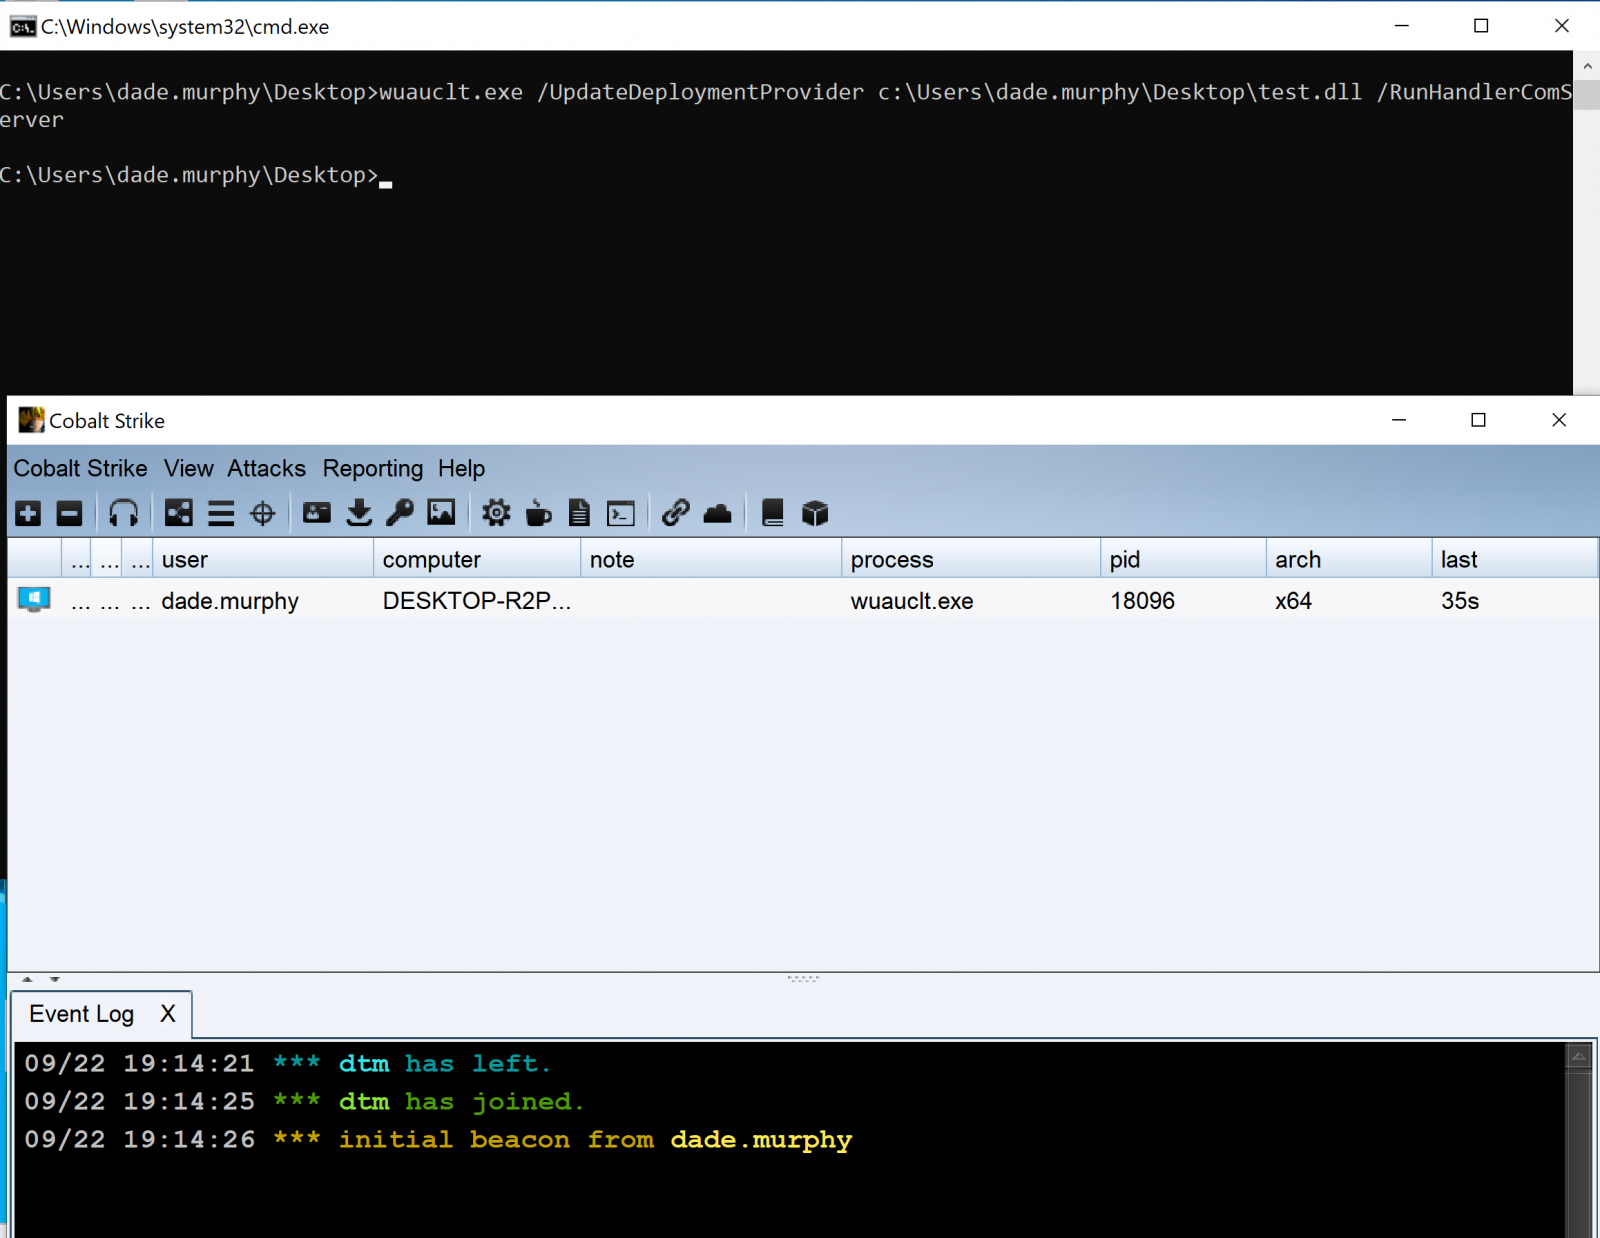
Исследователь из MDSec Дэвид Миддлхёрст обнаружил, что wuauclt можно использовать для выполнения кода в Windows 10, для этого требуется запустить его с помощью специально созданной DLL со следующими параметрами:

wuauclt.exe /UpdateDeploymentProvider [path_to_dll] /RunHandlerComServer


В этом случае «Full_Path_To_DLL» — пусть к DLL-библиотеке атакующего. Примечательно, что злоумышленник с помощью wuauclt может обойти как антивирусную защиту, так и контроль приложений и даже проверку цифровой подписи.

Миддлхёрст даже нашёл образец, который якобы киберпреступники использовали в реальных атаках.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru