



Nessus впервые сертифицирован ОАЦ Беларуси

Nessus впервые сертифицирован ОАЦ Беларуси

Nessus впервые сертифицирован ОАЦ Беларуси

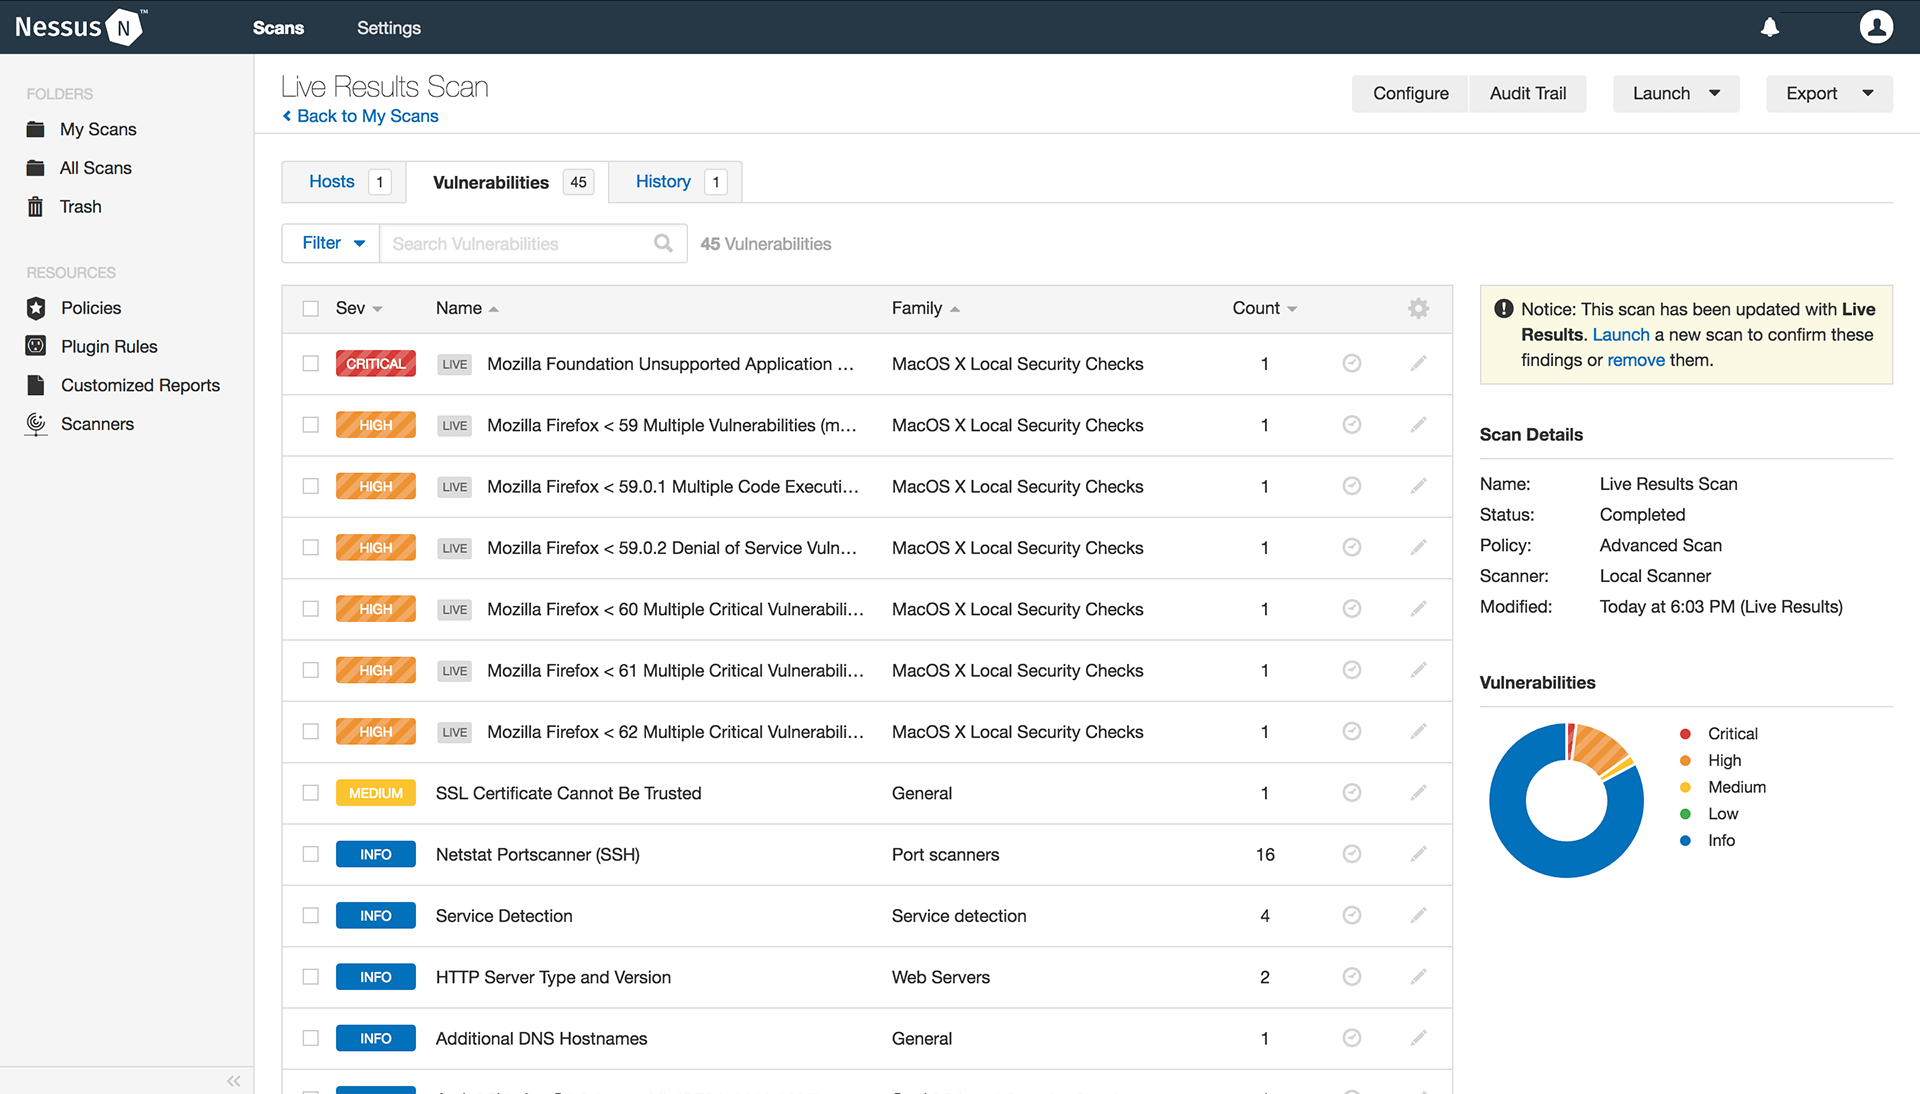
Тайгер Оптикс, дистрибьютор инновационных решений кибербезопасности, объявил о получении сертификата ОАЦ Беларуси для сканера уязвимостей Nessus Professional. Сертификат ОАЦ, полученный для Nessus впервые, делает легендарный сканер доступным для использования предприятиями и учреждениями Республики Беларусь.

Nessus Professional, наиболее широко используемый в мире инструмент оценки защищенности, помогает уменьшить поверхность атаки организации и обеспечить соответствие нормативным требованиям. Функционал Nessus включает быстрое обнаружение целей сканирования, аудит конфигурации, профилирование хостов, обнаружение вредоносных программ, выявление конфиденциальных данных и многое другое.

В рамках каждой лицензии Nessus Professional позволяет сканировать неограниченное число IP-адресов. Сканер Nessus доступен для поставки через сеть партнеров дистрибьютора Тайгер Оптикс.

Nessus поддерживает множество технологий, что позволяет сканировать операционные системы, сетевые устройства, гипервизоры, базы данных, веб-серверы и критическую инфраструктуру на наличие уязвимостей, угроз и нарушений нормативных требований. Библиотека проверок уязвимостей и конфигураций постоянно обновляется, а группа экспертов Tenable по исследованию уязвимостей помогает Nessus добиться точности и скорость по части сканирования уязвимостей.

«Мы рады предоставить заказчикам и партнерам в Беларуси возможность использовать сертифицированную версию Nessus Professional. Оценка защищенность является фундаментальным требованием информационной безопасности, поэтому высокое качество сканера Nessus и его оптимальная ценовая политика позволит повысить защищенность широкого спектра компаний в республике», — сказал Никита Сильченко, генеральный директор Тайгер Оптикс.

Подробности о сертифицированной версии сканера Nessus можно будет узнать на специальном вебинаре, который состоится в четверг, 22 октября. Заказать сертифицированную версию Nessus Professional можно уже сейчас у любого партнера Тайгер Оптикс в Беларуси.


ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru