



Microsoft: Новый Android-вымогатель прикрывается МВД России

Microsoft: Новый Android-вымогатель прикрывается МВД России

Microsoft: Новый Android-вымогатель прикрывается МВД России

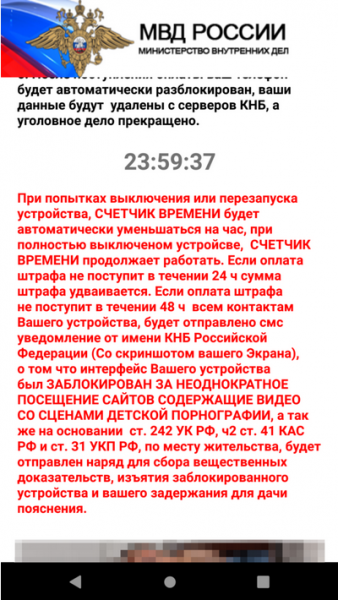
Microsoft предупредила пользователей о сложной программе-вымогателе для мобильной операционной системы Android. По словам техногиганта, вредонос использует службу уведомлений для вывода записки с требованиями выкупа.

Как правило, приложения-вымогатели для Android не шифруют пользовательские файлы, как это бывает в случае с десктопами, а перекрывают весь дисплей запиской со своими требованиями.

Такое окно во весь экран трудно или невозможно закрыть, в результате жертва не может нормально использовать мобильное устройство.

Как отметили в Microsoft, конкретно этот зловред постоянно совершенствуется. Прошлые версии вымогателя задействовали специальные возможности Android (accessibility services). Google в последнее время борется с таким поведением, закрывая лазейки для злонамеренной эксплуатации легитимных функций.

Последняя версия Android-вымогателя, которую Microsoft детектирует как AndroidOS/MalLocker.B, использует уже другой подход, что затрудняет удаление навязчивого окна.

В этой кампании злоумышленники действуют от лица МВД России, уведомляя жертву об обнаружении на её устройстве изображений неприличного содержания. В течение 24 часов пользователь должен заплатить так называемый штраф.


Вредоносное приложение задействует уведомление типа «Call», требующее немедленного внимания от пользователя, а также функцию обратного вызова onUserLeaveHint(). Такой подход гарантирует, что требования выкупа останутся на экране, что бы жертва ни предпринимала.

В блоге Microsoft опубликованы технические детали и разбор новой версии программы-вымогателя для Android.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru