



ОКБ САПР выпустила средство контроля паспортного режима для ПО

ОКБ САПР выпустила средство контроля паспортного режима для ПО

ОКБ САПР выпустила средство контроля паспортного режима для ПО

Одним из главных достижений разработчиков ОС Windows является простота установки и обновления программ в этой ОС. Это является большой проблемой для крупных и территориально распределенных систем, так как контролировать, что установлено на рабочих местах сотрудников становится практически невозможно.

Эта проблема влечет за собой целый комплекс возможных неприятных последствий:

  • Нерациональное использование рабочего времени (сотрудники играют в онлайн-игры или решают свои, не связанные со служебными, задачи)
  • Угрозы безопасности и промышленный шпионаж (устанавливаться инициативными пользователями могут потенциально опасные или заведомо вредоносные программы)
  • Нарушение работоспособности системы и/или непрерывности бизнес-процессов (вирусные заражения или рассинхронизация версий функционального программного обеспечения, которая может приводить (и часто приводит) к потере совместимости – невозможности совместной обработки файлов и баз данных, подлежащих совместной обработке, и тому подобное).

Контролировать состав ПО на рабочих местах исключительно на уровне инструкций – малоэффективно, если выполнение этих инструкций будет проверяться редко или не проверяться вообще.

Контролировать состав ПО встроенными средствами Windows можно (если считать эти средства доверенными), однако это, не исключая полностью перечисленных выше, вызывает новые проблемы – администраторы системы или сбиваются с ног, выполняя требования пользователей по обновлению или установке ПО (и все равно не могут избежать рассинхронизации версий) или выдают административные права всем желающим.

Для систематической (а также и внезапной, вне расписания) проверки состава ПО на рабочих местах предназначен программный продукт «Паспорт ПО», с помощью которого для каждого рабочего места создается и периодически проверяется «паспорт», в котором отражен перечень установленного ПО и его характеристики.

В общем виде порядок работы с «Паспорт ПО» следующий.

Однократно проводятся процедуры подготовки системы:

  1. автоматически (или вручную, при необходимости) формируется список ПКО с разбивкой по подразделениям. В качестве ПКО могут выступать автоматизированные рабочие места и серверы под управлением ОС Windows;
  2. формируется общая база ПО, которое в принципе может быть допущено к установке и использованию в организации;
  3. формируется общая база шаблонов – типовых конфигураций рабочих мест разных типов (это важно, если в основном рабочие места унифицированы по функциональности);
  4. шаблоны назначаются рабочим местам – будущим подконтрольным объектам (ПКО);
  5. формируются «паспорта» ПО на ПКО.

Далее идет собственно работа системы:

  1. проведение сканирования (по регламенту или по запросу) и обработка его результатов.

Полученный в результате сканирования новый «паспорт» сверяется «Паспортом ПО» с ранее утвержденным и различия (если они выявлены) визуализируются.

Управляющий персонал может принять решение по каждому рабочему месту – принять изменения и зафиксировать новый «паспорт» в качестве утвержденного для этого рабочего места или эскалировать дальнейший разбор ситуации и принятие мер.

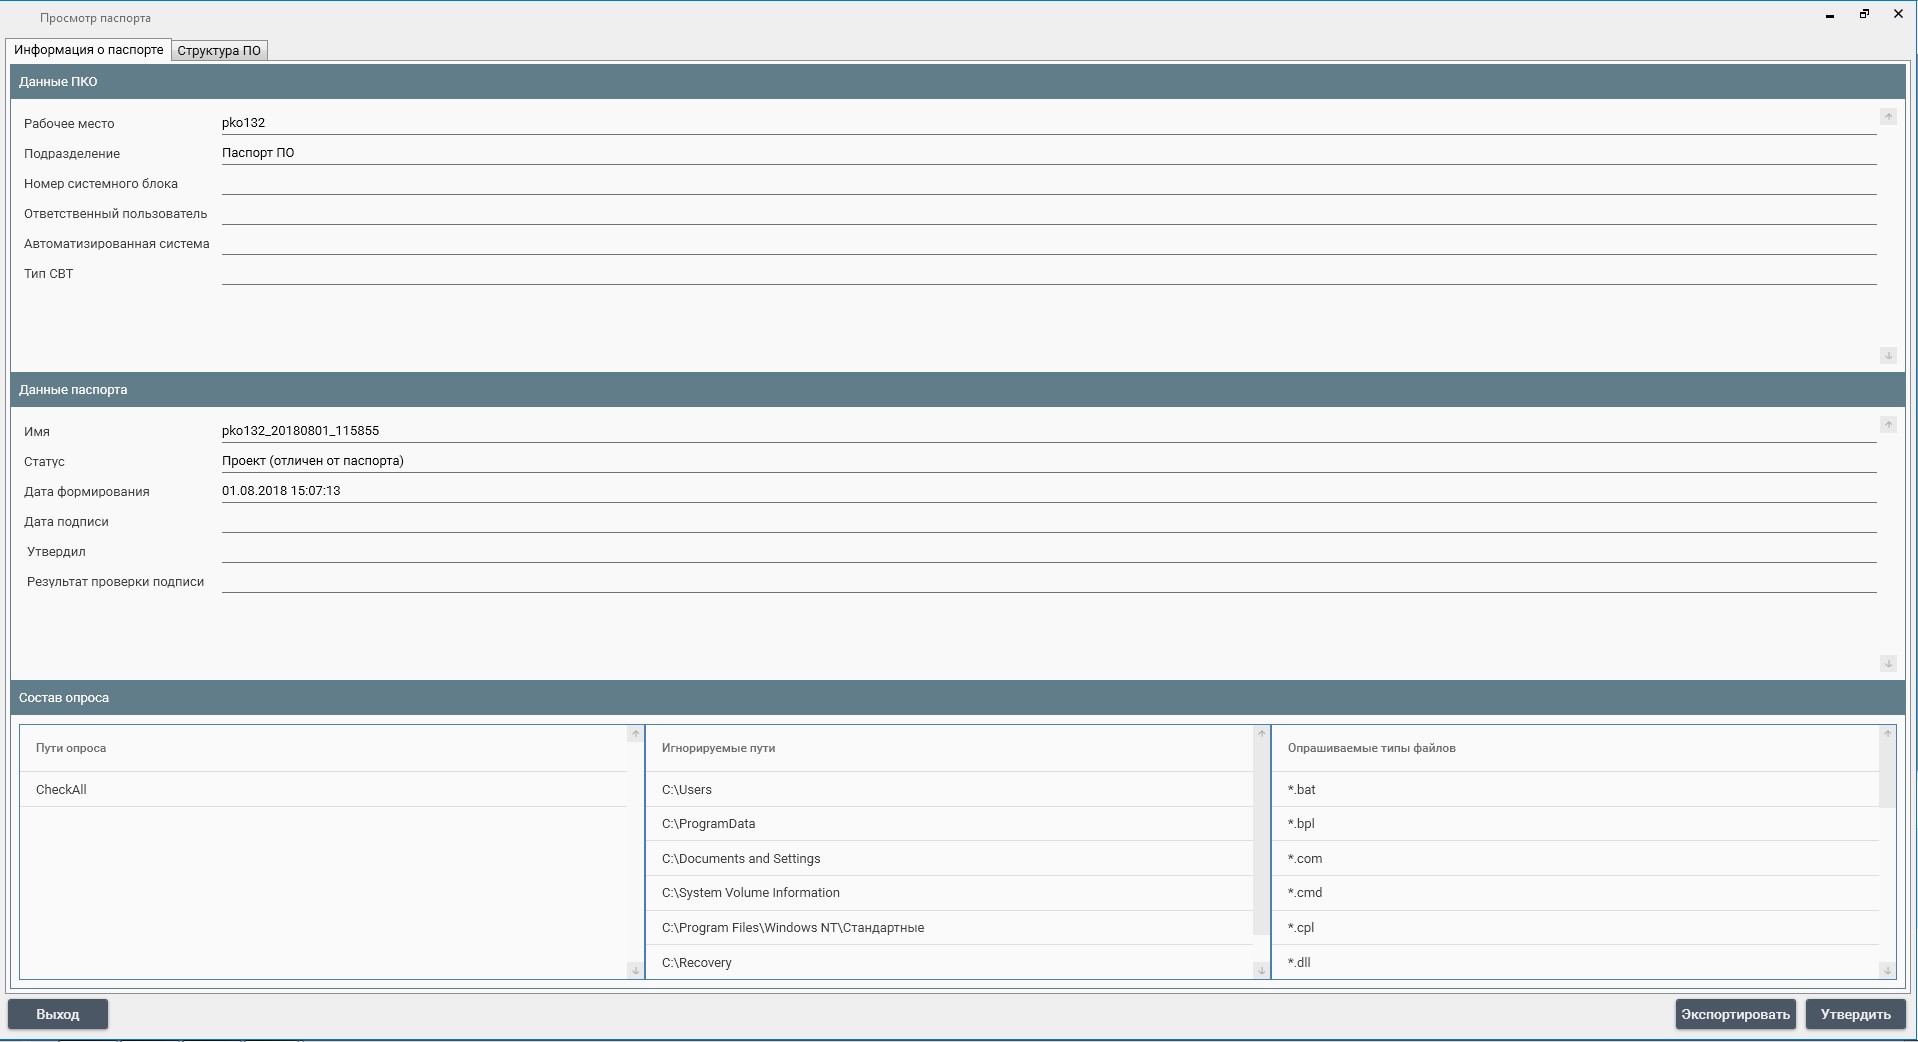
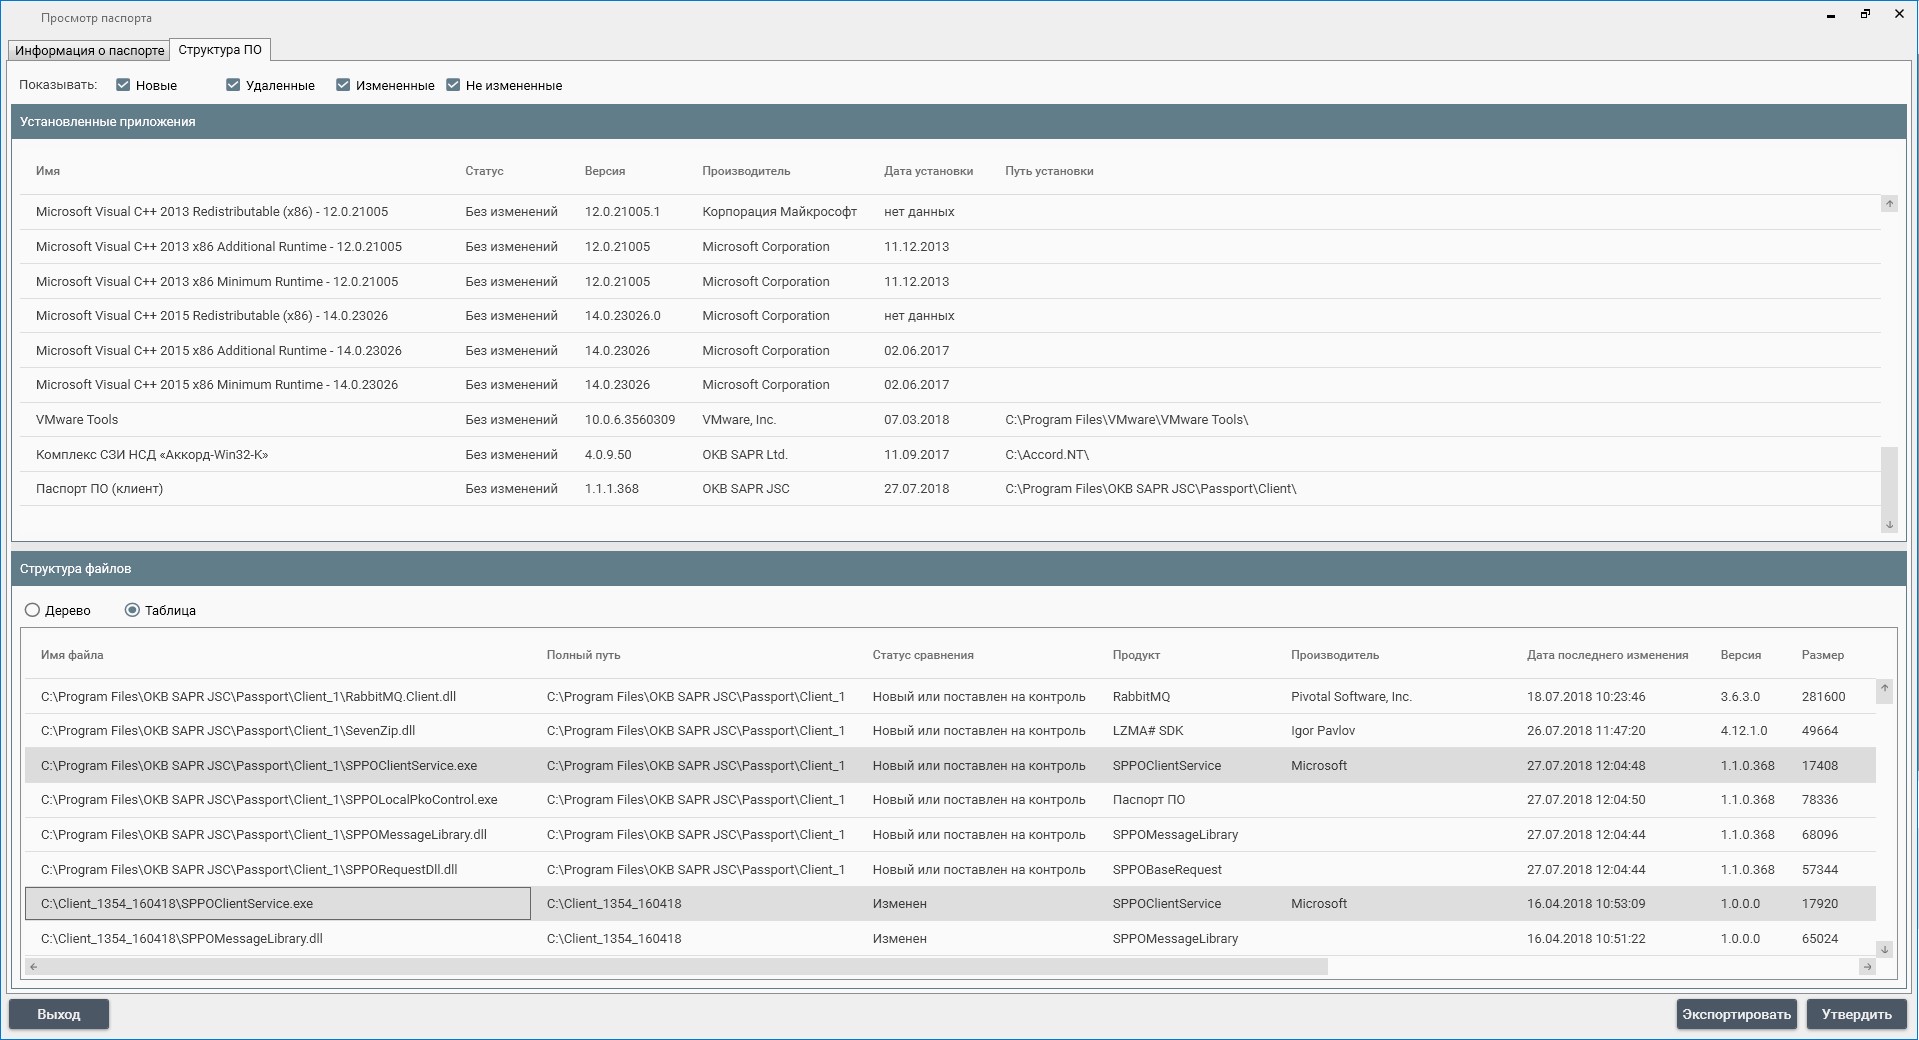
Такой порядок позволяет достаточно точно (регламент сверок настраивается) понимать, когда произошло изменение, кто утвердил предыдущее состояние, и еще массу важных для последующего анализа параметров (пример «паспорта» см. на рис. 1 и 2).

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru