



Кибершпионы используют службу ошибок Windows в бесфайловых атаках

Кибершпионы используют службу ошибок Windows в бесфайловых атаках

Кибершпионы используют службу ошибок Windows в бесфайловых атаках

Неустановленная киберпреступная группировка внедряет вредоносный код в легитимную службу Windows Error Reporting (WER) в рамках опасной бесфайловой атаки. Эта техника помогает обходить детектирование защитными средствами.

Если говорить откровенно, эксплуатация WER не такой уж новый метод, однако именно эта кампания, по словам специалистов Malwarebytes, интересна своими таинственными операторами.

«Преступники взламывают веб-сайты, размещают на них вредоносную нагрузку, при этом используя фреймворк CactusTorch для осуществления бесфайловых атак», — пишут эксперты в отчёте.

Впервые операции злоумышленников попали в поле зрения исследователей 17 сентября. Тогда эксперты обратили внимание на фишинговые электронные письма, в которые были вложены вредоносные документы в ZIP-архиве.

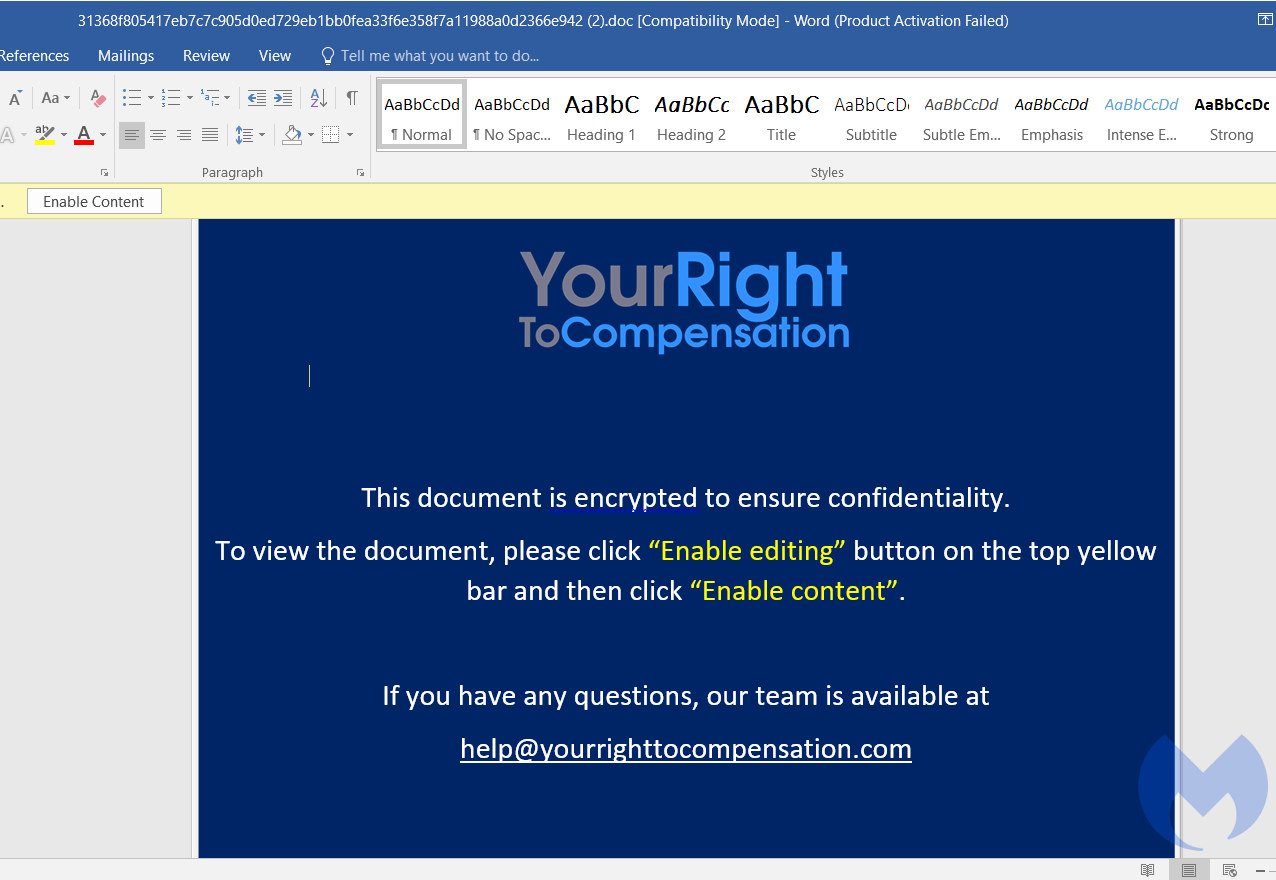
В качестве темы-приманки атакующие использовали денежную компенсацию. После открытия документа выполнялся VBA-модуль CactusTorch, который загружал .NET-пейлоад непосредственно в память Windows-устройства.

После этого происходила инъекция шелл-кода в процесс WerFault.exe (принадлежит системной службе WER). Само собой, такая атака не оставляла никаких следов на жёстком диске компьютера.


Ранее подобную технику использовал вымогатель Cerber и троян NetWire. Вредоносная программа также проверяла наличие виртуальной машины или песочницы, чтобы избежать анализа со стороны специалистов.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru