



Кибершпионы используют службу ошибок Windows в бесфайловых атаках

Кибершпионы используют службу ошибок Windows в бесфайловых атаках

Кибершпионы используют службу ошибок Windows в бесфайловых атаках

Неустановленная киберпреступная группировка внедряет вредоносный код в легитимную службу Windows Error Reporting (WER) в рамках опасной бесфайловой атаки. Эта техника помогает обходить детектирование защитными средствами.

Если говорить откровенно, эксплуатация WER не такой уж новый метод, однако именно эта кампания, по словам специалистов Malwarebytes, интересна своими таинственными операторами.

«Преступники взламывают веб-сайты, размещают на них вредоносную нагрузку, при этом используя фреймворк CactusTorch для осуществления бесфайловых атак», — пишут эксперты в отчёте.

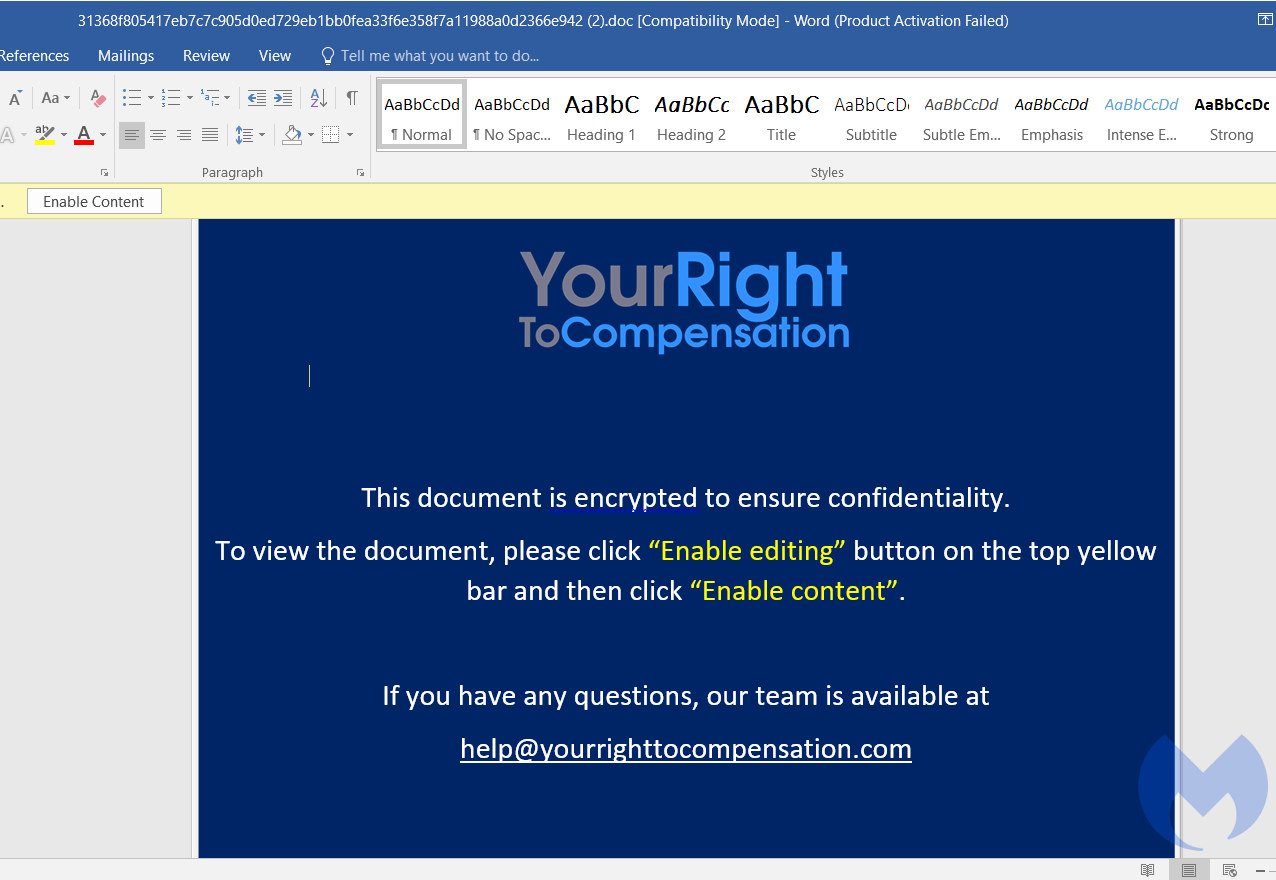
Впервые операции злоумышленников попали в поле зрения исследователей 17 сентября. Тогда эксперты обратили внимание на фишинговые электронные письма, в которые были вложены вредоносные документы в ZIP-архиве.

В качестве темы-приманки атакующие использовали денежную компенсацию. После открытия документа выполнялся VBA-модуль CactusTorch, который загружал .NET-пейлоад непосредственно в память Windows-устройства.

После этого происходила инъекция шелл-кода в процесс WerFault.exe (принадлежит системной службе WER). Само собой, такая атака не оставляла никаких следов на жёстком диске компьютера.


Ранее подобную технику использовал вымогатель Cerber и троян NetWire. Вредоносная программа также проверяла наличие виртуальной машины или песочницы, чтобы избежать анализа со стороны специалистов.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru