



Кибершпионы используют службу ошибок Windows в бесфайловых атаках

Кибершпионы используют службу ошибок Windows в бесфайловых атаках

Кибершпионы используют службу ошибок Windows в бесфайловых атаках

Неустановленная киберпреступная группировка внедряет вредоносный код в легитимную службу Windows Error Reporting (WER) в рамках опасной бесфайловой атаки. Эта техника помогает обходить детектирование защитными средствами.

Если говорить откровенно, эксплуатация WER не такой уж новый метод, однако именно эта кампания, по словам специалистов Malwarebytes, интересна своими таинственными операторами.

«Преступники взламывают веб-сайты, размещают на них вредоносную нагрузку, при этом используя фреймворк CactusTorch для осуществления бесфайловых атак», — пишут эксперты в отчёте.

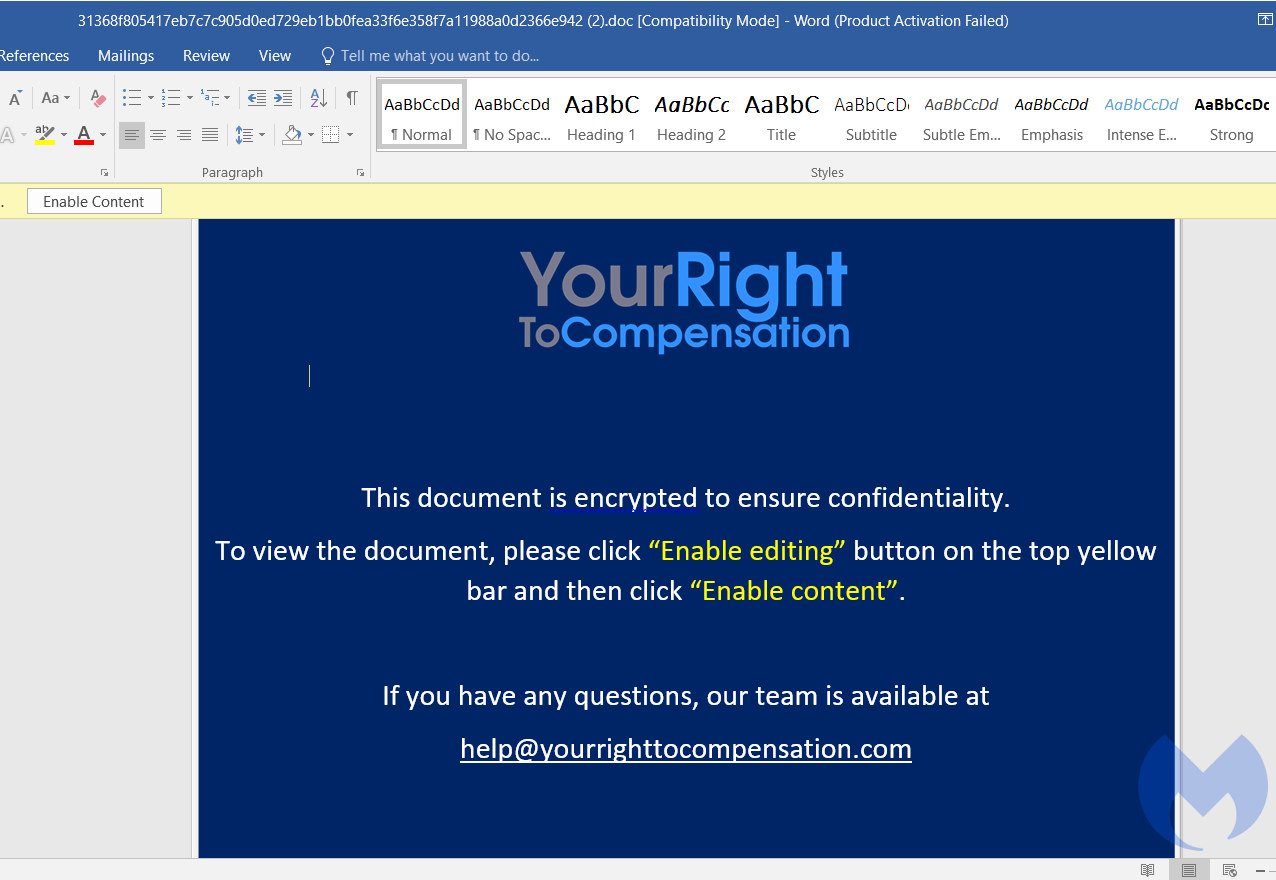
Впервые операции злоумышленников попали в поле зрения исследователей 17 сентября. Тогда эксперты обратили внимание на фишинговые электронные письма, в которые были вложены вредоносные документы в ZIP-архиве.

В качестве темы-приманки атакующие использовали денежную компенсацию. После открытия документа выполнялся VBA-модуль CactusTorch, который загружал .NET-пейлоад непосредственно в память Windows-устройства.

После этого происходила инъекция шелл-кода в процесс WerFault.exe (принадлежит системной службе WER). Само собой, такая атака не оставляла никаких следов на жёстком диске компьютера.


Ранее подобную технику использовал вымогатель Cerber и троян NetWire. Вредоносная программа также проверяла наличие виртуальной машины или песочницы, чтобы избежать анализа со стороны специалистов.

Подпишитесь на новости

Наличные пойдут через СБП: с 1 октября банкоматы перестанут быть чужими

С 1 октября 2026 года россияне смогут положить наличные на банковский счёт через банкомат совершенно другого банка. Деньги отправятся по Системе быстрых платежей и должны зачислиться практически моментально. Указание Банка России уже зарегистрировано в Минюсте.

О новом механизме сообщает ТАСС. Теперь поиски родного банкомата или терминала банка-партнёра могут стать необязательными: достаточно будет найти устройство кредитной организации, поддерживающей новую функцию.

Регулятор установил лимиты для пополнения через сторонние банкоматы. За одну операцию разрешат внести не более 25 тыс. рублей, за сутки — до 50 тыс., а суммарно за календарный месяц — до 200 тыс. рублей.

Впрочем, есть важный нюанс: банки будут самостоятельно решать, внедрять ли такой способ пополнения. Поэтому 1 октября все банкоматы страны по волшебству не превратятся в универсальные приёмники наличных. Доступность услуги придётся проверять у конкретной кредитной организации.

Сейчас без комиссии внести наличные обычно можно через собственные банкоматы обслуживающего банка или устройства его официальных партнёров. Будут ли банки брать плату за новую операцию через СБП, в опубликованной информации не уточняется.

Если финансовые организации активно подключатся к механизму, банкомат наконец перестанет быть территориальной собственностью одного банка.

RSS: Новости на портале Anti-Malware.ru