


Неизвестные пытаются сорвать операции знаменитого ботнета Trickbot

Неизвестные пытаются сорвать операции знаменитого ботнета Trickbot

Неизвестные пытаются сорвать операции знаменитого ботнета Trickbot

Последние десять дней некто запускает серию качественно организованных кибератак, нацеленных на срыв операций знаменитого ботнета Trickbot. Это действительно очень мощный вредонос, поскольку в настоящее время он присутствует более чем на двух миллионах заражённых компьютеров.

22 сентября неизвестные установили новый файл конфигурации на Windows-компьютеры, заражённые Trickbot. Как правило, операторы ботнета используют такие файлы для передачи новых инструкций ботам.

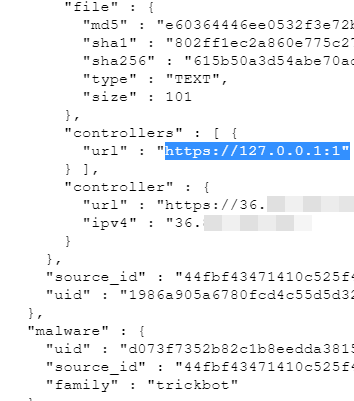
Однако в этом случае всё было иначе: отправленный 22 сентября файл конфигурации указал Trickbot на новый командный сервер, якобы расположенный по адресу 127.0.0.1 (localhost). На странную кампанию обратила внимание команда Intel 471.


По словам специалистов, все данные говорят о том, что за странным обновлением настроек вредоноса стоят не операторы Trickbot, а некий неизвестный хактивист (или группа хактивистов).

«Практически сразу после того, как странный файл конфигурации доставили на заражённые машины, все командные центры Trickbot перестали корректно отвечать на запросы ботов. В результате получилось, что вся центральная инфраструктура ботнета была выведена из строя. Поскольку оба события произошли практически в одно и то же время, есть основания предположить, что это скоординированная операция, направленная на прекращение деятельности Trickbot», — пишет команда Intel 471.

Само собой, кто-то пытается атаковать операторов Trickbot, уверен глава Intel 471 Марк Арина. Это может быть независимый исследователь, власти какой-либо страны или же просто конкурирующая киберпреступная группировка.

Подпишитесь на новости

OpenSSL 4.1 получил начальную поддержку Эльбруса и протокол DTLS 1.3

В OpenSSL 4.1.0 добавили начальную поддержку архитектуры «Эльбрус» — e2k. Популярная криптографическая библиотека сделала шаг навстречу российским процессорам, но понятие начальная здесь ключевое: оно ещё не означает полной оптимизации под платформу.

Разработчики перечислили изменения и ограничения в описании релиза OpenSSL 4.1.0.

Другая крупная новинка — поддержка DTLS 1.3. Этот протокол защищает обмен данными в приложениях, использующих датаграммы, в том числе UDP.

Также появилась поддержка GREASE. Механизм помогает проверять, умеют ли участники соединения корректно обращаться с незнакомыми параметрами протокола. Это нужно, чтобы будущие обновления не ломались о программы, которые слишком привыкли к сегодняшним настройкам.

Впрочем, релиз вышел со списком известных проблем в реализации DTLS. Среди них, например, встречаются сбои при отдельных сценариях установления соединения, повторной передачи сообщений и обработки ошибок. Патчи пока в работе.

RSS: Новости на портале Anti-Malware.ru