



Неизвестные пытаются сорвать операции знаменитого ботнета Trickbot

Неизвестные пытаются сорвать операции знаменитого ботнета Trickbot

Неизвестные пытаются сорвать операции знаменитого ботнета Trickbot

Последние десять дней некто запускает серию качественно организованных кибератак, нацеленных на срыв операций знаменитого ботнета Trickbot. Это действительно очень мощный вредонос, поскольку в настоящее время он присутствует более чем на двух миллионах заражённых компьютеров.

22 сентября неизвестные установили новый файл конфигурации на Windows-компьютеры, заражённые Trickbot. Как правило, операторы ботнета используют такие файлы для передачи новых инструкций ботам.

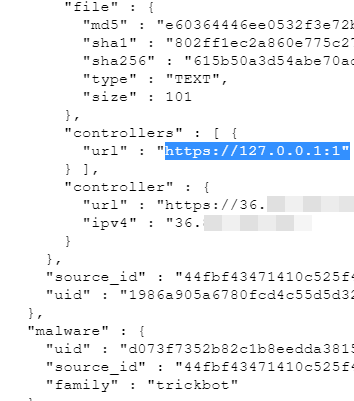
Однако в этом случае всё было иначе: отправленный 22 сентября файл конфигурации указал Trickbot на новый командный сервер, якобы расположенный по адресу 127.0.0.1 (localhost). На странную кампанию обратила внимание команда Intel 471.


По словам специалистов, все данные говорят о том, что за странным обновлением настроек вредоноса стоят не операторы Trickbot, а некий неизвестный хактивист (или группа хактивистов).

«Практически сразу после того, как странный файл конфигурации доставили на заражённые машины, все командные центры Trickbot перестали корректно отвечать на запросы ботов. В результате получилось, что вся центральная инфраструктура ботнета была выведена из строя. Поскольку оба события произошли практически в одно и то же время, есть основания предположить, что это скоординированная операция, направленная на прекращение деятельности Trickbot», — пишет команда Intel 471.

Само собой, кто-то пытается атаковать операторов Trickbot, уверен глава Intel 471 Марк Арина. Это может быть независимый исследователь, власти какой-либо страны или же просто конкурирующая киберпреступная группировка.

Подпишитесь на новости

Как вычислить подделку в Google Play: на что смотреть перед установкой

Знакомая иконка, официальный магазин и сотни тысяч загрузок; казалось бы, что может пойти не так? В октябре поддельные приложения WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и Chrome суммарно набрали более 600 тысяч скачиваний в Google Play. Проверка магазина оказалась недостаточной, чтобы остановить копии.

На фоне этих случаев Android Police разобрал признаки, по которым можно распознать поддельное приложение.

Копия WhatsApp использовала название, скриншоты и описание настоящего мессенджера. Но разработчиком значился Agment Assets sallu вместо WhatsApp LLC. Подделка также попадала в рекламную выдачу — выше оригинала. Платное место, как выяснилось, не превращает приложение в настоящее.


Первое, что стоит проверить перед установкой, — имя издателя. Ещё надёжнее перейти в магазин по ссылке с официального сайта сервиса.

Количество загрузок тоже не индульгенция. Поддельный WhatsApp показывал отметку «500 тысяч+», но не имел публичных отзывов. Режим раннего доступа может объяснять их отсутствие, однако доверять приложению только из-за внушительного счётчика точно не стоит.

Отдельный пункт — разрешения: какие данные и функции телефона потребуются программе.

RSS: Новости на портале Anti-Malware.ru