



Неизвестные пытаются сорвать операции знаменитого ботнета Trickbot

Неизвестные пытаются сорвать операции знаменитого ботнета Trickbot

Неизвестные пытаются сорвать операции знаменитого ботнета Trickbot

Последние десять дней некто запускает серию качественно организованных кибератак, нацеленных на срыв операций знаменитого ботнета Trickbot. Это действительно очень мощный вредонос, поскольку в настоящее время он присутствует более чем на двух миллионах заражённых компьютеров.

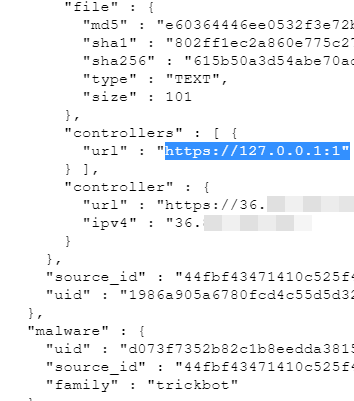
22 сентября неизвестные установили новый файл конфигурации на Windows-компьютеры, заражённые Trickbot. Как правило, операторы ботнета используют такие файлы для передачи новых инструкций ботам.

Однако в этом случае всё было иначе: отправленный 22 сентября файл конфигурации указал Trickbot на новый командный сервер, якобы расположенный по адресу 127.0.0.1 (localhost). На странную кампанию обратила внимание команда Intel 471.


По словам специалистов, все данные говорят о том, что за странным обновлением настроек вредоноса стоят не операторы Trickbot, а некий неизвестный хактивист (или группа хактивистов).

«Практически сразу после того, как странный файл конфигурации доставили на заражённые машины, все командные центры Trickbot перестали корректно отвечать на запросы ботов. В результате получилось, что вся центральная инфраструктура ботнета была выведена из строя. Поскольку оба события произошли практически в одно и то же время, есть основания предположить, что это скоординированная операция, направленная на прекращение деятельности Trickbot», — пишет команда Intel 471.

Само собой, кто-то пытается атаковать операторов Trickbot, уверен глава Intel 471 Марк Арина. Это может быть независимый исследователь, власти какой-либо страны или же просто конкурирующая киберпреступная группировка.

Подпишитесь на новости

Российские сертификаты хотят предустанавливать на смартфоны

Установил приложение, получил в довесок ещё и российский корневой сертификат. Ассоциация банков России предложила Минцифры сделать установку сертификатов Национального удостоверяющего центра обязательной на смартфонах, связав её с установкой или обновлением российских мобильных приложений.

Письмо ассоциации изучил РБК, подлинность документа подтвердили в АБР. Причина — проблемы с доступом к банковским сайтам после отзыва зарубежных TLS-сертификатов.

Браузеры предупреждают о небезопасном соединении или блокируют переход. Сертификаты НУЦ должны помочь открывать веб-версии банков в Chrome, Safari и Edge.

По данным ассоциации, с жалобами клиентов из-за отзыва сертификатов сталкивалась каждая вторая кредитная организация. В банке «Держава» рассказали, что в первые дни трудности с самостоятельной настройкой возникли примерно у 10% клиентов.

Поэтому АБР предлагает сразу несколько вариантов: единый удобный установщик для популярных ОС, установку через «Госуслуги» одной кнопкой и предустановку сертификатов производителями компьютеров и смартфонов.

Минцифры подтвердило получение письма и сообщило о разъяснительной работе с банками. Как именно реализовать обязательную установку и какие действия останутся за пользователем, в пересказе инициативы не уточняется.

RSS: Новости на портале Anti-Malware.ru